


До 70% оптоволоконных линий запад–восток в России подходят к износу

До 70% оптоволоконных линий запад–восток в России подходят к износу

До 70% оптоволоконных линий запад–восток в России подходят к износу

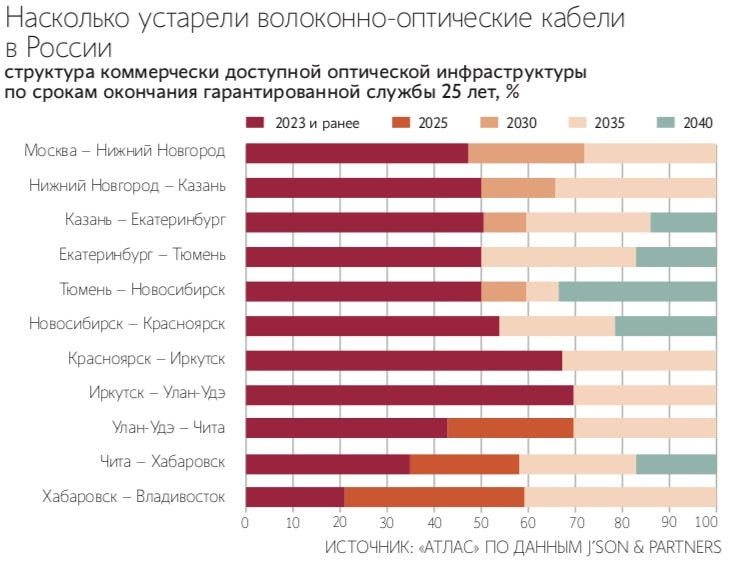
До 70% оптоволоконных кабелей на ключевом российском направлении запад – восток исчерпают свой ресурс уже в текущем году. При этом загрузка магистральной линии Москва – Улан-Удэ достигает 60–70%, что находится на грани комфортной эксплуатации волоконно-оптических линий связи (ВОЛС), поскольку часть пропускной способности должна оставаться в резерве.

«Ведомости» привели оценку, озвученную директором по продажам инфраструктурной телеком-компании «Атлас» Павлом Колочкиным на Пиринговом форуме. Он сослался на данные аналитиков J’son & Partners Consulting.

По подсчётам J’son & Partners Consulting, до 2030 года в России необходимо заменить более 400 тыс. км оптоволоконных кабелей, срок эксплуатации которых близок к предельному. Общая протяжённость ВОЛС крупных операторов оценивается в 700 тыс. км. Однако, как отметил исполнительный директор консалтинговой компании, модернизация затронет и ведомственные сети — их владельцами являются железнодорожные, нефтегазовые и энергетические компании.

Эксперты, опрошенные изданием, напомнили, что массовое строительство ВОЛС в России пришлось на 2000-е годы, когда федеральные операторы активно расширяли каналы связи из-за растущего спроса на широкополосный доступ в интернет.

Но по мере старения кабели начинают быстрее затухать, чаще повреждаться, что увеличивает расходы на обслуживание. Дополнительную сложность создаёт и то, что старые линии не поддерживают современные технологии, усугубляя проблему перегрузки каналов.

При этом замена кабеля — крайне дорогое мероприятие. По оценке генерального директора ComNews Леонида Коника, прокладка 1 км оптоволокна стоит около 1 млн рублей, а пересечение водных преград увеличивает стоимость многократно. В итоге обновление ВОЛС может обойтись операторам в сотни миллиардов рублей.

Тем временем, по словам генерального директора компании «Оптиковолоконные системы» Андрея Николаева, единственного производителя оптоволокна в России, внутреннее потребление оптоволокна снижается. В 2024 году оно упало на 20%, до 4,5 млн км. Загрузка отечественных кабельных заводов не превышает 40%.

Как отмечает директор по развитию и эксплуатации услуг связи «Телеком биржи» Анастасия Биджелова, одним из выходов может стать внедрение современных систем уплотнения сигнала DWDM. Такое оборудование позволяет существенно повысить пропускную способность сети без замены кабеля. Как уточнили в пресс-службе оператора, такой подход применяется, например, в МТС.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru