


До 70% оптоволоконных линий запад–восток в России подходят к износу

До 70% оптоволоконных линий запад–восток в России подходят к износу

До 70% оптоволоконных линий запад–восток в России подходят к износу

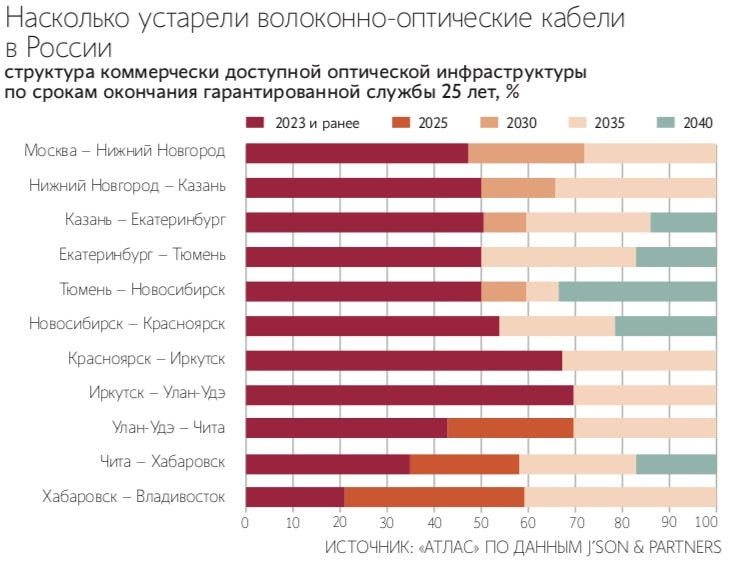
До 70% оптоволоконных кабелей на ключевом российском направлении запад – восток исчерпают свой ресурс уже в текущем году. При этом загрузка магистральной линии Москва – Улан-Удэ достигает 60–70%, что находится на грани комфортной эксплуатации волоконно-оптических линий связи (ВОЛС), поскольку часть пропускной способности должна оставаться в резерве.

«Ведомости» привели оценку, озвученную директором по продажам инфраструктурной телеком-компании «Атлас» Павлом Колочкиным на Пиринговом форуме. Он сослался на данные аналитиков J’son & Partners Consulting.

По подсчётам J’son & Partners Consulting, до 2030 года в России необходимо заменить более 400 тыс. км оптоволоконных кабелей, срок эксплуатации которых близок к предельному. Общая протяжённость ВОЛС крупных операторов оценивается в 700 тыс. км. Однако, как отметил исполнительный директор консалтинговой компании, модернизация затронет и ведомственные сети — их владельцами являются железнодорожные, нефтегазовые и энергетические компании.

Эксперты, опрошенные изданием, напомнили, что массовое строительство ВОЛС в России пришлось на 2000-е годы, когда федеральные операторы активно расширяли каналы связи из-за растущего спроса на широкополосный доступ в интернет.

Но по мере старения кабели начинают быстрее затухать, чаще повреждаться, что увеличивает расходы на обслуживание. Дополнительную сложность создаёт и то, что старые линии не поддерживают современные технологии, усугубляя проблему перегрузки каналов.

При этом замена кабеля — крайне дорогое мероприятие. По оценке генерального директора ComNews Леонида Коника, прокладка 1 км оптоволокна стоит около 1 млн рублей, а пересечение водных преград увеличивает стоимость многократно. В итоге обновление ВОЛС может обойтись операторам в сотни миллиардов рублей.

Тем временем, по словам генерального директора компании «Оптиковолоконные системы» Андрея Николаева, единственного производителя оптоволокна в России, внутреннее потребление оптоволокна снижается. В 2024 году оно упало на 20%, до 4,5 млн км. Загрузка отечественных кабельных заводов не превышает 40%.

Как отмечает директор по развитию и эксплуатации услуг связи «Телеком биржи» Анастасия Биджелова, одним из выходов может стать внедрение современных систем уплотнения сигнала DWDM. Такое оборудование позволяет существенно повысить пропускную способность сети без замены кабеля. Как уточнили в пресс-службе оператора, такой подход применяется, например, в МТС.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru