


Через вредоносные Blender-файлы распространяют инфостилер StealC V2

Через вредоносные Blender-файлы распространяют инфостилер StealC V2

Через вредоносные Blender-файлы распространяют инфостилер StealC V2

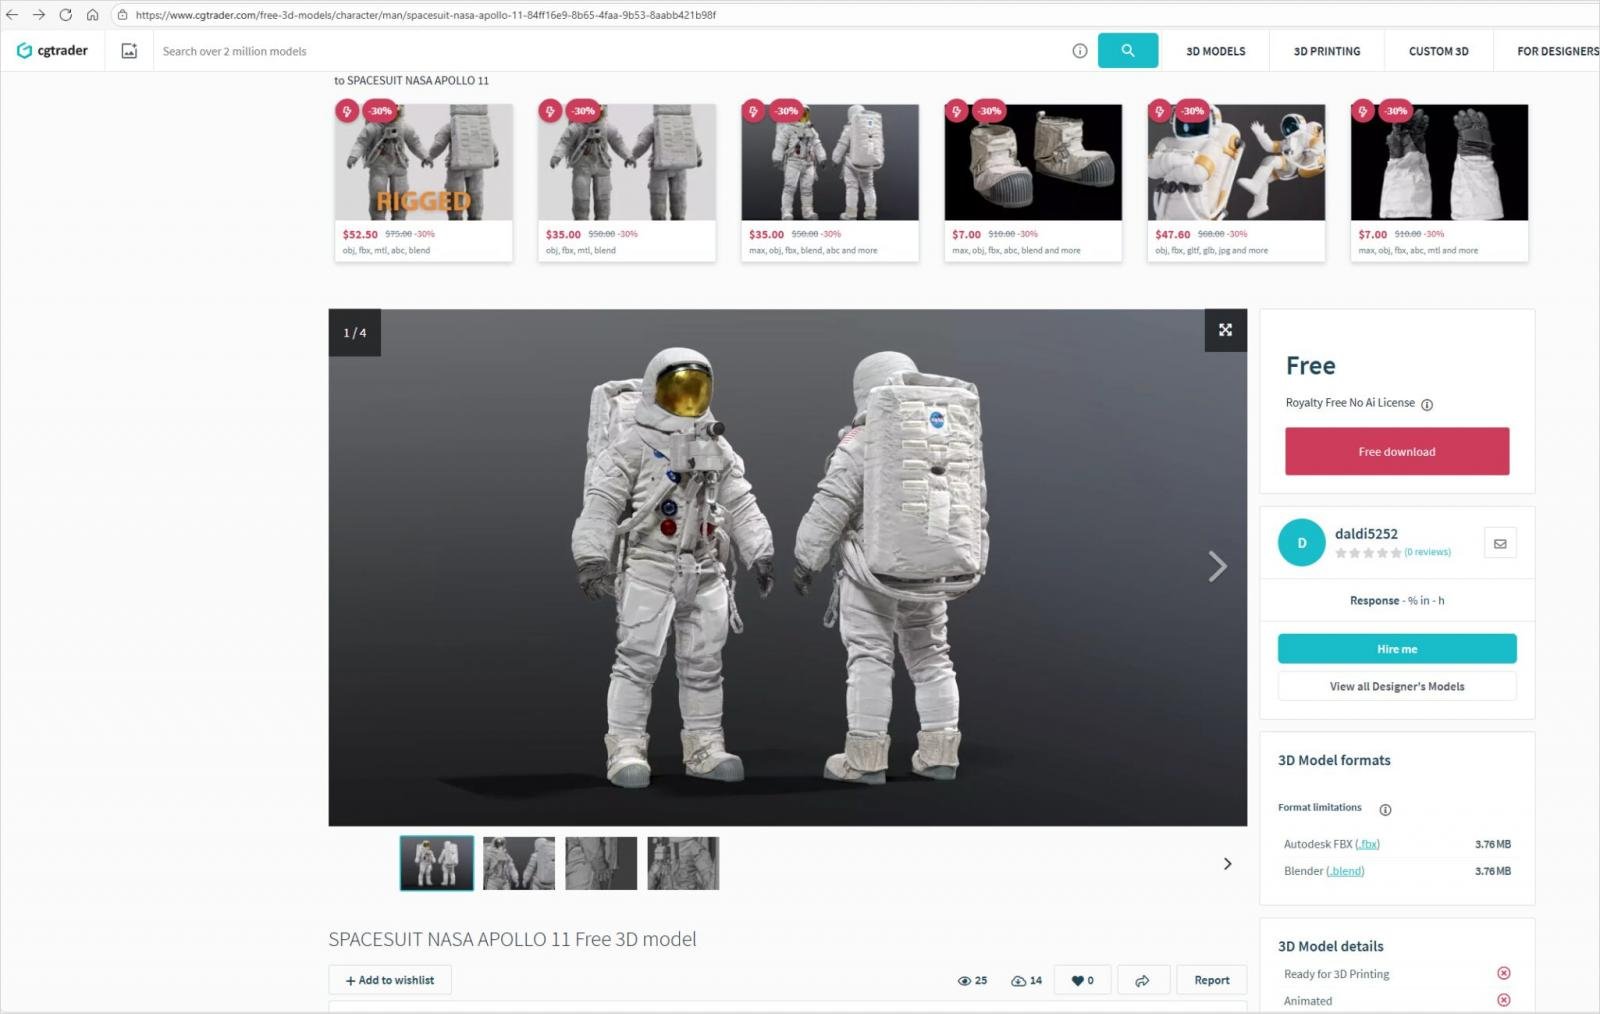
Исследователи обнаружили новую кампанию «с российским следом», в рамках которой злоумышленники распространяют инфостилер StealC V2 через вредоносные файлы Blender, загруженные на крупные 3D-маркетплейсы вроде CGTrader. Blender позволяет выполнять Python-скрипты — они используются для автоматизации, кастомных панелей, ригов и аддонов.

Если у пользователя включена функция Auto Run, скрипты запускаются автоматически при открытии файла. Этим и пользуются атакующие: многие художники и моделлеры включают Auto Run ради удобства.

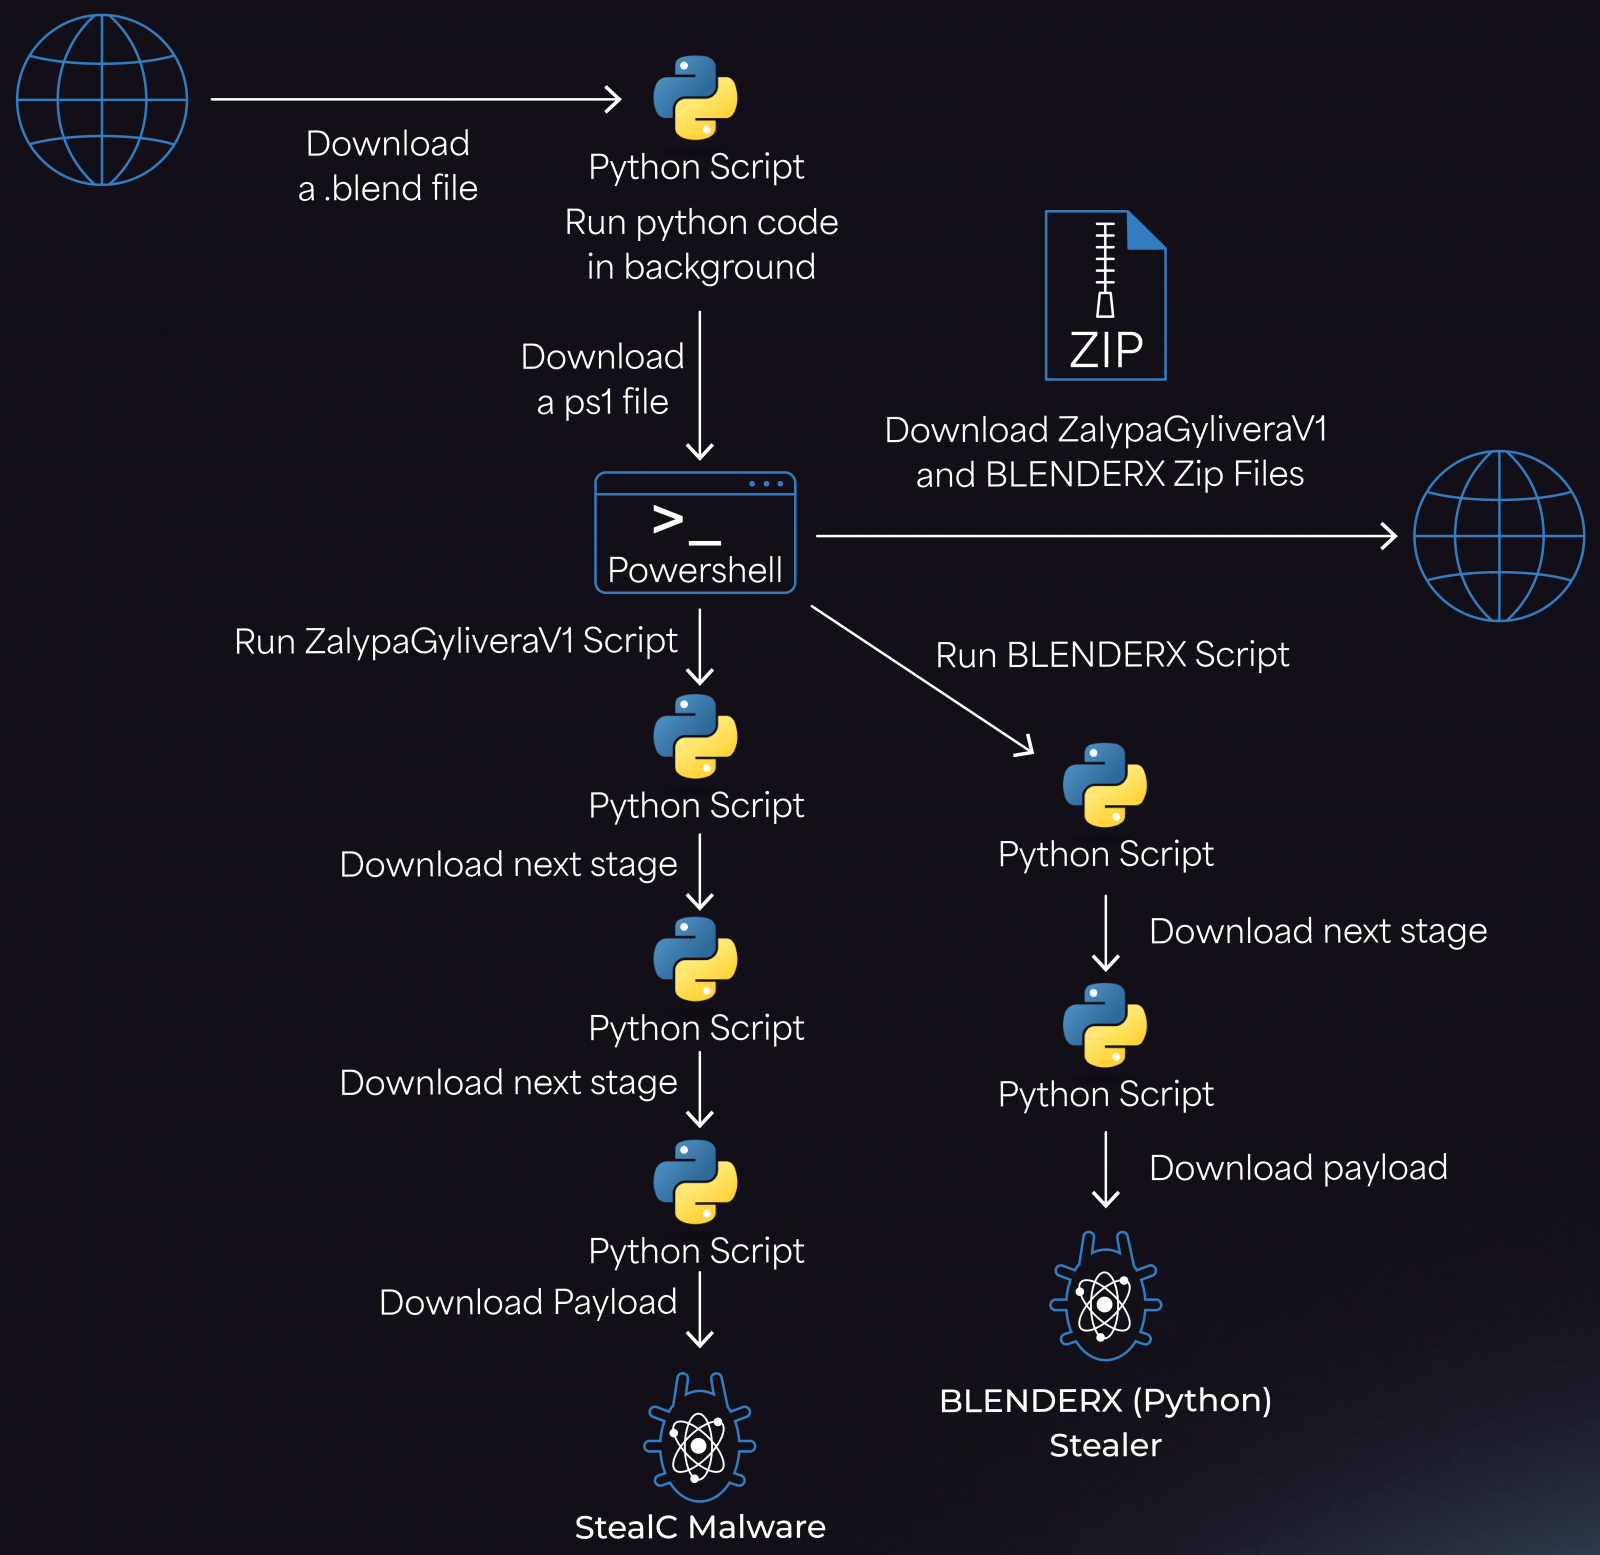
Специалисты Morphisec заметили, что вредоносные .blend-файлы содержат встроенный Python-код, который загружает лоадер с домена в Cloudflare Workers.


Далее загрузчик скачивает PowerShell-скрипт, который подтягивает два ZIP-архива — ZalypaGyliveraV1 и BLENDERX — с IP-адресов, контролируемых злоумышленниками.

Архивы распаковываются во временную папку, откуда создают LNK-файлы в автозагрузке для постоянства. Затем жертве подсовываются два компонента: основной инфостилер StealC и вспомогательный Python-стилер для подстраховки.


По данным Morphisec, атакующие используют последнюю версия второго поколения StealC — того самого, который ранее изучала Zscaler. Новый StealC заметно расширил функции:

  • крадёт данные из 23+ браузеров и поддерживает расшифровку паролей на стороне сервера, включая Chrome 132+;
  • поддерживает свыше 100 расширений криптокошельков и более 15 отдельных приложений;
  • ворует данные мессенджеров (Telegram, Discord, Tox, Pidgin), VPN-клиентов (ProtonVPN, OpenVPN) и почтовых программ, включая Thunderbird;
  • оснащён обновлённым механизмом обхода UAC.

При этом свежие версии StealC по-прежнему почти не детектируются антивирусами: Morphisec отмечает, что образец, который они изучали, не был распознан ни одним движком на VirusTotal.

Атака опасна тем, что 3D-маркетплейсы не могут проверять встроенный в файлы код. Художникам, аниматорам и моделлерам рекомендуется:

  • отключить автоматический запуск Python-скриптов: Blender → Edit → Preferences → снять галочку с Auto Run Python Scripts;
  • относиться к 3D-ассетам как к потенциально исполняемому коду;
  • скачивать файлы только у надёжных авторов или тестировать их в песочнице.

Злоумышленники явно ориентируются на профессиональное сообщество 3D-контента — и такая схема может оказаться особенно опасной для студий и фрилансеров, которые работают с большим количеством моделей из внешних источников.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru