


Фишеры маскируют домен Microsoft через подмену m на rn

Фишеры маскируют домен Microsoft через подмену m на rn

Фишеры маскируют домен Microsoft через подмену m на rn

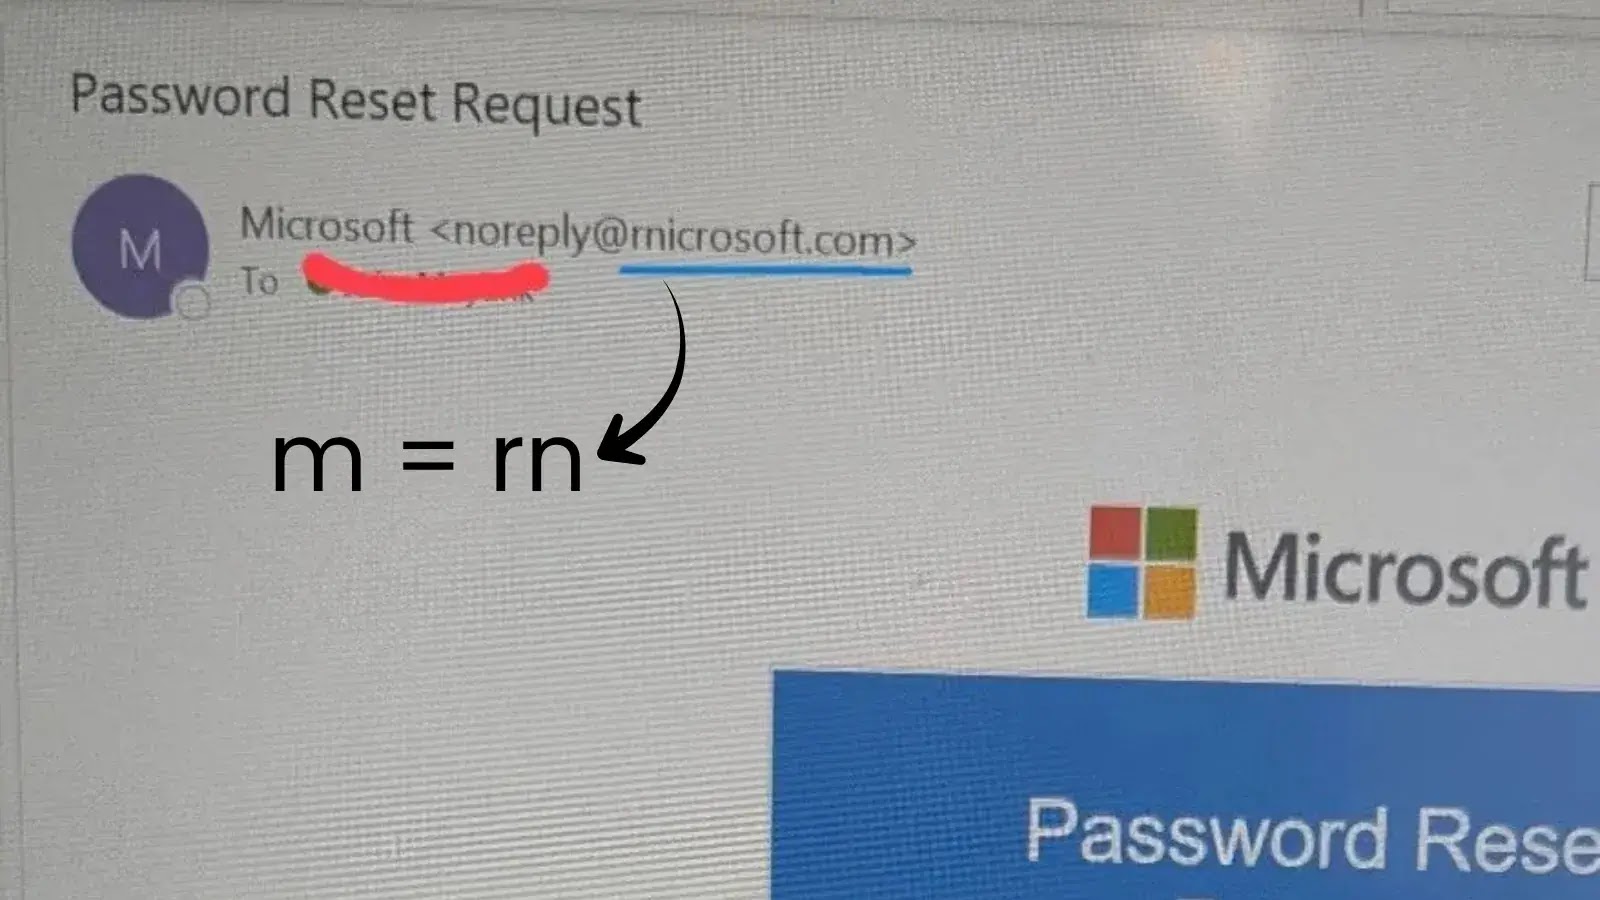
Киберпреступники запустили новую интересную фишинговую кампанию, построенную на визуальной хитрости: они зарегистрировали домен «rnicrosoft[.]com», где буква «m» заменена сочетанием «r» и «n». На первый взгляд разницы почти нет — и именно на этом злоумышленники играют.

Как объясняют эксперты, в браузерах и почтовых клиентах соседние буквы «r» и «n» часто отображаются так, что сливаются и визуально напоминают «m».

Мозг в таких случаях автоматически «исправляет» увиденное, поэтому большинство пользователей даже не замечают подмены — особенно на смартфонах, где адресная строка короче и домен может вовсе не помещаться целиком.

Глава компании Anagram Харли Сугарман рассказал, что злоумышленники не ограничиваются адресом отправителя: они тщательно копируют фирменный стиль Microsoft, включая логотип и тон общения. Это делает поддельные письма ещё более убедительными и повышает шанс, что пользователь перейдёт по ссылке или скачает вложение.


Опасность такого фишинга в его незаметности. На большом мониторе внимательный человек ещё может заметить странное написание, но на мобильных устройствах шанс обнаружить подмену минимален. Заполучив доверие жертвы, атакующие используют подменный домен для кражи логинов, подделки счетов от имени поставщиков или рассылки писем якобы от отдела кадров.

Поддельное «rn» — лишь одна из уловок. Популярны и другие варианты, например замена «o» на «0» («micros0ft.com»), добавление дефисов («microsoft-support.com») или использование альтернативных доменных зон («microsoft.co»).

Эксперты напоминают: защититься можно, если изменить привычки. Всегда стоит раскрывать полный адрес отправителя, проверять URL при наведении курсора, а на телефоне — зажимать ссылку для просмотра домена. Важные письма — например, о сбросе пароля — лучше игнорировать и открывать сервис вручную, введя адрес сайта самостоятельно.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru