


Фишеры маскируют домен Microsoft через подмену m на rn

Фишеры маскируют домен Microsoft через подмену m на rn

Фишеры маскируют домен Microsoft через подмену m на rn

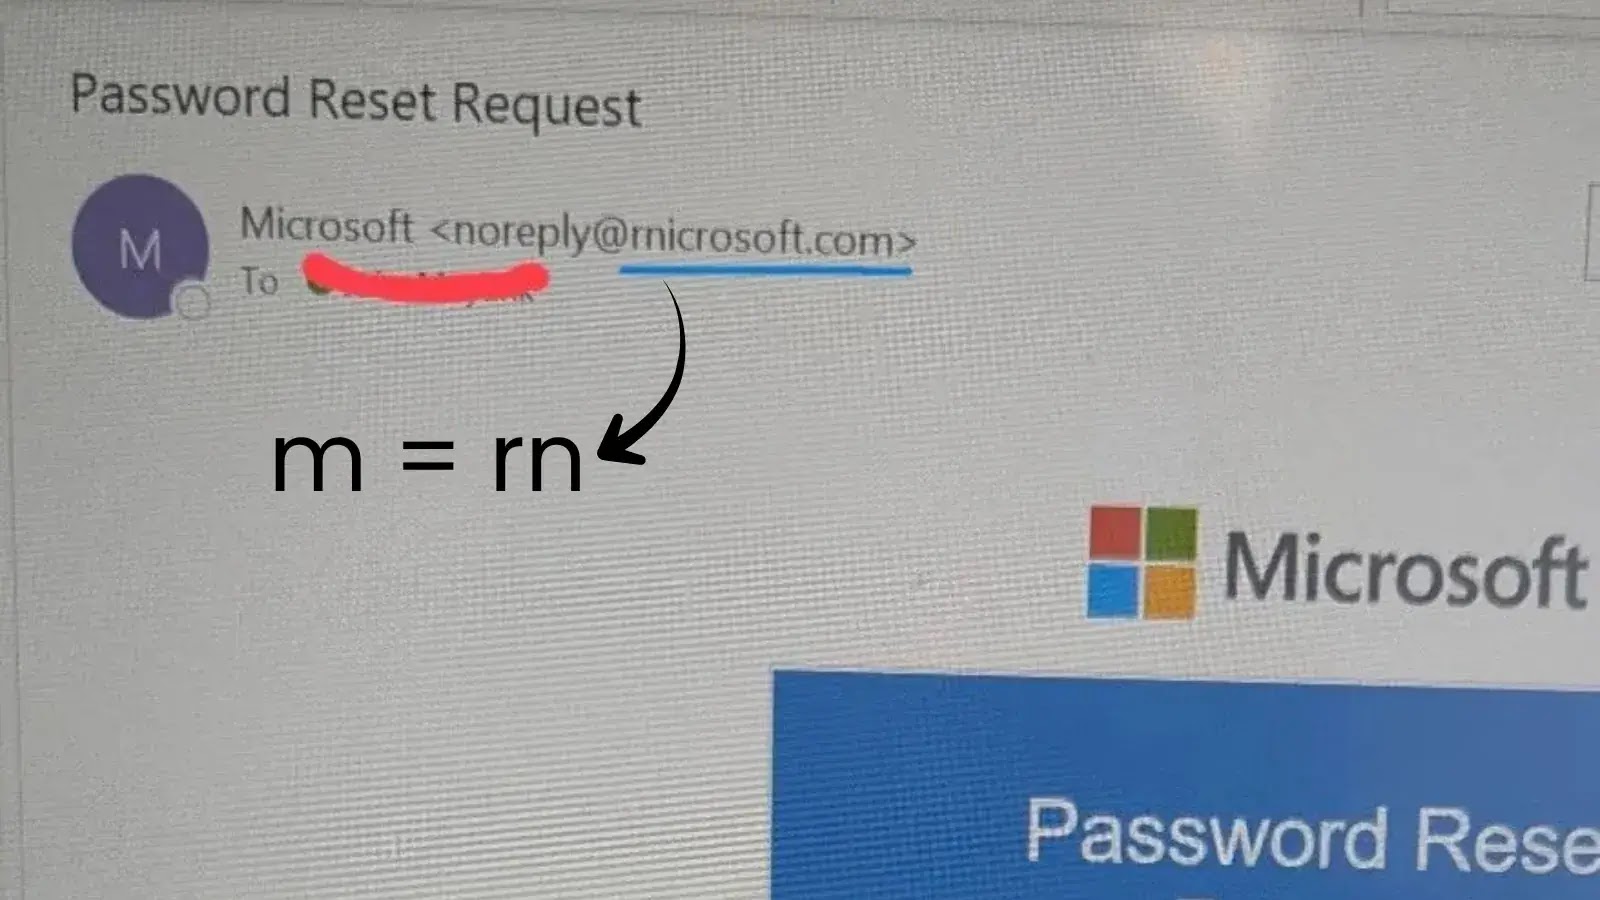
Киберпреступники запустили новую интересную фишинговую кампанию, построенную на визуальной хитрости: они зарегистрировали домен «rnicrosoft[.]com», где буква «m» заменена сочетанием «r» и «n». На первый взгляд разницы почти нет — и именно на этом злоумышленники играют.

Как объясняют эксперты, в браузерах и почтовых клиентах соседние буквы «r» и «n» часто отображаются так, что сливаются и визуально напоминают «m».

Мозг в таких случаях автоматически «исправляет» увиденное, поэтому большинство пользователей даже не замечают подмены — особенно на смартфонах, где адресная строка короче и домен может вовсе не помещаться целиком.

Глава компании Anagram Харли Сугарман рассказал, что злоумышленники не ограничиваются адресом отправителя: они тщательно копируют фирменный стиль Microsoft, включая логотип и тон общения. Это делает поддельные письма ещё более убедительными и повышает шанс, что пользователь перейдёт по ссылке или скачает вложение.


Опасность такого фишинга в его незаметности. На большом мониторе внимательный человек ещё может заметить странное написание, но на мобильных устройствах шанс обнаружить подмену минимален. Заполучив доверие жертвы, атакующие используют подменный домен для кражи логинов, подделки счетов от имени поставщиков или рассылки писем якобы от отдела кадров.

Поддельное «rn» — лишь одна из уловок. Популярны и другие варианты, например замена «o» на «0» («micros0ft.com»), добавление дефисов («microsoft-support.com») или использование альтернативных доменных зон («microsoft.co»).

Эксперты напоминают: защититься можно, если изменить привычки. Всегда стоит раскрывать полный адрес отправителя, проверять URL при наведении курсора, а на телефоне — зажимать ссылку для просмотра домена. Важные письма — например, о сбросе пароля — лучше игнорировать и открывать сервис вручную, введя адрес сайта самостоятельно.

Подпишитесь на новости

Торвальдс распробовал ИИ: кодить веселее, разгребать патчи — нет

Линус Торвальдс признался, что ему нравится использовать ИИ для программирования. Раньше создатель Linux относился к таким инструментам скептически, но теперь считает их полезными (особенно для задач, в которых сам не силен).

Как пишет ZDNet, Торвальдс рассказал об этом на Open Source Summit Europe. В качестве примера он привел собственный проект гитарной педали.

Интерфейс на C работал, но выглядел старомодно. Торвальдс подключил ИИ, чтобы улучшить его. Первый результат оказался ужасным: пришлось показать модели существующую реализацию и объяснить, что именно требуется изменить.

По мнению папы Линукса, вайб-кодинг помогает вернуть удовольствие от небольших проектов. На фоне профессионального ПО начинающему программисту трудно считать свои эксперименты значимыми, а ИИ позволяет быстрее получить осязаемый результат.

При этом для серьезных и важных задач Торвальдс призывает использовать ИИ осторожно. Он также отмечает обратную сторону автоматизации: инструменты помогают искать уязвимости, но заваливают сопровождающих ядро сомнительными отчетами и поверхностными исправлениями.

RSS: Новости на портале Anti-Malware.ru