


Вон из Telegram: мошенники создали Android-приложение для онлайн-знакомств

Вон из Telegram: мошенники создали Android-приложение для онлайн-знакомств

Вон из Telegram: мошенники создали Android-приложение для онлайн-знакомств

Специалисты компании F6 выявили новую схему мошенничества, в которой злоумышленники маскируют вредоносное Android-приложение под бренд известного сервиса знакомств. Жертвам предлагают установить программу и «оформить подписку за 1 рубль», вводя данные банковской карты. После этого мошенники получают доступ к счёту.

За первый месяц такой схемы пострадали более 120 человек, общий ущерб превысил 1,1 млн рублей.

Исследователи уточняют, что настоящий сервис знакомств, именем которого прикрываются мошенники, не имеет собственного приложения и работает через телеграм-бота и социальные сети. Этим злоумышленники и пользуются, создавая поддельное Android-приложение, способное перехватывать входящие СМС.

Поиск жертв идёт двумя путями:

  • через того самого телеграм-бота, чьё имя используют мошенники;
  • через сторонние сайты, чаты знакомств и похожие боты.

На первом этапе злоумышленник общается с жертвой от лица «привлекательной девушки». В какой-то момент он «невзначай» упоминает приложение: якобы через Telegram неудобно общаться или в приложении проще найти собеседника. После этого жертве присылают ссылку на загрузку.

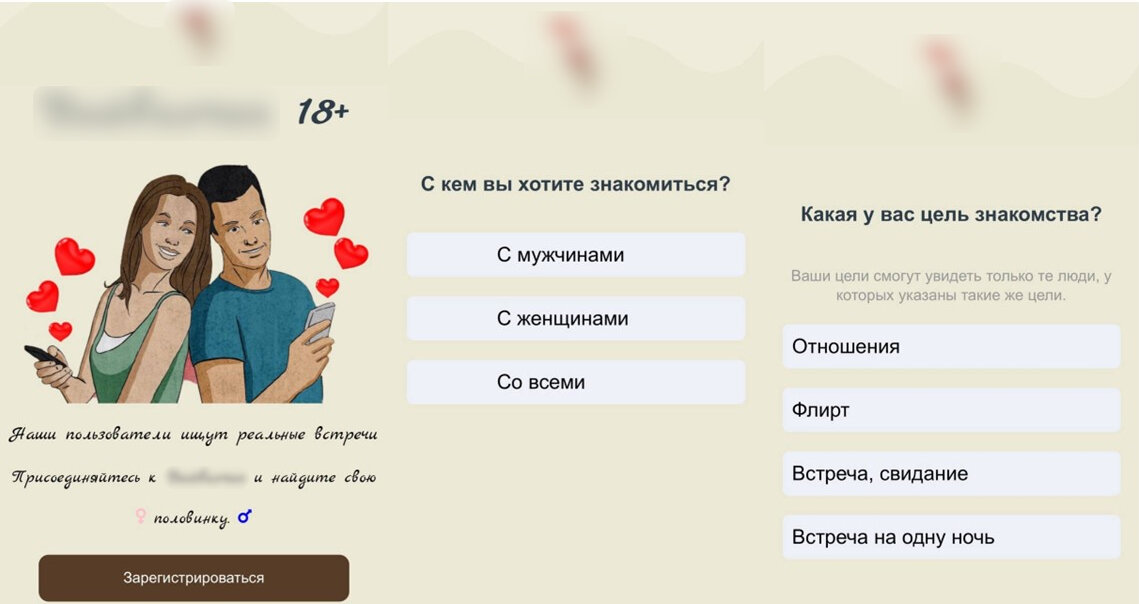
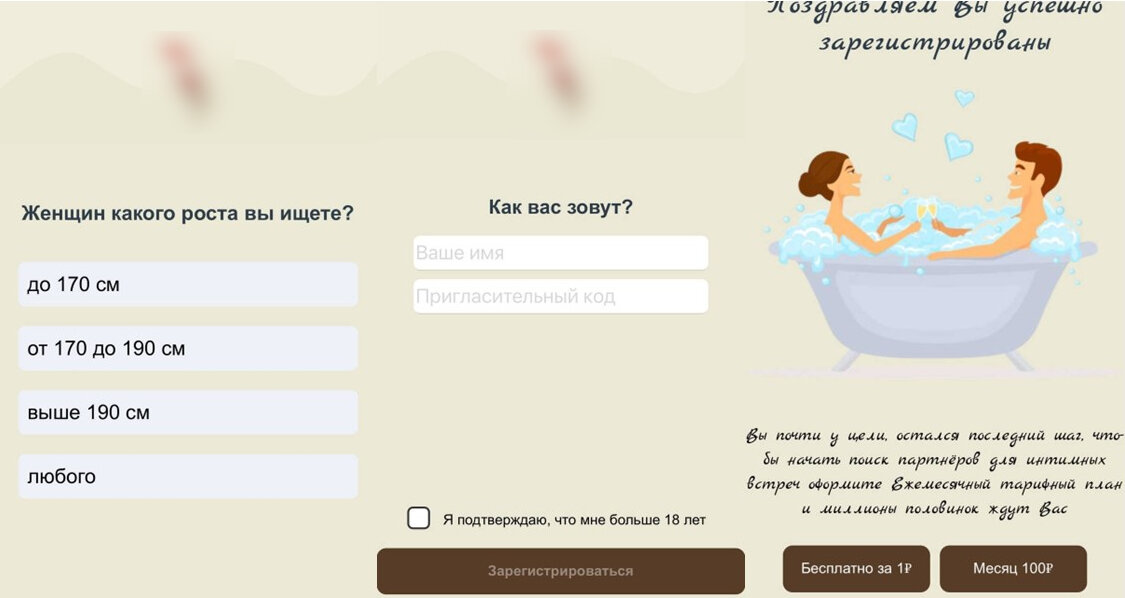
Приложение имитирует создание анкеты: спрашивает пол, цель знакомств, предпочтения. Затем просит ввести имя и «пригласительный код». Последний нужен не жертве, а мошеннику — чтобы пометить конкретного пользователя и получить свою долю, если операция окажется успешной.


Финальный шаг — оформление «подписки». Приложение показывает два варианта:

  • «бесплатный» доступ за 1 рубль;
  • «премиум» за 100 рублей.

В обоих случаях необходимо ввести данные банковской карты. После ввода информация уходит мошенникам, которые пытаются списать деньги со счёта.


Пользователи Android особенно уязвимы: вредонос способен перехватывать входящие СМС, поэтому человек может не заметить коды подтверждения при списаниях.

Для владельцев iPhone мошенники используют отдельный фейковый сайт с предложением «подписки за 1 рубль». Но там подтверждение операций всё равно требует ввода кода, поэтому обман сложнее скрыть.

Кибергруппа работает только по пользователям из России. С 10 октября от её действий пострадали более 120 человек, средний ущерб составил около 8,6 тыс. рублей.

По словам аналитиков, мошенники копируют бренды сервисов знакомств — особенно тех, у кого нет мобильного приложения. Это позволяет выдавать подделку за «официальный продукт» и снижает подозрения у пользователей.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru