Специалисты CTM360 выявили быстро растущую кампанию по угону аккаунтов в WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России), которая охватывает пользователей по всему миру. Исследователи назвали её HackOnChat.
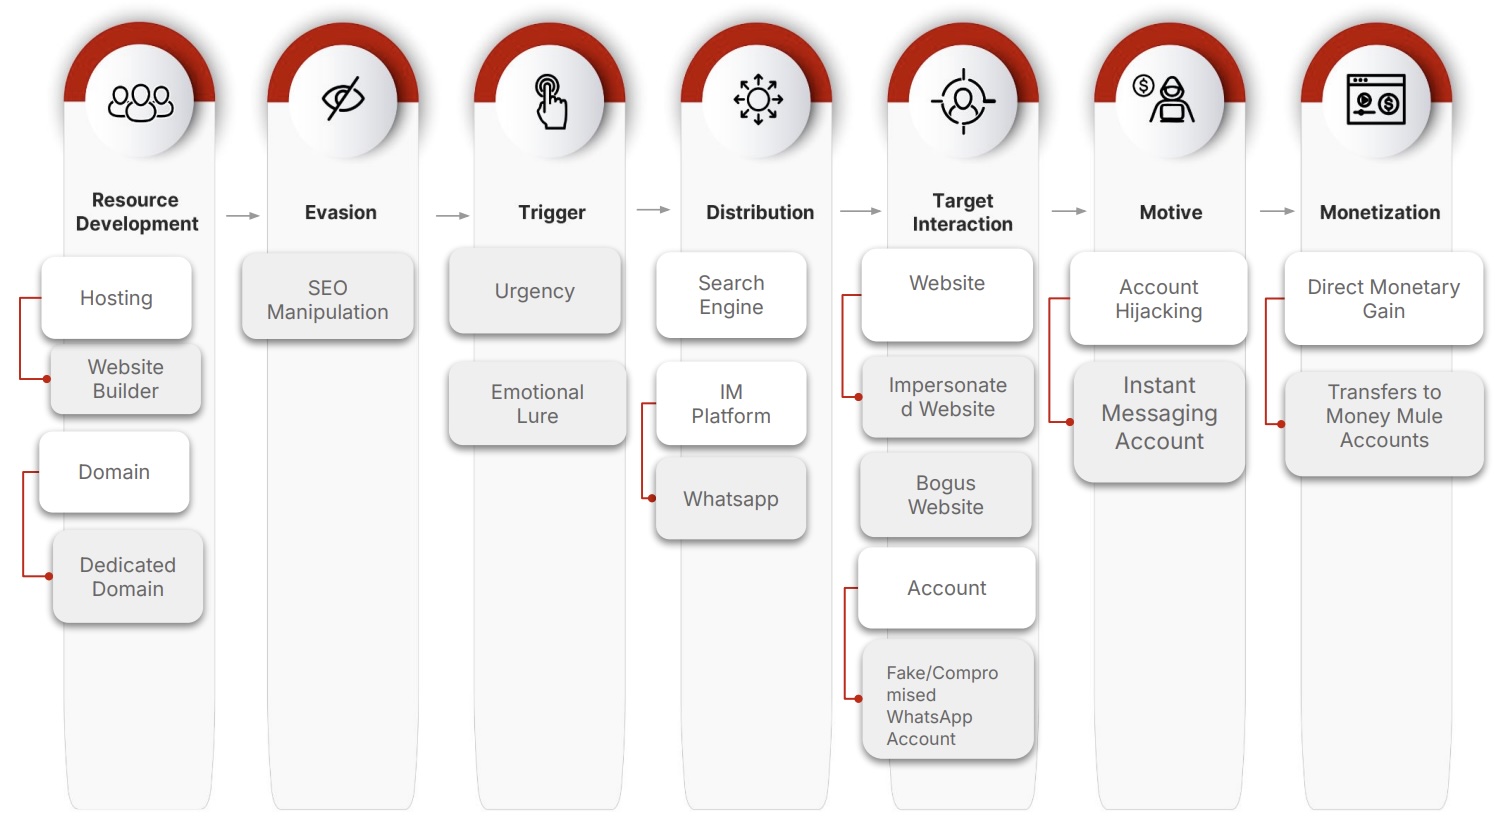
Злоумышленники создают сотни поддельных страниц аутентификации и фишинговых ресурсов, визуально копирующих интерфейс WhatsApp Web, и вынуждают жертв довериться им с помощью социальной инженерии.
По данным CTM360, злоумышленники используют дешёвые доменные зоны и современные конструкторы сайтов, что позволяет им массово генерировать новые страницы. Аналитики обнаружили тысячи вредоносных URL и зафиксировали сотни инцидентов за последние недели — особенно много в странах Ближнего Востока и Азии.
Злоумышленники применяют две основные техники:
1. Перехват сессии (Session Hijacking).
Преступники злоупотребляют функцией привязки устройств в WhatsApp Web и подключаются к активной сессии пользователя без его ведома.
2. Полный угон аккаунта (Account Takeover).
Жертву убеждают передать ключи аутентификации — например, через фейковые уведомления безопасности, поддельные порталы WhatsApp или поддельные приглашения в группы.
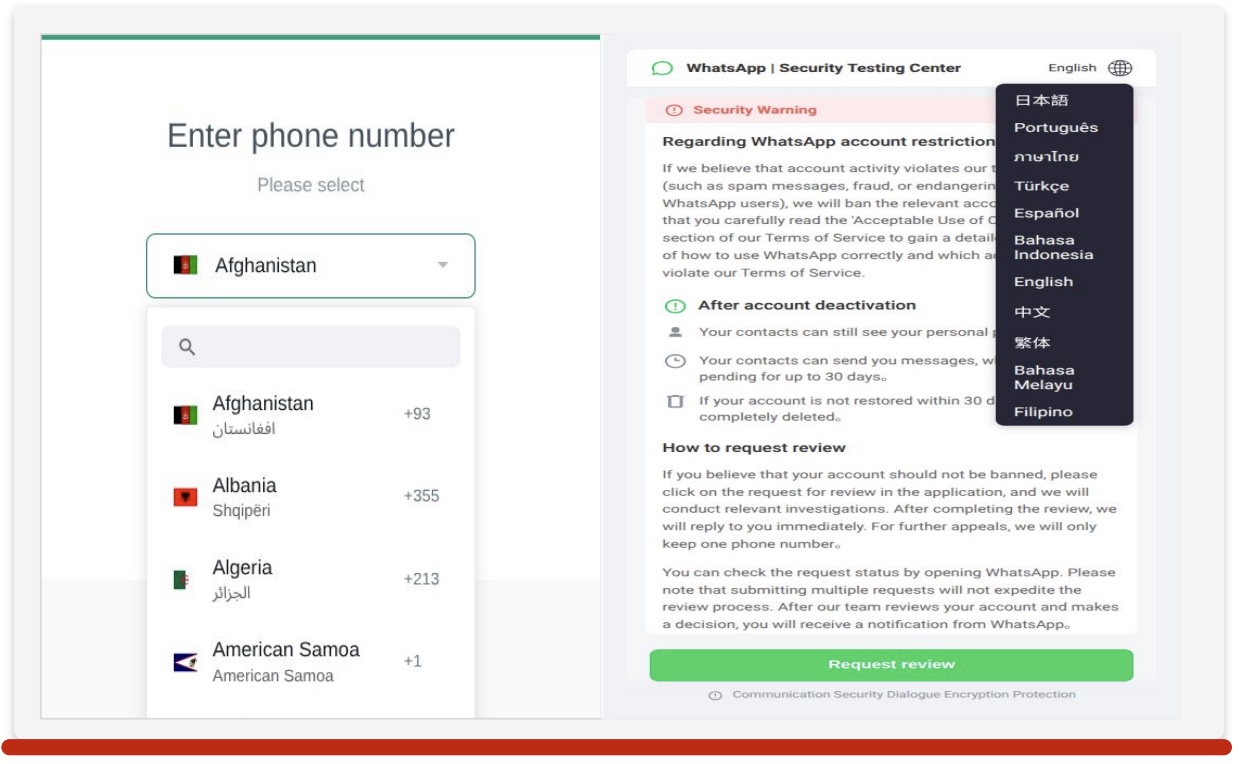
Подделки сделаны весьма профессионально: поддерживают несколько языков, подбирают код страны и адаптируют интерфейс под регион пользователя.
Получив доступ, злоумышленники:
- пишут от имени жертвы её контактам, обычно с просьбами о деньгах или конфиденциальной информации;
- просматривают переписку, документы и медиа, чтобы украсть личные или финансовые данные;
- используют аккаунт для рассылки новых фишинговых ссылок.
Так формируется цепочка атаки, в которой каждая новая жертва становится инструментом для следующей.
В CTM360 подчёркивают: HackOnChat — наглядный пример того, как социальная инженерия остаётся одним из самых масштабируемых инструментов киберпреступников. Когда злоумышленники подделывают знакомые интерфейсы и опираются на доверие между пользователями, вероятность ошибки со стороны жертвы резко возрастает.
Напомним, буквально сегодня мы писали про WhatsApp-червя, который помогает злоумышленникам доставлять банковский троян.