


Кампания HackOnChat массово похищает WhatsApp-аккаунты по всему миру

Кампания HackOnChat массово похищает WhatsApp-аккаунты по всему миру

Кампания HackOnChat массово похищает WhatsApp-аккаунты по всему миру

Специалисты CTM360 выявили быстро растущую кампанию по угону аккаунтов в WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России), которая охватывает пользователей по всему миру. Исследователи назвали её HackOnChat.

Злоумышленники создают сотни поддельных страниц аутентификации и фишинговых ресурсов, визуально копирующих интерфейс WhatsApp Web, и вынуждают жертв довериться им с помощью социальной инженерии.

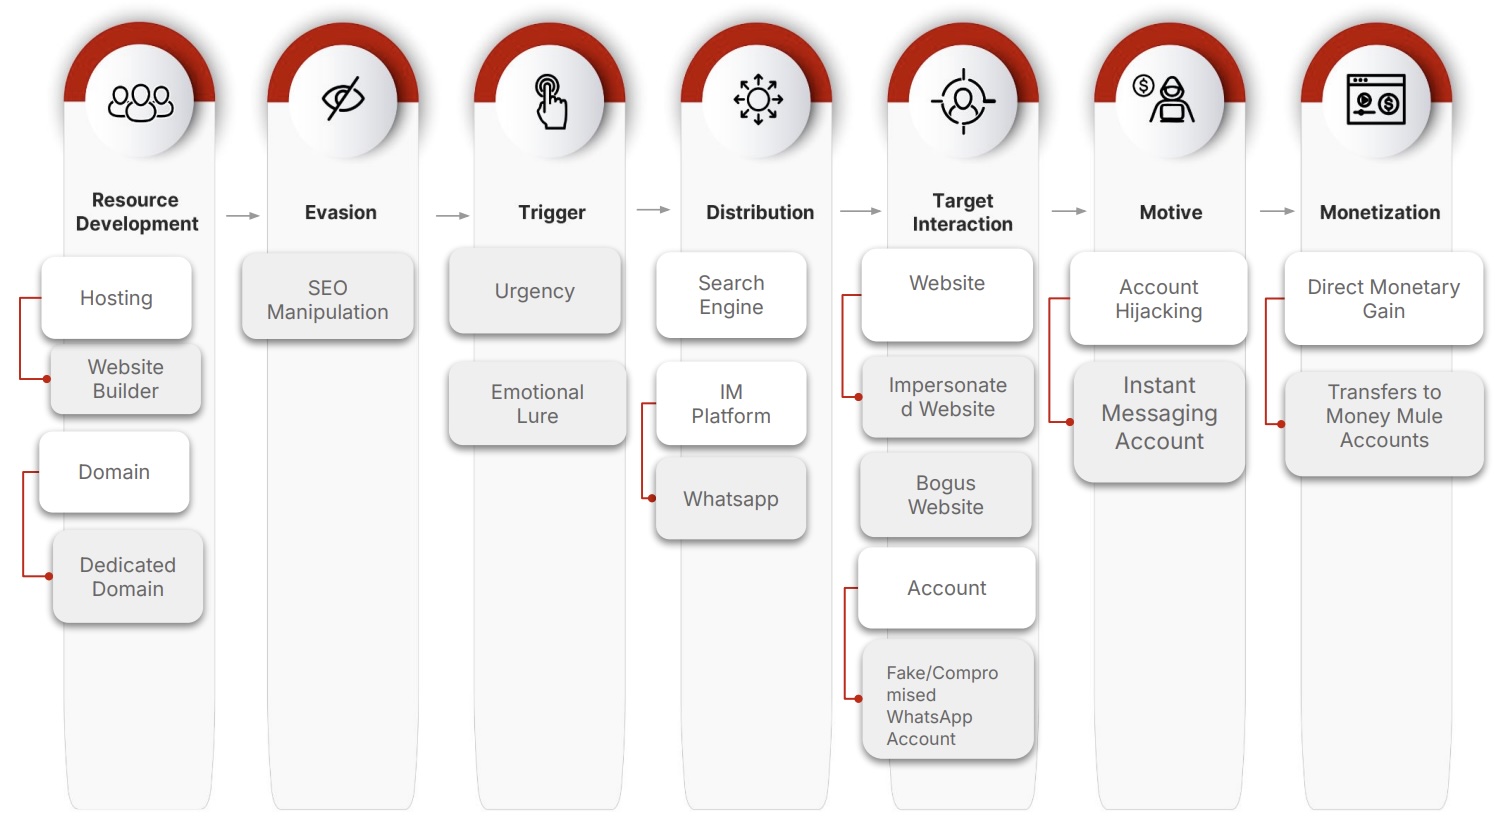
По данным CTM360, злоумышленники используют дешёвые доменные зоны и современные конструкторы сайтов, что позволяет им массово генерировать новые страницы. Аналитики обнаружили тысячи вредоносных URL и зафиксировали сотни инцидентов за последние недели — особенно много в странах Ближнего Востока и Азии.

Злоумышленники применяют две основные техники:

1. Перехват сессии (Session Hijacking).
Преступники злоупотребляют функцией привязки устройств в WhatsApp Web и подключаются к активной сессии пользователя без его ведома.

2. Полный угон аккаунта (Account Takeover).
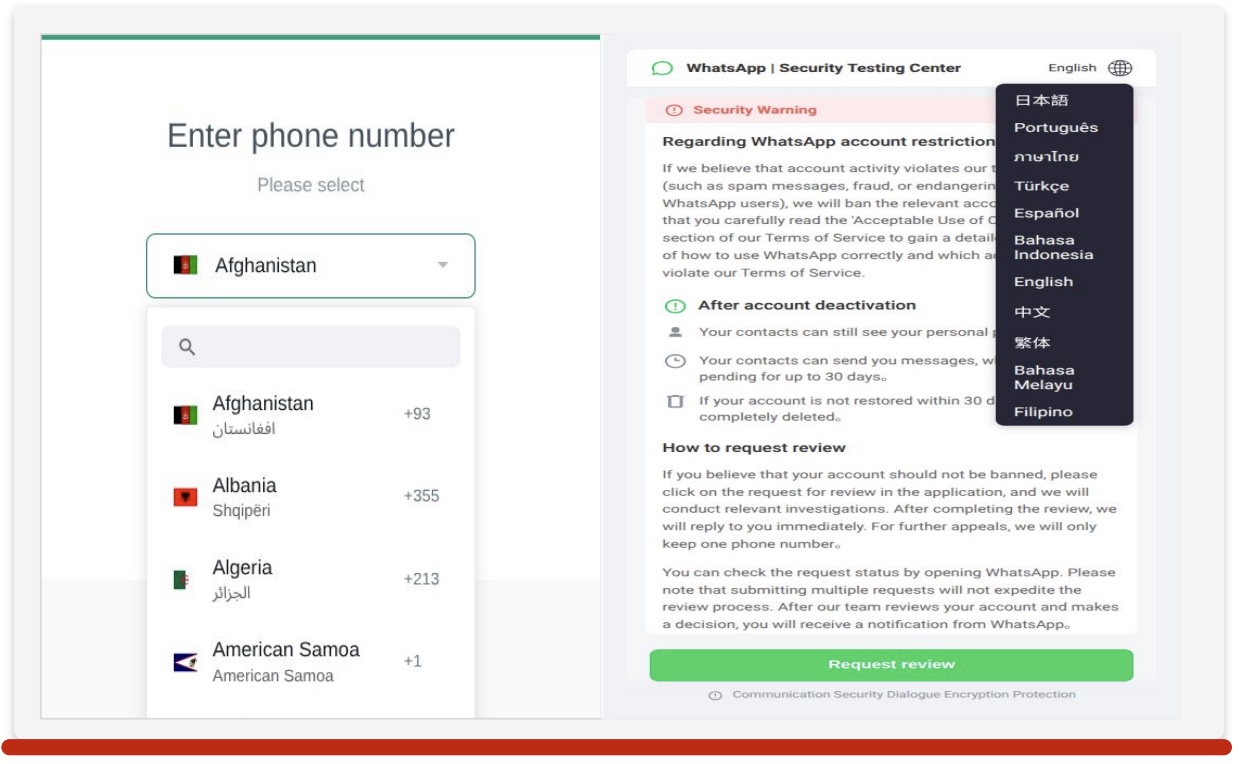
Жертву убеждают передать ключи аутентификации — например, через фейковые уведомления безопасности, поддельные порталы WhatsApp или поддельные приглашения в группы.


Подделки сделаны весьма профессионально: поддерживают несколько языков, подбирают код страны и адаптируют интерфейс под регион пользователя.


Получив доступ, злоумышленники:

  • пишут от имени жертвы её контактам, обычно с просьбами о деньгах или конфиденциальной информации;
  • просматривают переписку, документы и медиа, чтобы украсть личные или финансовые данные;
  • используют аккаунт для рассылки новых фишинговых ссылок.

Так формируется цепочка атаки, в которой каждая новая жертва становится инструментом для следующей.

В CTM360 подчёркивают: HackOnChat — наглядный пример того, как социальная инженерия остаётся одним из самых масштабируемых инструментов киберпреступников. Когда злоумышленники подделывают знакомые интерфейсы и опираются на доверие между пользователями, вероятность ошибки со стороны жертвы резко возрастает.

Напомним, буквально сегодня мы писали про WhatsApp-червя, который помогает злоумышленникам доставлять банковский троян.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru