


Британским военным запретили обсуждать служебные вопросы в автомобилях

Британским военным запретили обсуждать служебные вопросы в автомобилях

Британским военным запретили обсуждать служебные вопросы в автомобилях

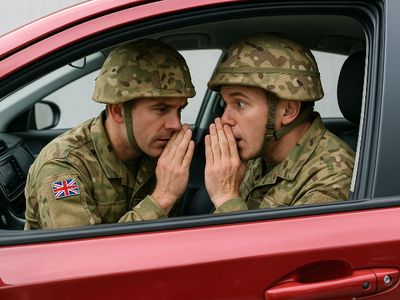
Британским военнослужащим запретили обсуждать любые вопросы, связанные со службой, находясь в любом автомобиле. Соответствующие предупреждения разместили на торпедо и приборных панелях всех машин, принадлежащих армии Великобритании как в стране, так и за её пределами.

Причиной стали опасения по поводу возможного прослушивания со стороны китайских спецслужб. О новых мерах сообщил таблоид Daily Mail.

По данным издания, предупреждения появились в сотнях автомобилей, которые используются для перевозки личного состава и грузов вблизи военных баз и других объектов как на территории Британских островов, так и за рубежом.

Сообщения запрещают обсуждать служебные вопросы в салоне автомобиля, а также подчёркивают недопустимость подключения личных устройств к бортовой электросети.

Мера была введена спустя два года после того, как в одном из автомобилей, предназначенных для использования британским правительством, включая премьер-министра, выявили систему скрытого прослушивания.

Инцидент стал поводом для полного отказа от китайского ИТ- и телеком-оборудования в госсекторе Великобритании. Также под запрет попало использование китайских электромобилей в армии и на флоте.

Однако проблемы с безопасностью наблюдались не только у китайских автомобилей. Ещё на раннем этапе распространения технологий подключённых транспортных средств серьёзные уязвимости были обнаружены в автомобилях Nissan. С тех пор зафиксировано множество инцидентов с автомобилями разных производителей — европейских, американских и японских.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru