


В даркнете растёт спрос на российских разработчиков — 53% всех ИТ-вакансий

В даркнете растёт спрос на российских разработчиков — 53% всех ИТ-вакансий

В даркнете растёт спрос на российских разработчиков — 53% всех ИТ-вакансий

Команда Kaspersky Digital Footprint Intelligence изучила рынок найма в даркнете и обнаружила, что он активно растёт. Специалисты проанализировали 1722 объявления с вакансиями и резюме, размещённые на теневых форумах за последние два года. Все они были ориентированы на русскоязычных пользователей.

По данным исследования, в январе 2025 года количество таких публикаций оказалось вдвое выше, чем в январе 2023-го.

Эксперты предупреждают: в даркнете нередко ищут специалистов для разработки вредоносных программ, проведения атак или участия в мошеннических схемах.

При этом 71% соискателей в опубликованных резюме вовсе не указали желаемую специализацию — то есть готовы рассматривать любые предложения. Именно такая неопределённость делает их удобной целью для злоумышленников, которые могут предложить «работу» с криминальным уклоном.

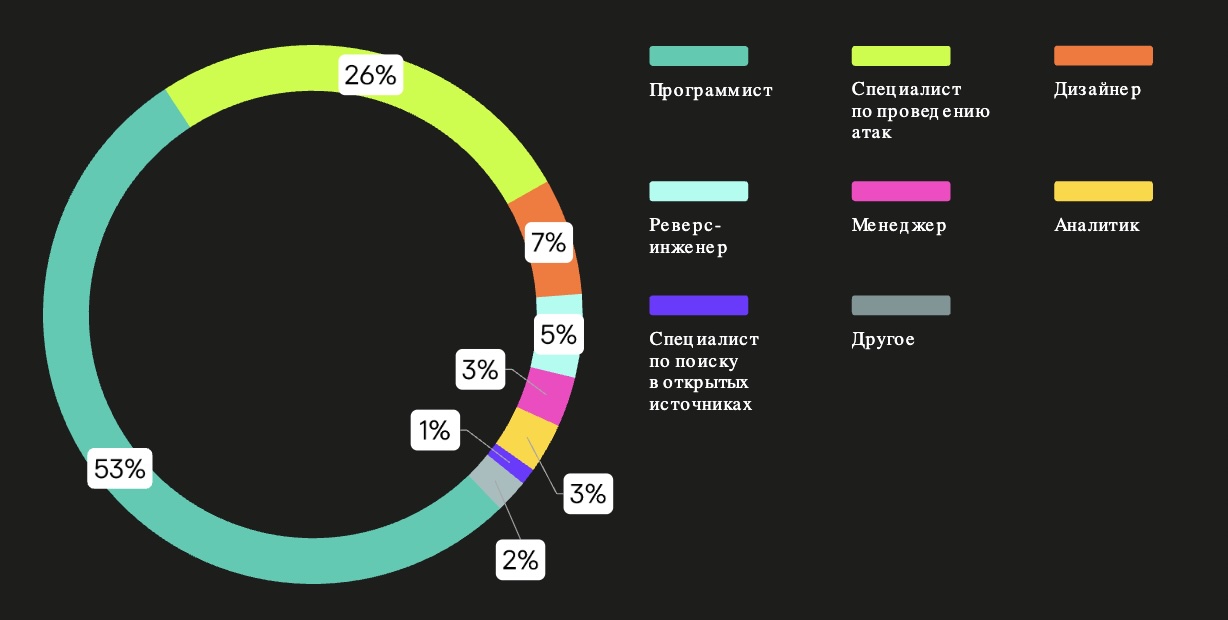
Среди ИТ-профессий наиболее востребованы разработчики — они составляют 53% всех ИТ-вакансий в выборке. На втором месте — специалисты, непосредственно участвующие в кибератаках (26%).


По словам аналитика Kaspersky Digital Footprint Intelligence Александры Федосимовой, люди могут обращаться к даркнету по разным причинам. Кому-то кажется, что там проще трудоустроиться без диплома и долгих собеседований, кто-то рассчитывает на высокую оплату.

Но, подчёркивает эксперт, легальные работодатели тоже предлагают достойные условия — включая высокий доход и защиту прав по трудовому законодательству. В даркнете же риски несоизмеримо выше: легко оказаться вовлечённым в преступную деятельность.

Средний возраст соискателей, чьи резюме попали в анализ, составляет 24 года. Однако среди них встречаются и более молодые кандидаты, которые могут не осознавать последствия участия в подобных «вакансиях».

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru