

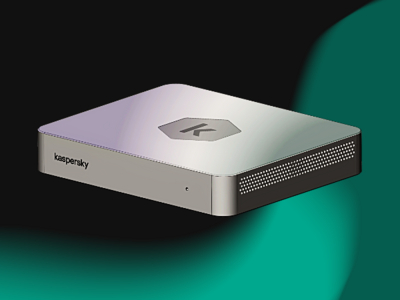

ФСТЭК сертифицировала Kaspersky NGFW по 4 классу защиты и уровню доверия

ФСТЭК сертифицировала Kaspersky NGFW по 4 классу защиты и уровню доверия

ФСТЭК сертифицировала Kaspersky NGFW по 4 классу защиты и уровню доверия

Программно-аппаратный комплекс Kaspersky NGFW прошёл сертификацию ФСТЭК России по новым требованиям, которые вступили в силу в 2023 году. Теперь решение официально соответствует требованиям к многофункциональным межсетевым экранам сетевого уровня по 4 классу защиты.

Кроме того, продукту присвоен четвёртый уровень доверия.

Это означает, что его можно использовать для защиты значимых объектов критической информационной инфраструктуры, государственных информационных систем, АСУ ТП и информационных систем персональных данных.

Испытания успешно прошла вся линейка аппаратных платформ Kaspersky Extension: KX-3500, KX-1000, KX-400 и KX-100.

В компании отмечают, что сертификация стала важным этапом в развитии решения и позволит его использовать в проектах, где требуется соблюдение обязательных требований регуляторов и наличие в реестрах российского ПО.

Месяц назад мы писали, что «Лаборатория Касперского» представила новую версию своего межсетевого экрана нового поколения Kaspersky NGFW 1.1, добавив в неё функции, повышающие устойчивость работы и уровень защиты от киберугроз. Обновление также включает новые аппаратные платформы.

Рекомендуем также ознакомиться с нашим обзором бета-версии Kaspersky NGFW. Рассмотрели архитектуру, сценарии использования и функциональные возможности продукта.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru