

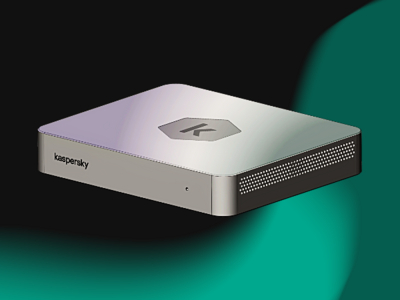

ФСТЭК сертифицировала Kaspersky NGFW по 4 классу защиты и уровню доверия

ФСТЭК сертифицировала Kaspersky NGFW по 4 классу защиты и уровню доверия

ФСТЭК сертифицировала Kaspersky NGFW по 4 классу защиты и уровню доверия

Программно-аппаратный комплекс Kaspersky NGFW прошёл сертификацию ФСТЭК России по новым требованиям, которые вступили в силу в 2023 году. Теперь решение официально соответствует требованиям к многофункциональным межсетевым экранам сетевого уровня по 4 классу защиты.

Кроме того, продукту присвоен четвёртый уровень доверия.

Это означает, что его можно использовать для защиты значимых объектов критической информационной инфраструктуры, государственных информационных систем, АСУ ТП и информационных систем персональных данных.

Испытания успешно прошла вся линейка аппаратных платформ Kaspersky Extension: KX-3500, KX-1000, KX-400 и KX-100.

В компании отмечают, что сертификация стала важным этапом в развитии решения и позволит его использовать в проектах, где требуется соблюдение обязательных требований регуляторов и наличие в реестрах российского ПО.

Месяц назад мы писали, что «Лаборатория Касперского» представила новую версию своего межсетевого экрана нового поколения Kaspersky NGFW 1.1, добавив в неё функции, повышающие устойчивость работы и уровень защиты от киберугроз. Обновление также включает новые аппаратные платформы.

Рекомендуем также ознакомиться с нашим обзором бета-версии Kaspersky NGFW. Рассмотрели архитектуру, сценарии использования и функциональные возможности продукта.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru