


Потеряли iPhone? Осторожно: мошенники шлют фейковые сообщения от Apple

Потеряли iPhone? Осторожно: мошенники шлют фейковые сообщения от Apple

Потеряли iPhone? Осторожно: мошенники шлют фейковые сообщения от Apple

Потерять iPhone — и без того неприятно, но теперь к стрессу добавилась новая угроза. Злоумышленники начали рассылать фишинговые сообщения, притворяясь сотрудниками Apple и утверждая, что якобы нашли потерянный смартфон. Цель проста — выманить Apple ID и отключить Activation Lock, чтобы разблокировать устройство и продать его.

Как рассказывает Национальный центр кибербезопасности Великобритании (NCSC), владельцы iPhone получают СМС или сообщение в iMessage, в котором утверждается, что их телефон обнаружен за границей.

Сообщение выглядит убедительно: мошенники указывают точную модель, цвет и объём памяти устройства — данные, которые можно извлечь напрямую с украденного или найденного телефона.

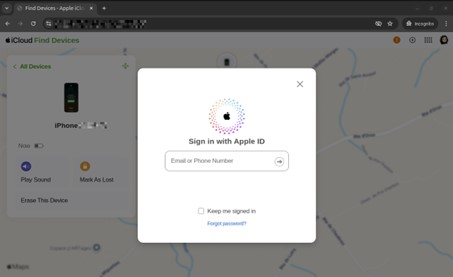
Далее идёт ссылка якобы на карту с «текущим местоположением» устройства. На деле она ведёт на поддельный сайт, полностью копирующий официальный интерфейс входа в Apple ID. Как только пользователь вводит свои данные, злоумышленники получают полный доступ к его учётной записи.


Главная цель — снять Activation Lock. Это встроенная защита, которая связывает iPhone с Apple ID владельца и делает украденное устройство бесполезным. Обойти её технически невозможно, поэтому преступники полагаются на социальную инженерию.

Как именно они получают номера владельцев, пока не ясно. Есть две версии:

  • номер могли взять с сим-карты, если её не успели заблокировать;
  • либо из сообщения, которое пользователь сам оставляет на экране заблокированного устройства через «Локатор», указывая свой контакт для нашедших.

Именно эту информацию мошенники и используют для атаки.

Apple никогда не рассылает СМС или письма о найденных устройствах. Если вы получили подобное сообщение — просто игнорируйте его и не переходите по ссылкам.

Если вы потеряли iPhone, включите режим пропажи (Lost Mode) через приложение «Локатор» или сайт iCloud.com/find — так устройство заблокируется и данные останутся в безопасности.

Также стоит:

  • не указывать в сообщении на экране потерянного устройства основной номер или почту — лучше создать отдельный адрес для таких случаев;
  • не удалять устройство из учётной записи Apple, иначе Activation Lock отключится;
  • защитить сим-карту ПИН-кодом, чтобы злоумышленники не могли получить ваш номер.
Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru