


Android-троян KomeX обещает 60 fps стрим экрана и обход защиты смартфона

Android-троян KomeX обещает 60 fps стрим экрана и обход защиты смартфона

Android-троян KomeX обещает 60 fps стрим экрана и обход защиты смартфона

На подпольных киберпреступных форумах появился новый Android-троян под названием KomeX RAT. Его автор, известный под псевдонимом Gendirector, активно продвигает вредонос на теневых площадках, предлагая его по подписке с разными тарифами.

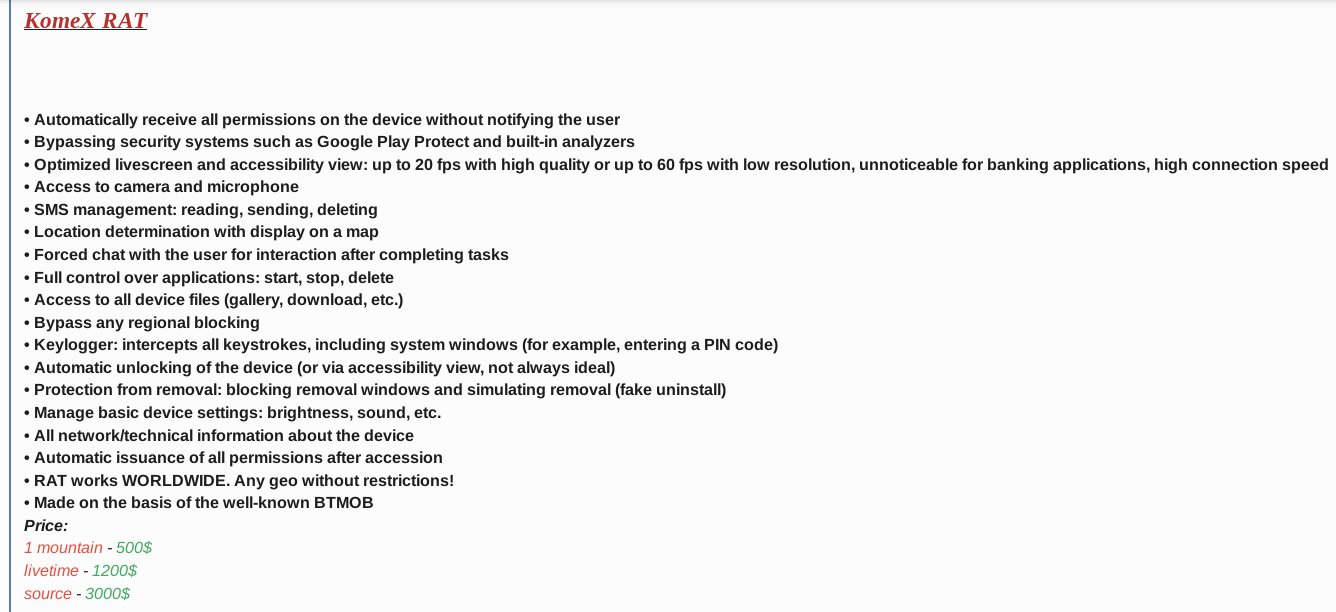
По данным исследователей, KomeX RAT основан на коде ранее известного трояна BTMOB и отличается широкими возможностями для слежки и удалённого управления устройством.

Модель распространения напоминает коммерческие SaaS-продукты:

  • ежемесячная подписка — $500,
  • пожизненная лицензия — $1200,
  • полный исходный код — $3000.

Такая схема, по мнению экспертов, делает профессиональные инструменты взлома доступными даже для мелких группировок с ограниченным бюджетом.

Что умеет KomeX RAT

Разработчик обещает впечатляющий набор функций. Троян может автоматически получать все разрешения Android, не уведомляя пользователя, а также обходить защиту Google Play Protect, что значительно повышает риск заражения.

Особенно опасны функции онлайн-трансляции экрана до 60 кадров в секунду, записи звука и видео с камеры и микрофона — фактически речь идёт о полном контроле над устройством и шпионских возможностях уровня госпрограмм.

Кроме того, вредонос способен:

  • читать, отправлять и удалять СМС-сообщения (в том числе для обхода двухфакторной аутентификации);
  • определять геолокацию устройства и отображать её на карте;
  • вести переписку с жертвой напрямую для обмана или вымогательства;
  • управлять установленными приложениями, включая их запуск, остановку и удаление;
  • получать полный доступ к файловой системе и фиксировать нажатия клавиш;
  • защищаться от удаления, показывая поддельное окно «деинсталляции».

Появление KomeX RAT показывает, как быстро развивается рынок вредоносов по подписке. Используя готовую платформу и коммерческие подходы, такие авторы превращают распространение зловредов в прибыльный бизнес.

Эксперты предупреждают, что доступность подобных инструментов может привести к росту числа атак на пользователей Android. Пока заявленные возможности трояна не подтверждены независимыми исследователями, но специалисты советуют быть особенно осторожными при установке приложений и использовать актуальные средства защиты.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru