


64% компаний усилили защиту данных из-за риска оборотных штрафов

64% компаний усилили защиту данных из-за риска оборотных штрафов

64% компаний усилили защиту данных из-за риска оборотных штрафов

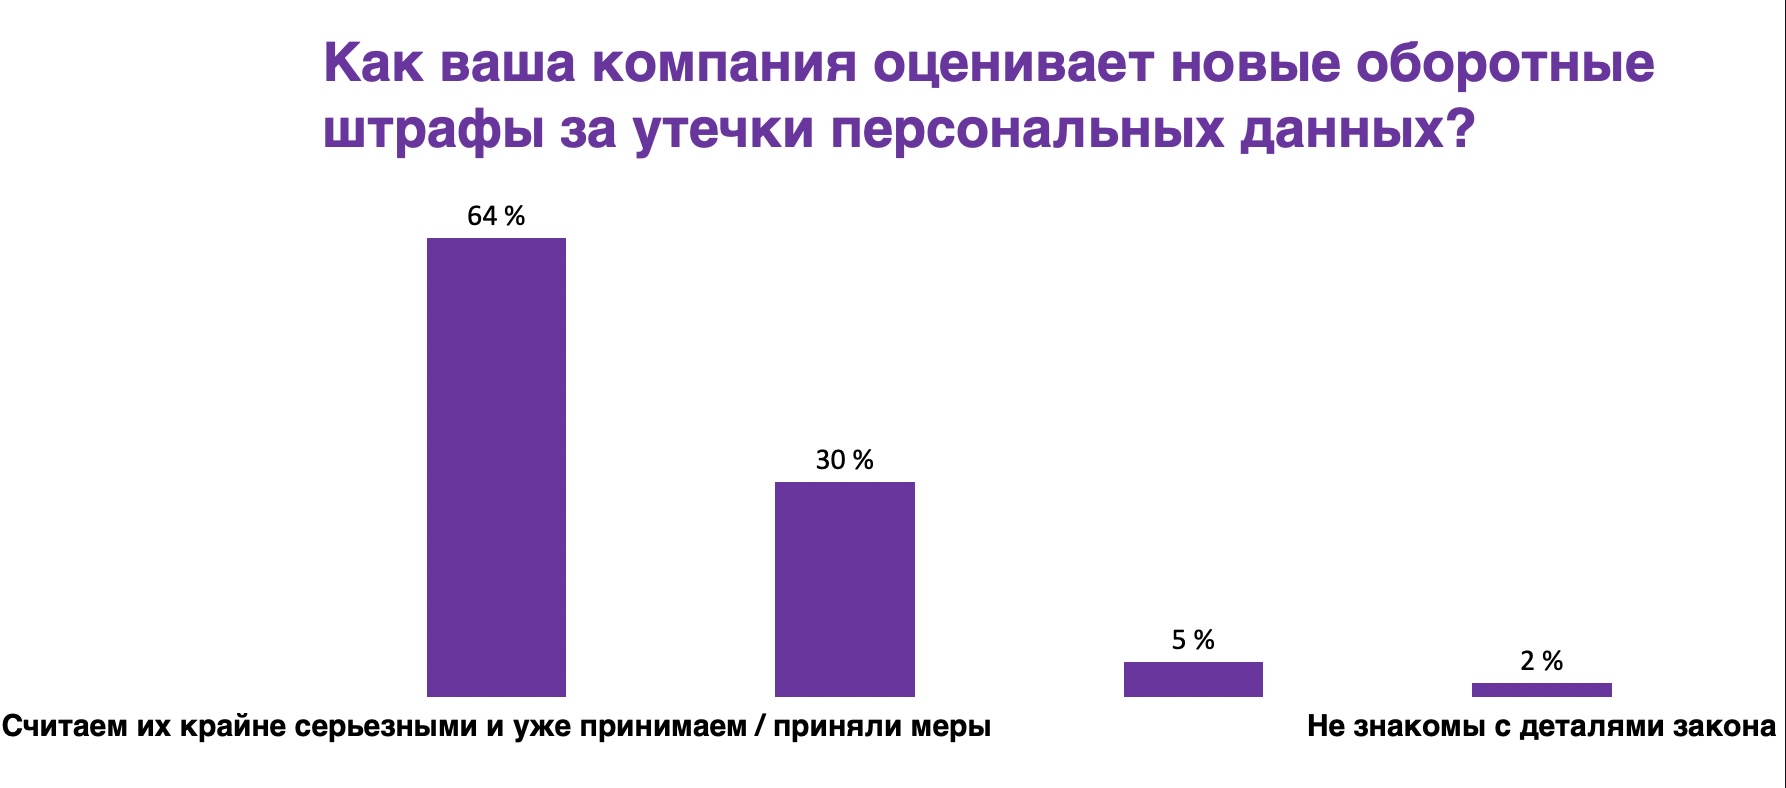
Почти две трети российских компаний всерьёз отнеслись к новым оборотным штрафам за утечки персональных данных. Согласно исследованию центра компетенций защиты данных группы компаний «Гарда», 64% организаций уже усилили меры безопасности или внедрили новые решения, чтобы снизить риск санкций.

Ещё 30% компаний признали потенциальную угрозу, но пока не изменили подход к защите данных. И только 5% участников опроса не считают штрафы серьёзным риском.

Больше других на ситуацию отреагировал крупный бизнес — именно в этой категории большинство компаний уже предприняли конкретные шаги для повышения уровня киберзащиты.

Поддержку инициативы государства выразили 85% опрошенных организаций. Из них 40% уверены, что политика регуляторов действительно поможет повысить уровень безопасности, а 45% считают, что штрафы нужно применять только после появления ясных и единых стандартов. Ещё 8% компаний полагают, что санкции избыточны и мешают развитию бизнеса.


Интересно, что даже если бы стоимость «идеальной» защиты совпадала с суммой максимального штрафа, только 27% компаний внедрили бы её полностью. Ещё 53% ограничились бы базовыми мерами, а почти 10% признались, что предпочли бы рискнуть и сэкономить. Среди таких участников больше всего представителей малого и среднего бизнеса, особенно из ритейла и e-commerce.

По словам Анны Кирсановой, директора по маркетингу группы компаний «Гарда», исследование показывает, что отношение бизнеса к кибербезопасности постепенно меняется:

«Если раньше компании воспринимали расходы на защиту данных как лишние издержки, то теперь видят прямую связь между инвестициями и устойчивостью бизнеса. Сегодня треть компаний тратит на ИБ менее 0,5% от выручки, но почти 30% уже готовы увеличить эти расходы свыше 2%, понимая, что штрафы и последствия утечек могут обойтись гораздо дороже».

В целом исследование подтверждает: усиление регуляторных мер заставило компании воспринимать кибербезопасность как часть финансовой стратегии, а не просто техническую задачу.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru