

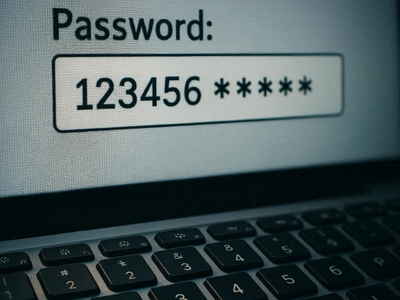

Самые популярные пароли 2025 года — всё те же «123456» и «password»

Самые популярные пароли 2025 года — всё те же «123456» и «password»

Самые популярные пароли 2025 года — всё те же «123456» и «password»

Каждый год ИТ-эксперты повторяют одно и то же: не используйте простые пароли вроде «123456» или «admin». И каждый год пользователи будто делают вид, что не слышат. Comparitech снова напомнила об этом, опубликовав свежий список 100 самых распространённых паролей, найденных в более чем двух миллиардах утечек 2025 года.

И угадайте, кто снова в топе? Правильно — старые добрые «123456», «password» и «admin».

Почти четверть всех паролей — это просто цифры. У 38% внутри есть последовательность 123, а у ещё 2% — обратная 321. В списке полно вариаций вроде «Aa123456» или «Aa@123456» — чуть усложнённых версий того же самого. Любители клавиатуры тоже отметились: qwerty, 1q2w3e4r, и всё в этом духе.

А вот неожиданное попадание — пароль «gin» (да, просто «джин») занял 29-е место. А «India@123» оказался на 53-й строчке. Даже поклонники Minecraft не остались в стороне — пароль minecraft (с маленькой буквы) замкнул топ-100.

Как пояснили в Comparitech, всё это — наглядная демонстрация человеческой лени. Современные программы для подбора паролей справляются с такими «секретами» за секунды. Короткие и предсказуемые комбинации — лёгкая добыча.

Эксперты советуют перейти на биометрию и ключи доступа (passkey) — они вообще исключают использование пароля. Если такой возможности нет, спасут длинные и осмысленные фразы.

«Длина важнее сложности и случайности», — напоминает специалист по конфиденциальности Comparitech Пол Бишофф.

Например, вместо «icantbelievewerestilltellingyouthis» можно написать «icantbelivewerestilltellingy0uthis» — простая замена одной буквы уже сильно усложняет жизнь злоумышленникам.

Если вы до сих пор где-то используете что-то вроде qwerty123, самое время это исправить. И уж тем более — не позволяйте своим пользователям в корпоративной сети творить то же самое. Ведь, как справедливо заметил Бишофф:

«Самые надёжные пароли — у тех, кто живёт по самым строгим правилам».

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru