


Яндекс 360 запустит on-premises-версию сервисов для корпоративных клиентов

Яндекс 360 запустит on-premises-версию сервисов для корпоративных клиентов

Яндекс 360 запустит on-premises-версию сервисов для корпоративных клиентов

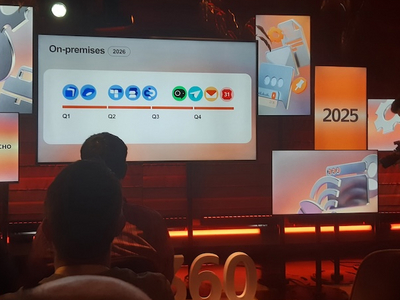
Компания Yandex B2B Tech объявила, что предоставит организациям возможность развернуть основные сервисы Яндекс 360 на собственной инфраструктуре — по модели on-premises. Об этом рассказали на конференции Yandex Connect.

Первые сервисы уже готовы к использованию: Документы и Диск проходят пилотное тестирование и станут доступны всем клиентам в начале следующего года. До конца 2026 года в on-premises-версии планируется запустить 11 сервисов Яндекс 360, включая Мессенджер, Телемост, Почту, Календарь, Трекер, Вики и Формы.

Сервис Документы объединит редакторы текстов и таблиц, которые вместе с Диском уже внесены в Единый реестр российского ПО. В 2026 году эти редакторы также выйдут как отдельные приложения для Windows, macOS и Linux.

Модель on-premises позволяет компаниям полностью контролировать хранение и обработку данных: информация не выходит за пределы корпоративного периметра, а управление доступом и обновлениями остаётся на стороне заказчика. Такой подход востребован у организаций с повышенными требованиями к информационной безопасности — банков, промышленных предприятий и госструктур.

Кроме сервисов Яндекс 360, по той же модели уже работают и продукты Yandex Cloud — включая базу данных YDB, технологии распознавания речи SpeechKit, хранилище Object Storage, аналитический сервис DataLens и платформу YTsaurus для работы с большими данными.

При этом облачные и on-premises-версии сервисов будут развиваться синхронно, чтобы компании могли выбирать подходящий вариант без потери функциональности.

Сегодня мы также опубликовали подробный разбор представленных на Yandex Connect 2025 нововведений. Модель on-premises, защищённый клиент, ИИ-ассистент Алиса Про — читайте обо всём этом в нашей статье.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru