


Яндекс 360 анонсировал Защищённый клиент для безопасной работы с данными

Яндекс 360 анонсировал Защищённый клиент для безопасной работы с данными

Яндекс 360 анонсировал Защищённый клиент для безопасной работы с данными

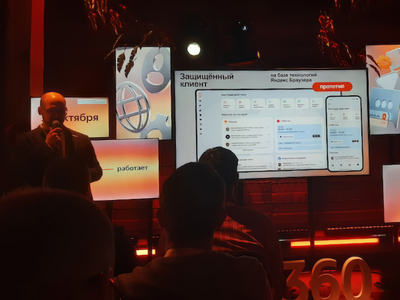
Яндекс 360 запустит Защищённый клиент — приложение, которое объединяет Почту, Диск, Телемост, Трекер и другие сервисы экосистемы в одном окне. Новый инструмент создаёт единую рабочую среду с усиленными мерами защиты данных и управлением доступа.

Решение предназначено для сотрудников, которые работают как с корпоративных, так и с личных устройств. Клиент использует технологии, применяемые в корпоративной версии Яндекс Браузера, и обеспечивает шифрование всей информации во встроенном защищённом хранилище.

Система предотвращает утечку данных: документы нельзя скопировать в сторонние приложения или передать через файловую систему устройства. Перед запуском приложение проверяет устройство — в частности, блокирует работу на гаджетах с джейлбрейком или разблокированным загрузчиком. При увольнении сотрудника все загруженные данные могут быть удалены дистанционно.

Поддерживается модель BYOD (Bring Your Own Device) — сотрудники могут подключаться с личных устройств без риска для корпоративных систем. Администраторы при этом могут ограничить использование других клиентов и направлять пользователей только в защищённую среду.

Защищённый клиент рассчитан на компании с различной инфраструктурой — от государственных организаций и крупных предприятий до структур с on-premises-системами. Приложение будет доступно на Windows, Linux, macOS, Android и iOS.

Сегодня мы также опубликовали подробный разбор представленных на Yandex Connect 2025 нововведений. Модель on-premises, ИИ-ассистент Алиса Про — читайте обо всём этом в нашей статье.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru