


В Windows 11 тестируют функцию диагностики памяти после BSOD

В Windows 11 тестируют функцию диагностики памяти после BSOD

В Windows 11 тестируют функцию диагностики памяти после BSOD

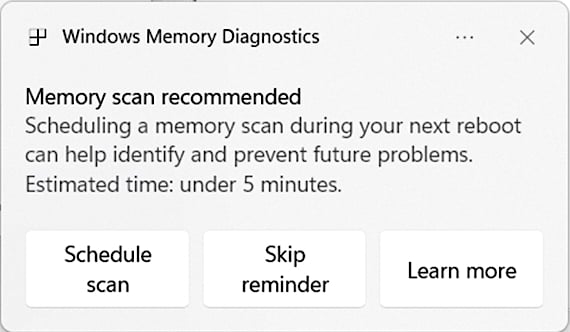
Microsoft начала тестировать новую функцию Windows 11, которая предлагает пользователям запустить проверку памяти после «синего экрана смерти» (BSOD). Теперь, если система внезапно перезагрузится из-за критической ошибки ядра или драйвера, при следующем входе в систему появится уведомление с предложением провести сканирование.

По словам руководителя программы Windows Insider Аманды Ланговски, проверка занимает не более пяти минут:

«Если ваш компьютер неожиданно перезапустился, вы увидите уведомление с предложением выполнить быструю проверку памяти. В случае согласия система запланирует запуск Windows Memory Diagnostic при следующей перезагрузке. Если будут обнаружены ошибки, вы получите уведомление после входа в систему».


На данный момент функция работает только на x86-устройствах — она недоступна на ARM64, а также на системах с Administrator Protection или включённым BitLocker без Secure Boot.

В данный момент на этапе тестирования любая ошибка «синего экрана» вызывает уведомление о проверке памяти, но Microsoft планирует сузить список и оставить только те сбои, которые действительно связаны с повреждением памяти.

Новая возможность уже доступна участникам программы Windows Insider в каналах Dev и Beta, установившим сборки 26220.6982 и 26120.6982 (KB5067109).

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru