


На рынок вышел продукт Solar SIEM, объединяющий SIEM и SOAR

На рынок вышел продукт Solar SIEM, объединяющий SIEM и SOAR

На рынок вышел продукт Solar SIEM, объединяющий SIEM и SOAR

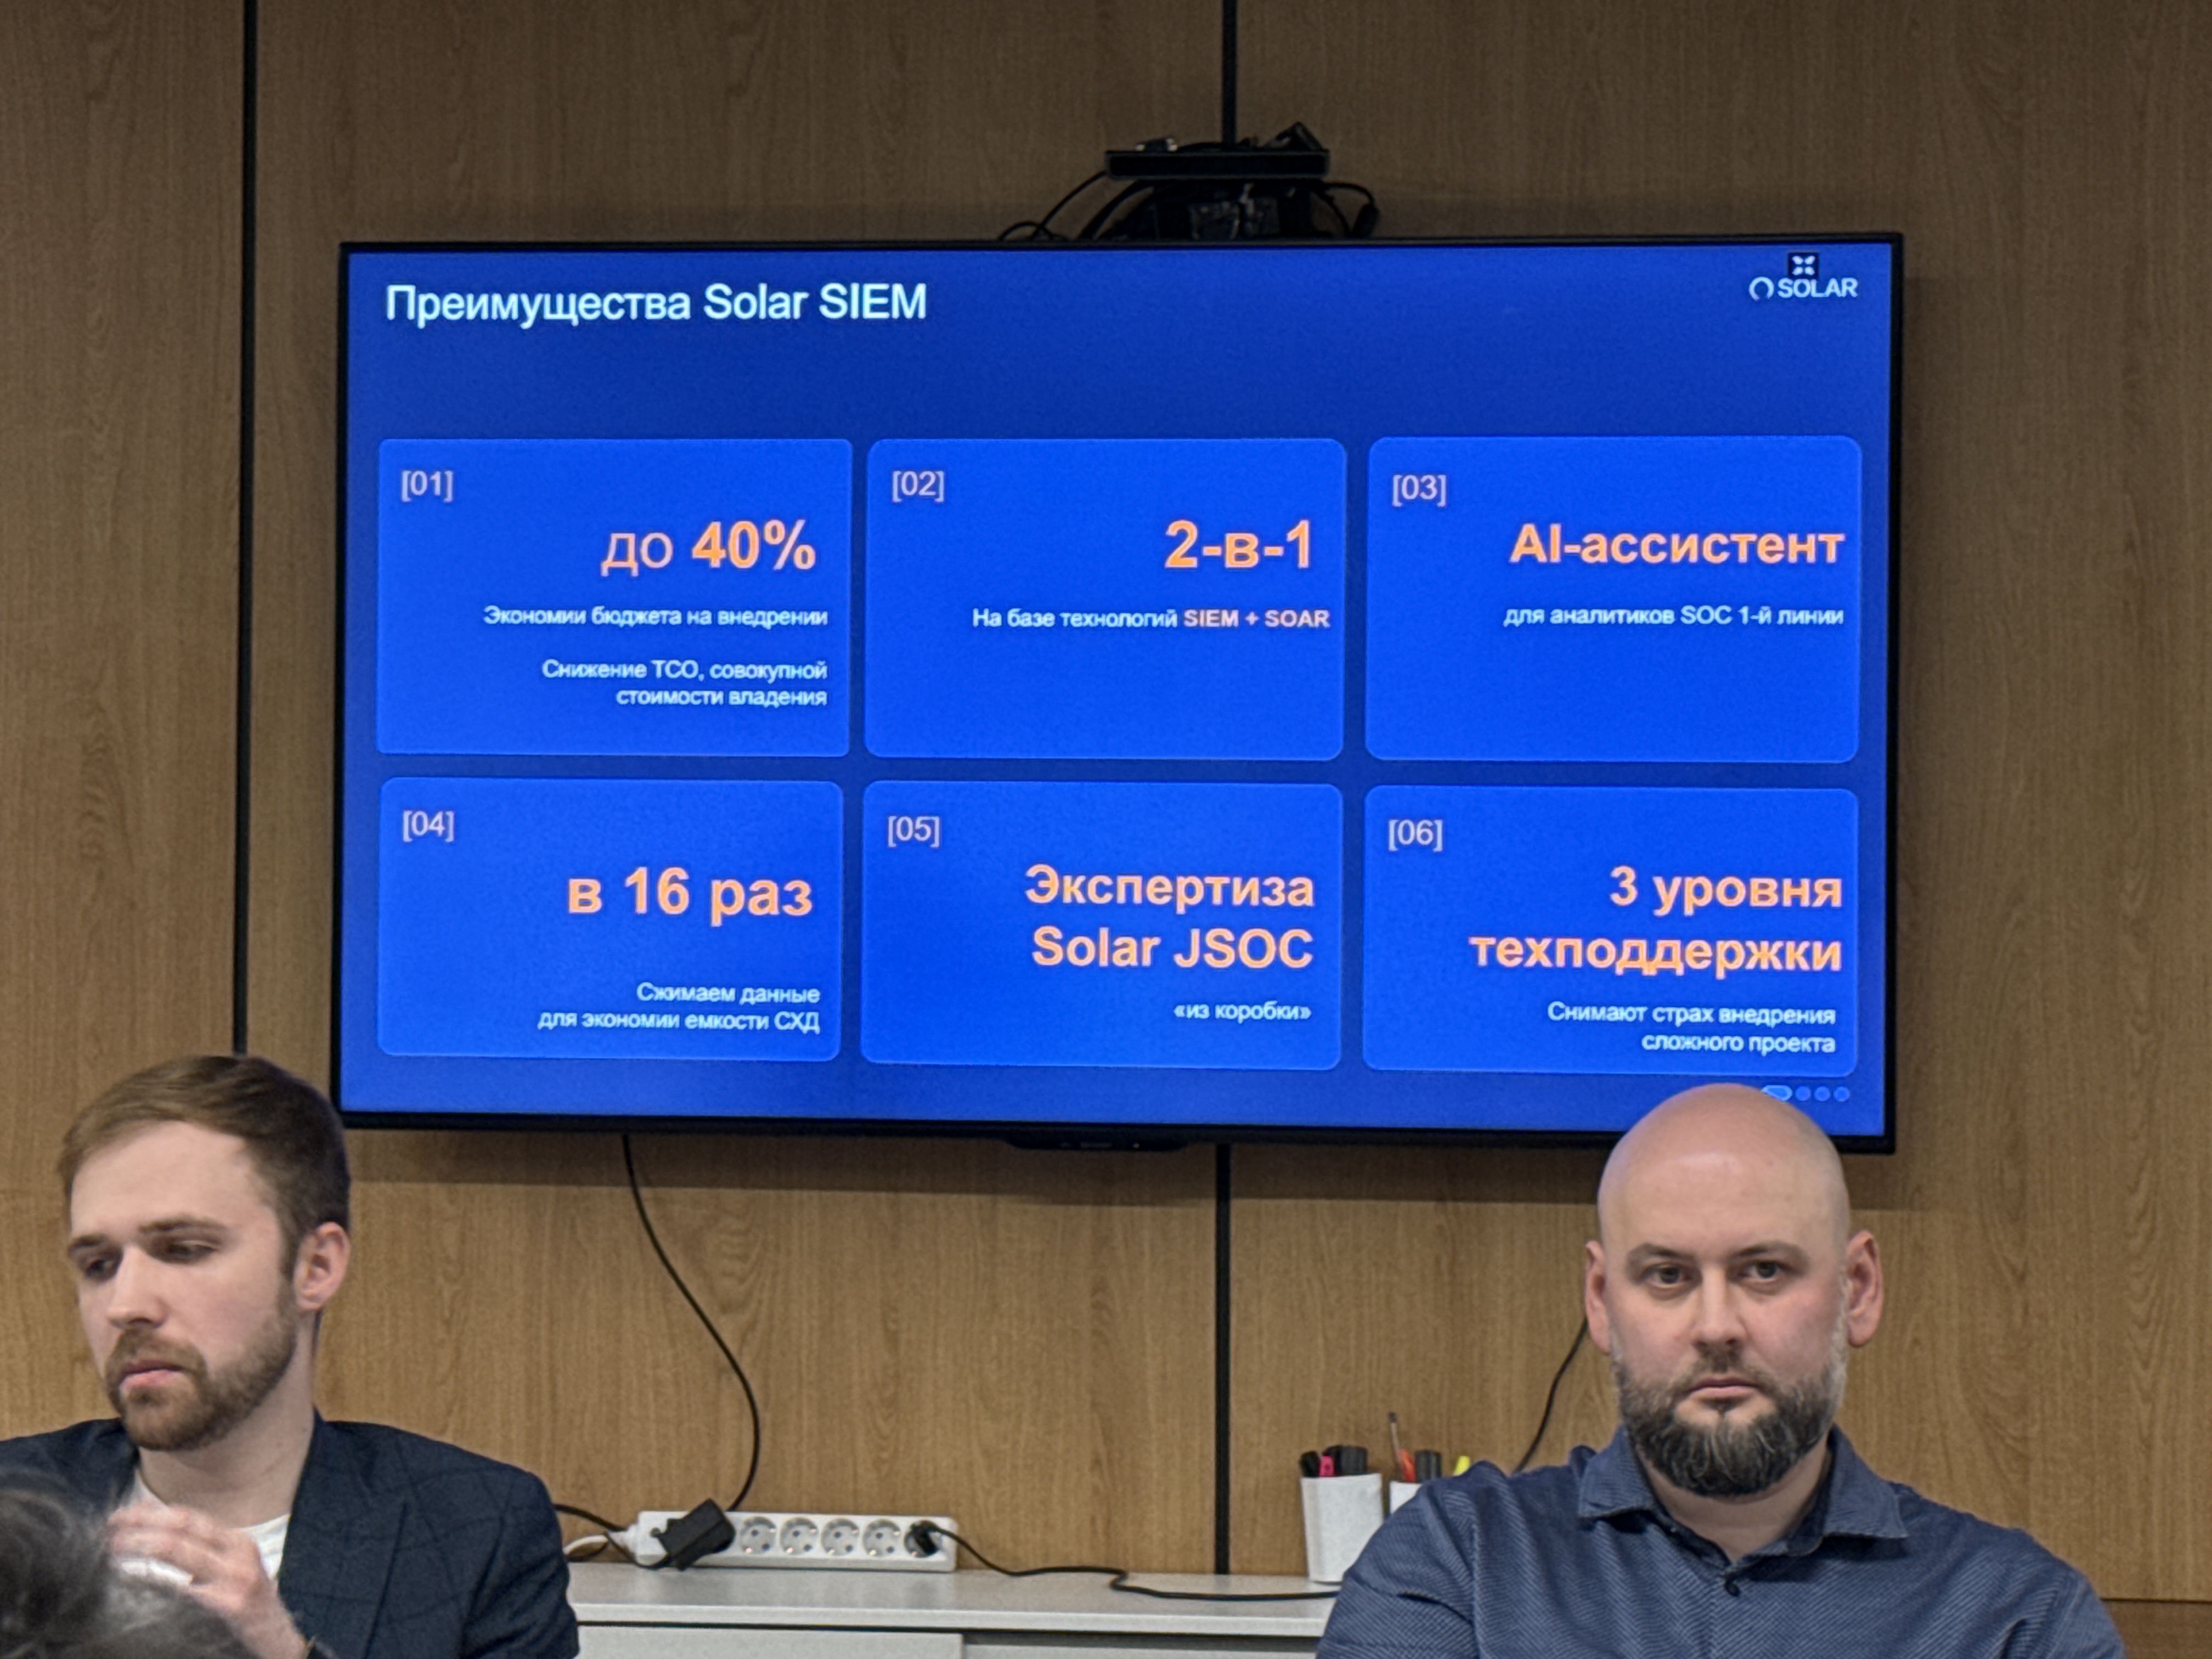
Группа компаний «Солар» вывела на рынок новый продукт — Solar SIEM, который объединяет две ключевые технологии в одном решении: SIEM и SOAR. Такой подход, по оценке разработчиков, позволяет сократить до 40% затрат на внедрение систем для центров мониторинга кибербезопасности (SOC).

Продукт ориентирован на три категории заказчиков: компании, которые строят SOC с нуля, организации, работающие по гибридной модели, и бизнесы, замещающие иностранные SIEM-платформы.

Solar SIEM создан с учётом практического опыта Центра противодействия кибератакам Solar JSOC. Экспертиза специалистов центра включена в продукт «из коробки» — в частности, за счёт встроенных фидов 4rays, которые обеспечивают актуальную аналитику по угрозам и сценариям атак.

В системе реализован ИИ-ассистент, помогающий автоматизировать обработку событий и анализ инцидентов. По данным разработчиков, использование искусственного интеллекта позволяет сократить до 90% трудозатрат на детектирование и реагирование.


Для поддержки клиентов предусмотрено три уровня технической поддержки, охватывающие все этапы работы с системой — от внедрения до настройки кастомных сценариев мониторинга и реагирования.

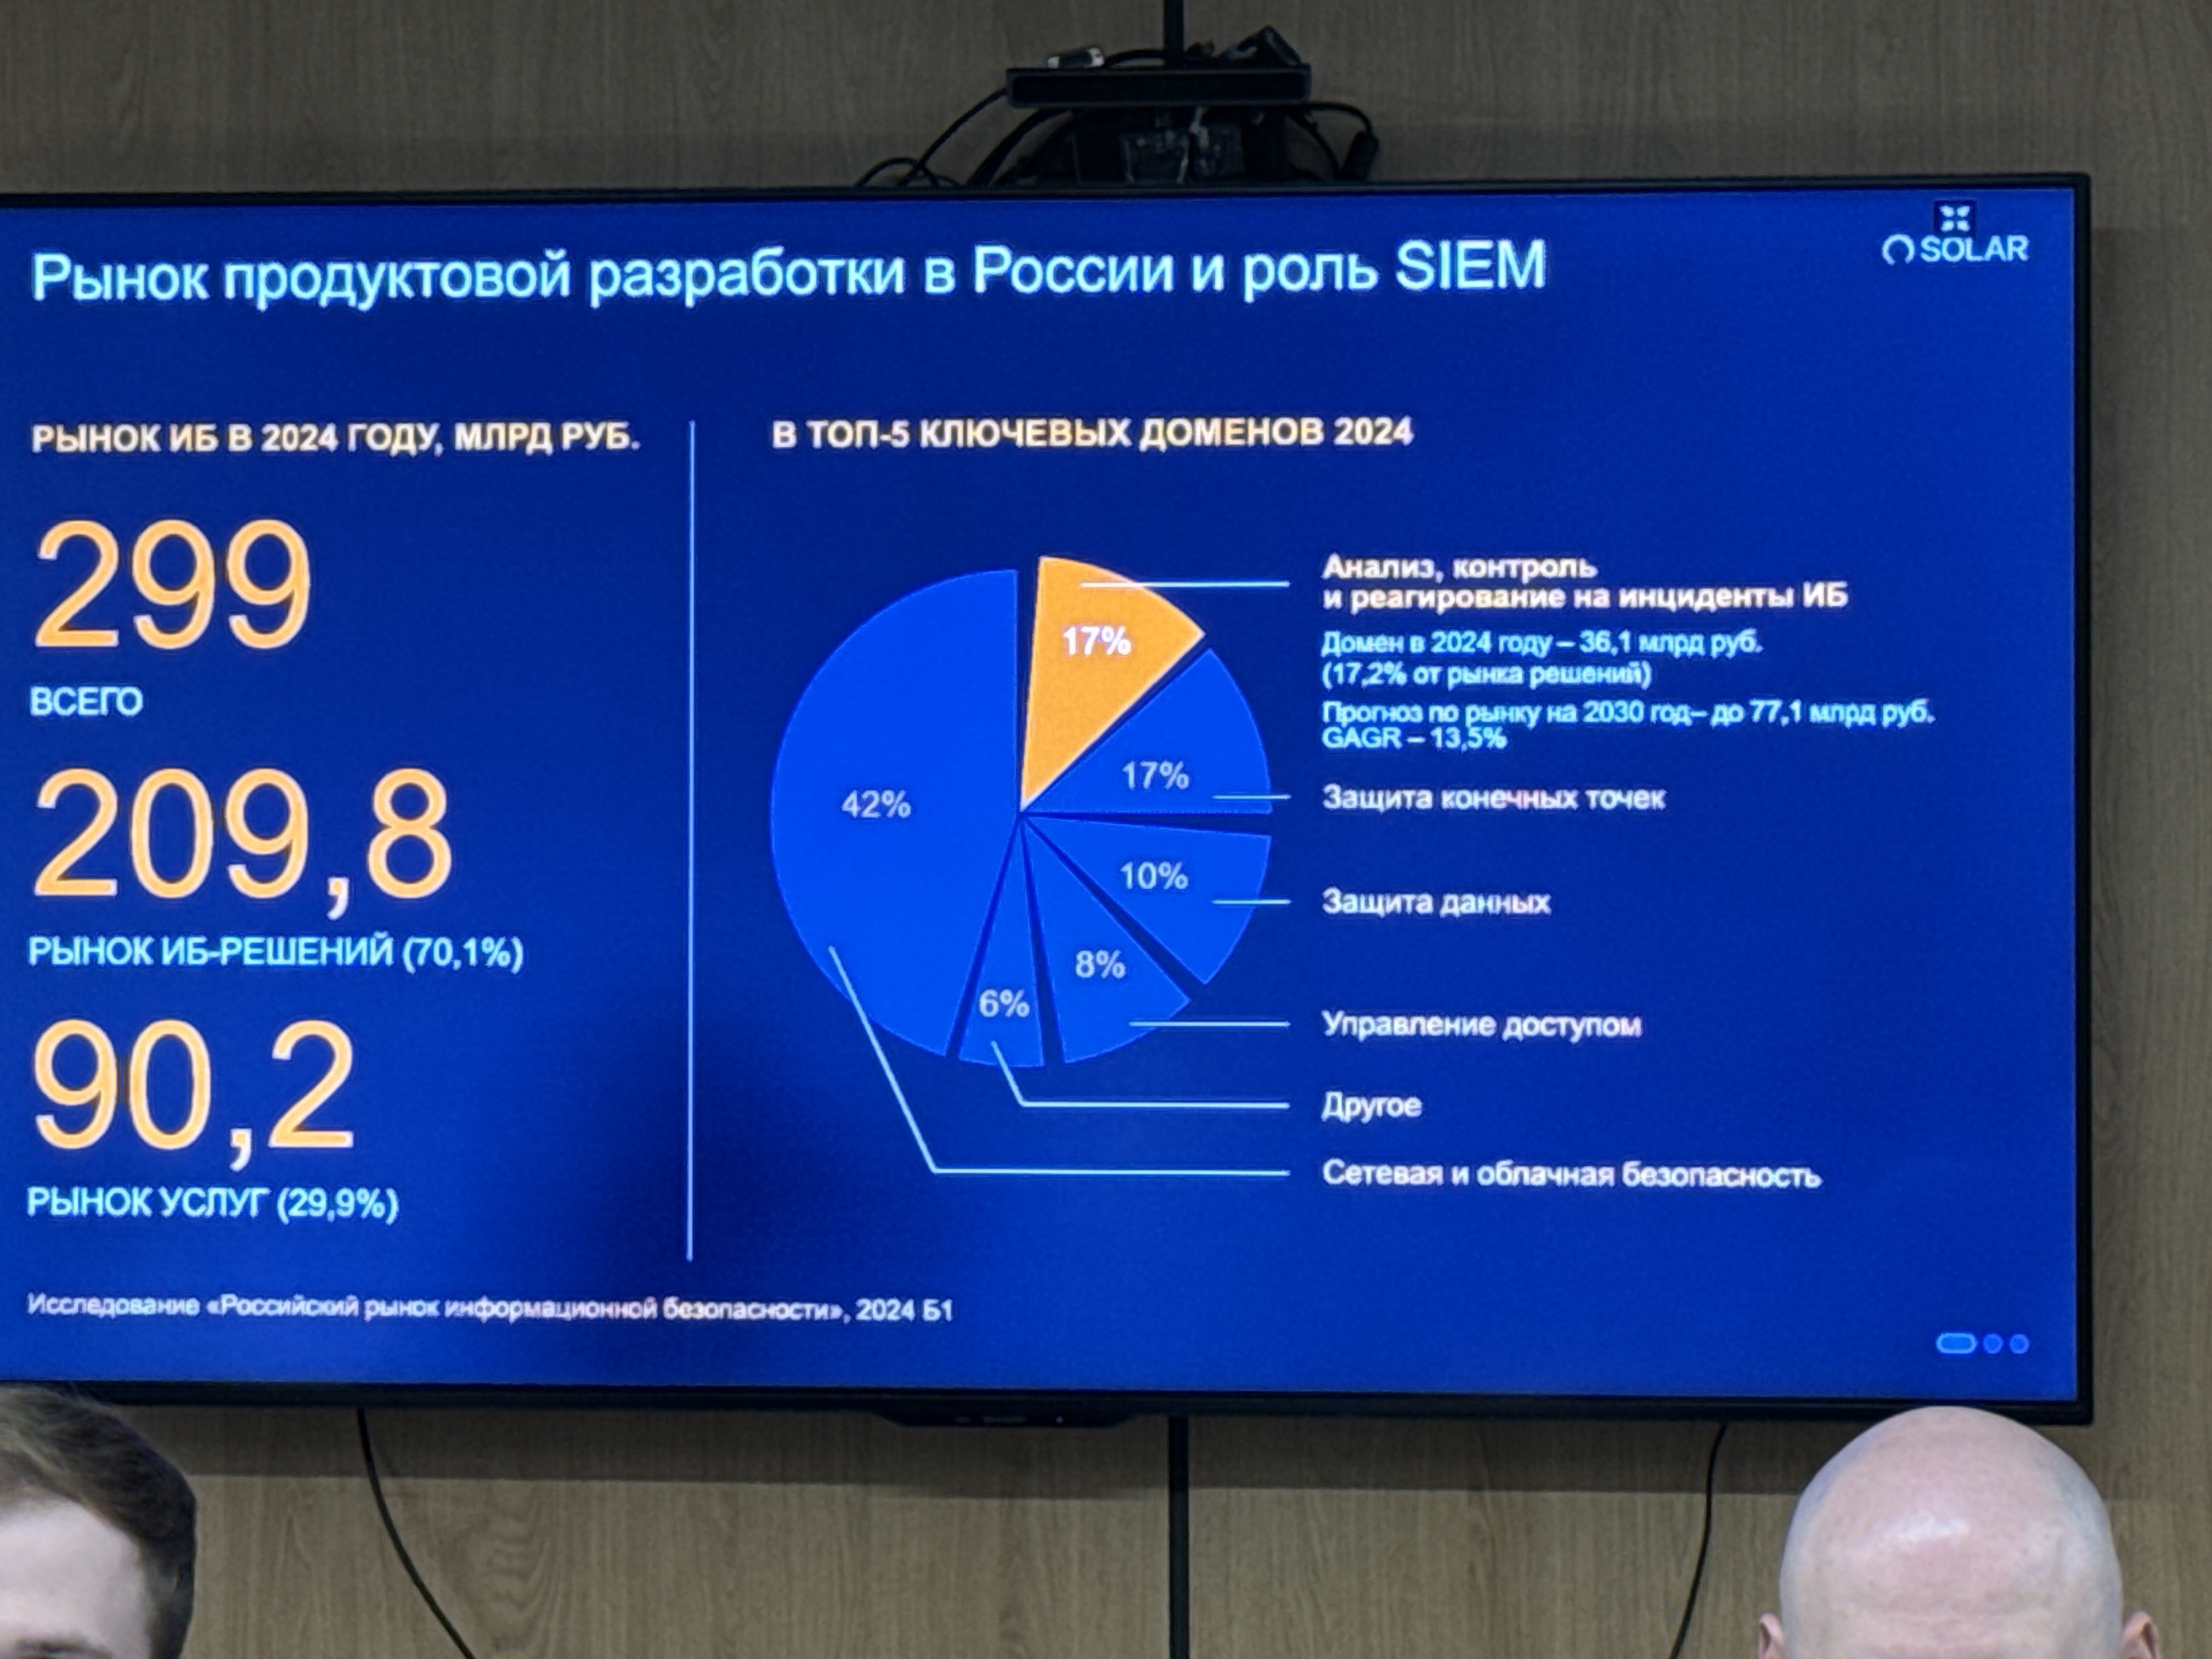
По данным аналитиков, рынок решений для анализа и реагирования на инциденты ИБ активно растёт. В 2024 году этот сегмент оценивался в 36,1 млрд рублей, а доля SIEM-решений — в 9,4 млрд, с прогнозом роста до 14,1 млрд рублей к 2027 году. Развитию сегмента способствует и рынок сервисов MSSP, который может увеличиться с 26,1 млрд до 54,1 млрд рублей к 2028 году.


Отсутствие систем SIEM и SOAR в инфраструктуре, по данным компании, повышает риск длительных и «малошумных» атак. Только в первом полугодии 2025 года число атак продолжительностью месяц и более выросло на 16%, чаще всего под удар попадают госструктуры, промышленность, ИТ и медицина.

Solar SIEM объединяет функции обеих технологий на одной платформе, позволяя командам SOC видеть полную картину происходящего и быстрее реагировать на киберинциденты.

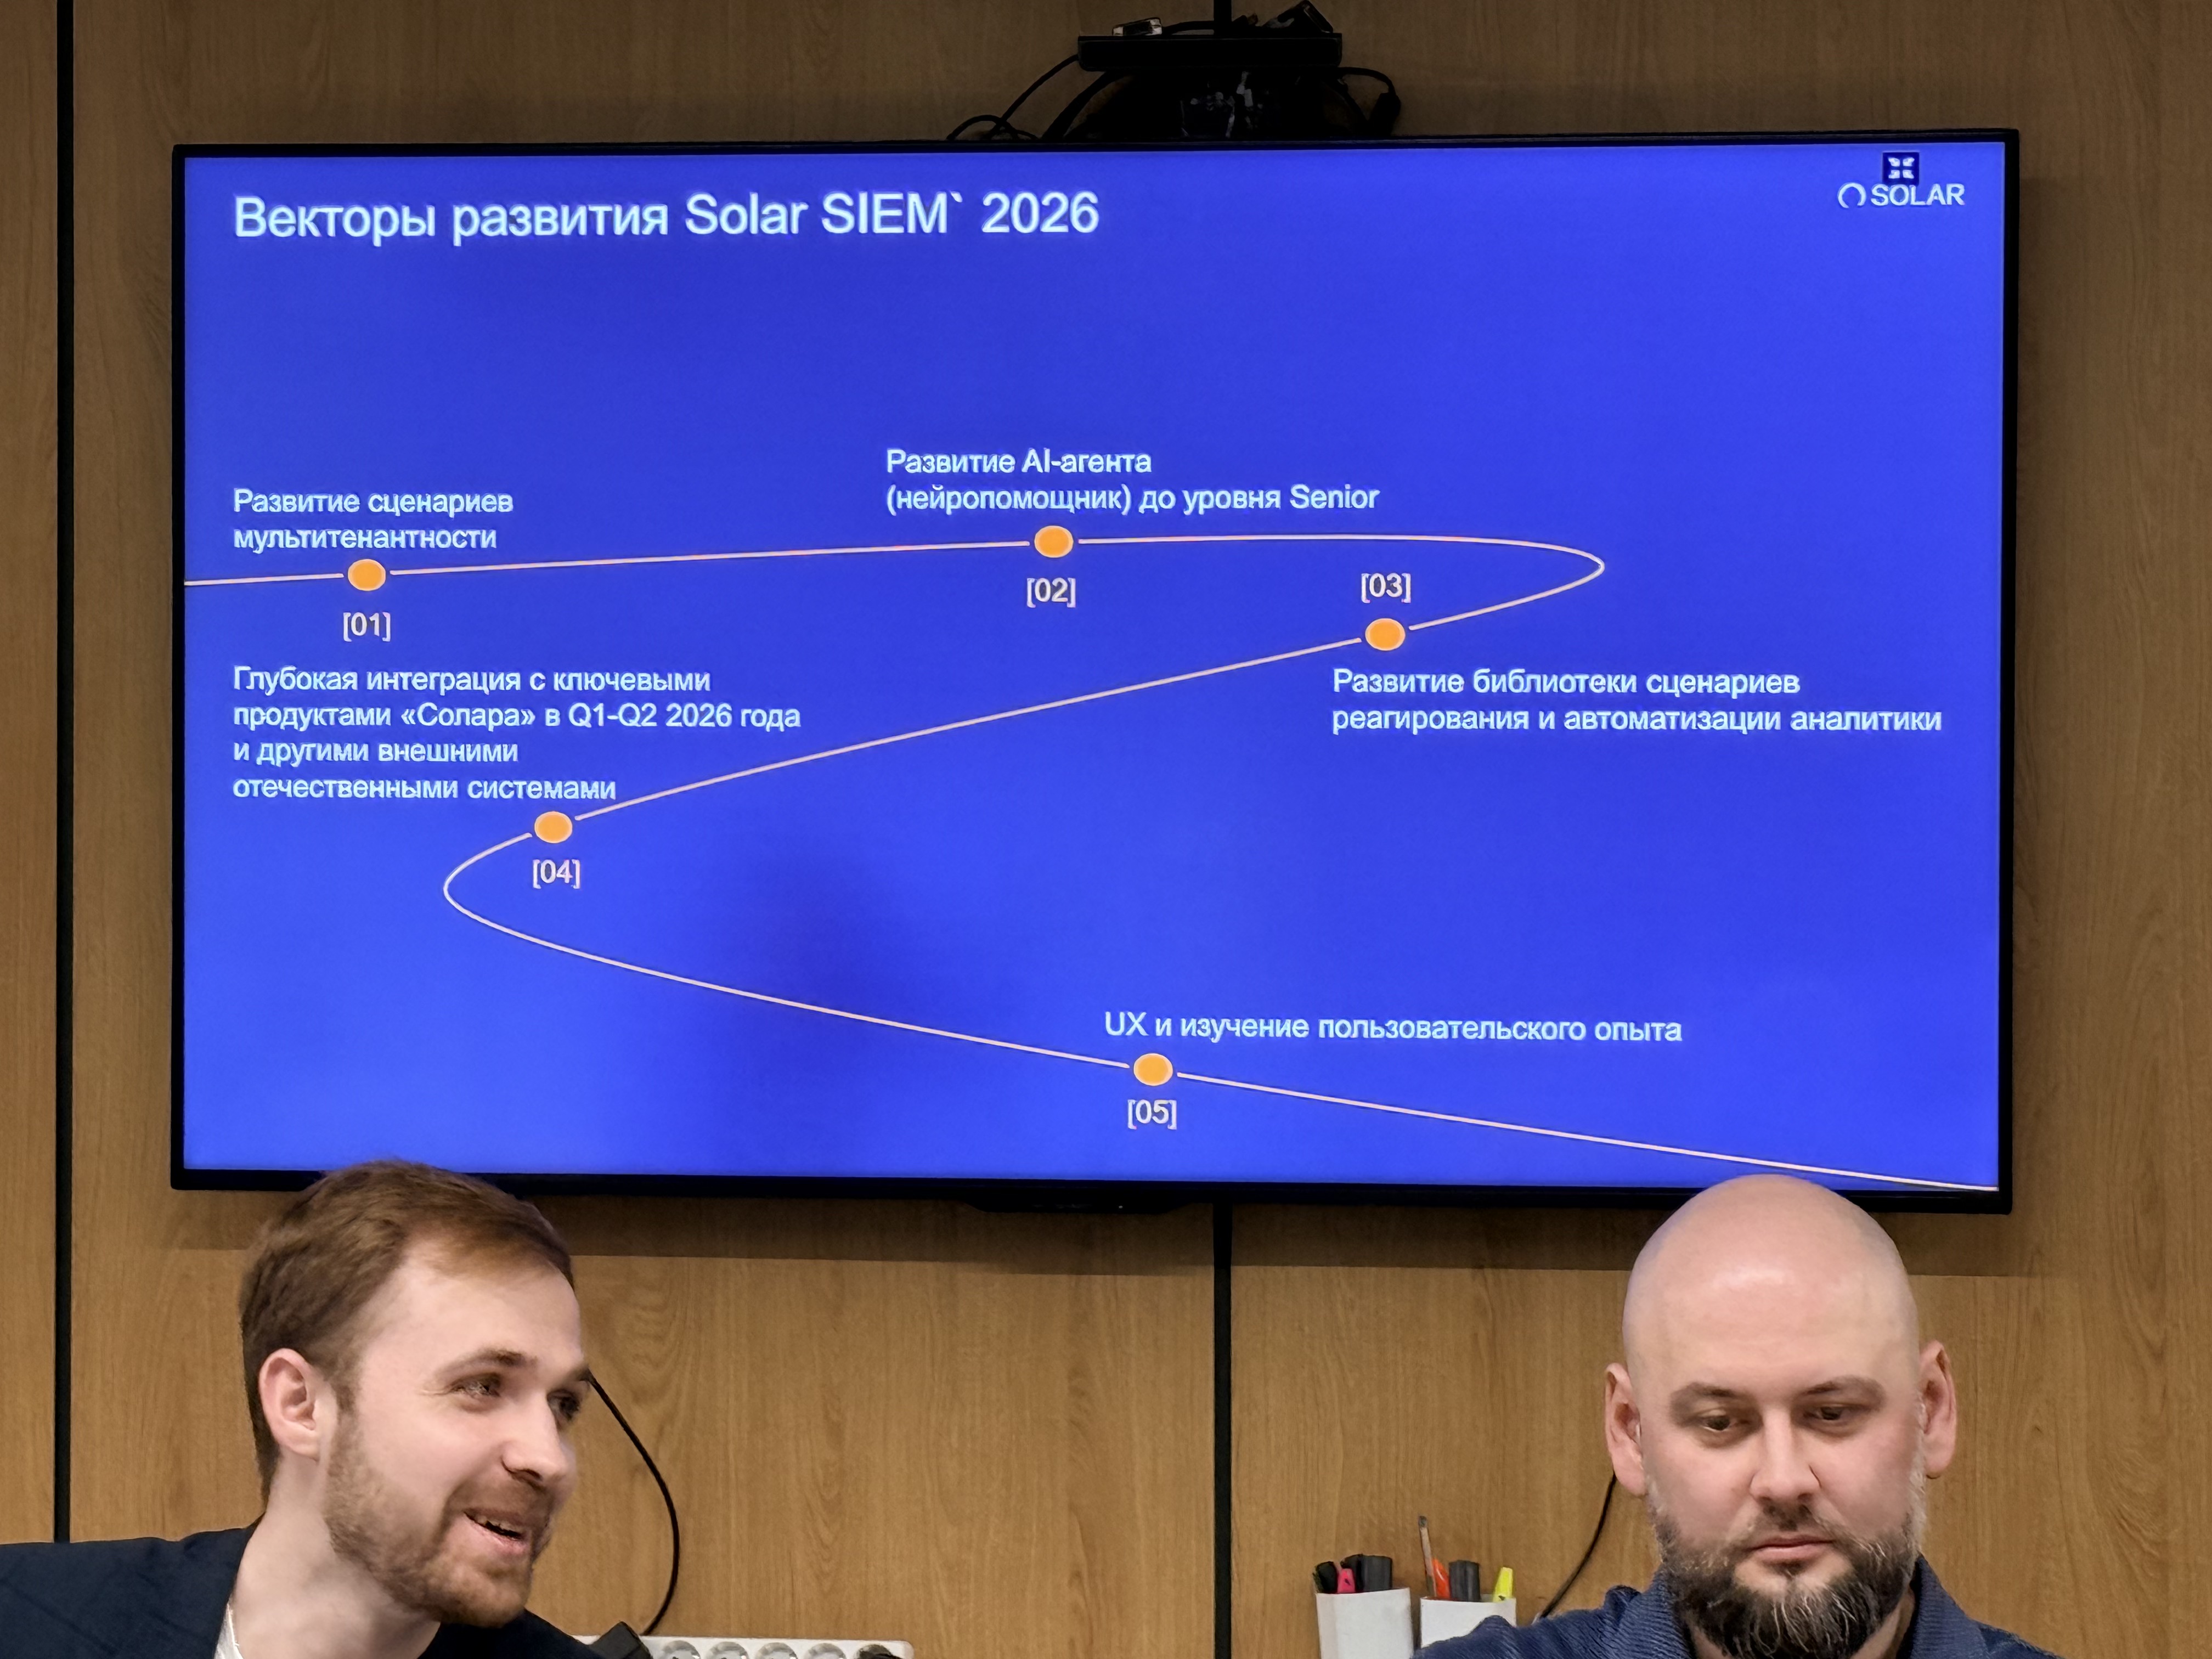
В «Соларе» также сообщили, что Solar JSOC в перспективе планирует перейти на собственный SIEM — этот процесс запланирован на середину 2026 года.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru