


Пользователей LastPass атакуют письмами с запросом доступа

Пользователей LastPass атакуют письмами с запросом доступа

Пользователей LastPass атакуют письмами с запросом доступа

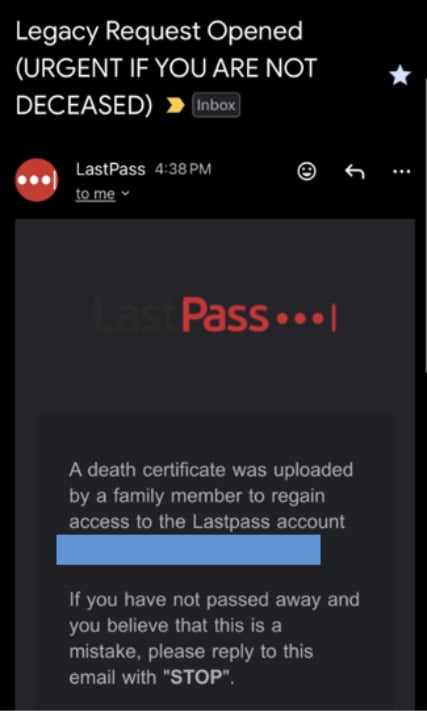
Пользователи LastPass начали получать письма с уведомлением о «запросе доступа» к их хранилищу паролей — якобы в рамках процедуры наследования. На деле это новая фишинговая атака, которую проводит группировка CryptoChameleon.

По данным компании, рассылка началась в середине октября. В письме говорится, что некий родственник подал запрос на доступ к хранилищу LastPass, приложив «свидетельство о смерти».

Получателю предлагают перейти по ссылке, чтобы отменить запрос, если он жив. Ссылка ведёт на поддельный сайт lastpassrecovery[.]com, где пользователи вводят свой мастер-пароль — и тем самым отдают злоумышленникам доступ к учётной записи.


Иногда киберпреступники даже звонят жертвам, представляясь сотрудниками LastPass и просят ввести данные на «служебной странице восстановления».

CryptoChameleon известна своими атаками на криптовалютные кошельки Binance, Coinbase, Kraken и Gemini. Их фишинговые страницы имитируют вход через Okta, Gmail, iCloud и Outlook. В новой кампании группа пошла дальше — теперь они пытаются похищать passkeys, то есть ключи для входа без пароля, основанные на стандартах FIDO2 / WebAuthn.

Фишинговые домены вроде mypasskey[.]info и passkeysetup[.]com указывают, что атакующие теперь охотятся не только за паролями, но и за современными средствами аутентификации.

LastPass уже сталкивалась с CryptoChameleon — аналогичные атаки фиксировались в апреле 2024 года. Тогда злоумышленники использовали ту же инфраструктуру. Напомним, что в 2022 году LastPass пережила крупную утечку данных: хакеры похитили зашифрованные резервные копии хранилищ, а позже это привело к целевой краже криптовалюты у некоторых пользователей.

На этот раз компания призывает не переходить по подозрительным ссылкам и не вводить мастер-пароль ни на каких сторонних сайтах, даже если письмо выглядит «официально».

Недавно мы писали, что пользователей LastPass и Bitwarden атакуют через фальшивые обновления.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru