


Пользователей LastPass атакуют письмами с запросом доступа

Пользователей LastPass атакуют письмами с запросом доступа

Пользователей LastPass атакуют письмами с запросом доступа

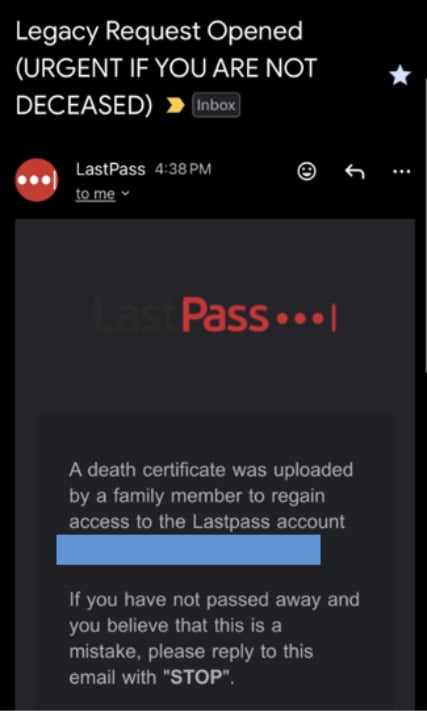
Пользователи LastPass начали получать письма с уведомлением о «запросе доступа» к их хранилищу паролей — якобы в рамках процедуры наследования. На деле это новая фишинговая атака, которую проводит группировка CryptoChameleon.

По данным компании, рассылка началась в середине октября. В письме говорится, что некий родственник подал запрос на доступ к хранилищу LastPass, приложив «свидетельство о смерти».

Получателю предлагают перейти по ссылке, чтобы отменить запрос, если он жив. Ссылка ведёт на поддельный сайт lastpassrecovery[.]com, где пользователи вводят свой мастер-пароль — и тем самым отдают злоумышленникам доступ к учётной записи.


Иногда киберпреступники даже звонят жертвам, представляясь сотрудниками LastPass и просят ввести данные на «служебной странице восстановления».

CryptoChameleon известна своими атаками на криптовалютные кошельки Binance, Coinbase, Kraken и Gemini. Их фишинговые страницы имитируют вход через Okta, Gmail, iCloud и Outlook. В новой кампании группа пошла дальше — теперь они пытаются похищать passkeys, то есть ключи для входа без пароля, основанные на стандартах FIDO2 / WebAuthn.

Фишинговые домены вроде mypasskey[.]info и passkeysetup[.]com указывают, что атакующие теперь охотятся не только за паролями, но и за современными средствами аутентификации.

LastPass уже сталкивалась с CryptoChameleon — аналогичные атаки фиксировались в апреле 2024 года. Тогда злоумышленники использовали ту же инфраструктуру. Напомним, что в 2022 году LastPass пережила крупную утечку данных: хакеры похитили зашифрованные резервные копии хранилищ, а позже это привело к целевой краже криптовалюты у некоторых пользователей.

На этот раз компания призывает не переходить по подозрительным ссылкам и не вводить мастер-пароль ни на каких сторонних сайтах, даже если письмо выглядит «официально».

Недавно мы писали, что пользователей LastPass и Bitwarden атакуют через фальшивые обновления.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru