


Пользователей LastPass атакуют письмами с запросом доступа

Пользователей LastPass атакуют письмами с запросом доступа

Пользователей LastPass атакуют письмами с запросом доступа

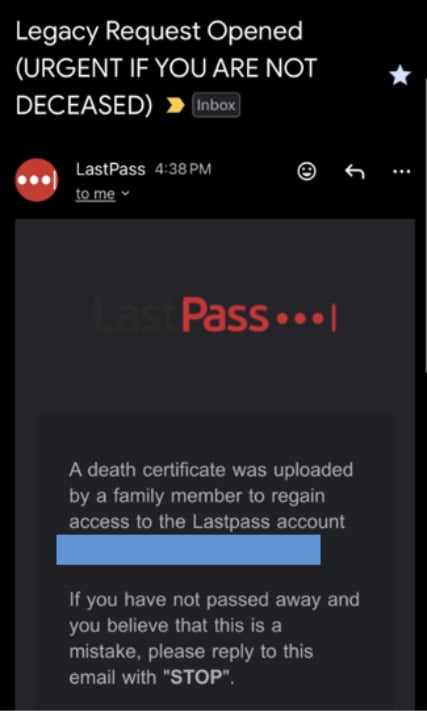
Пользователи LastPass начали получать письма с уведомлением о «запросе доступа» к их хранилищу паролей — якобы в рамках процедуры наследования. На деле это новая фишинговая атака, которую проводит группировка CryptoChameleon.

По данным компании, рассылка началась в середине октября. В письме говорится, что некий родственник подал запрос на доступ к хранилищу LastPass, приложив «свидетельство о смерти».

Получателю предлагают перейти по ссылке, чтобы отменить запрос, если он жив. Ссылка ведёт на поддельный сайт lastpassrecovery[.]com, где пользователи вводят свой мастер-пароль — и тем самым отдают злоумышленникам доступ к учётной записи.


Иногда киберпреступники даже звонят жертвам, представляясь сотрудниками LastPass и просят ввести данные на «служебной странице восстановления».

CryptoChameleon известна своими атаками на криптовалютные кошельки Binance, Coinbase, Kraken и Gemini. Их фишинговые страницы имитируют вход через Okta, Gmail, iCloud и Outlook. В новой кампании группа пошла дальше — теперь они пытаются похищать passkeys, то есть ключи для входа без пароля, основанные на стандартах FIDO2 / WebAuthn.

Фишинговые домены вроде mypasskey[.]info и passkeysetup[.]com указывают, что атакующие теперь охотятся не только за паролями, но и за современными средствами аутентификации.

LastPass уже сталкивалась с CryptoChameleon — аналогичные атаки фиксировались в апреле 2024 года. Тогда злоумышленники использовали ту же инфраструктуру. Напомним, что в 2022 году LastPass пережила крупную утечку данных: хакеры похитили зашифрованные резервные копии хранилищ, а позже это привело к целевой краже криптовалюты у некоторых пользователей.

На этот раз компания призывает не переходить по подозрительным ссылкам и не вводить мастер-пароль ни на каких сторонних сайтах, даже если письмо выглядит «официально».

Недавно мы писали, что пользователей LastPass и Bitwarden атакуют через фальшивые обновления.

Подпишитесь на новости

Травля из Telegram вышла на улицы: во Владике выявили 12-летнюю зачинщицу

Во Владивостоке фотографии школьников публиковали в телеграм-канале вместе с оскорблениями и призывами к расправе. Затем травля перешла в физическое насилие: по сообщениям о пострадавших, детей били, унижали и преследовали в школах и на улице.

Как пишут «Известия», полиция установила администратора канала — 12-летнюю школьницу. Обращение поступило от матери одной из пострадавших.

В канале появилось более сотни публикаций. Среди описанных случаев — травля 11-летней девочки, которая перестала посещать школу. В отношении отца администратора составили протокол о ненадлежащем исполнении родительских обязанностей.

Материалы передали в комиссию по делам несовершеннолетних; школьницу поставят на профилактический учет. Проверкой также заинтересовались Следственный комитет и прокуратура.

Опрошенные эксперты подчеркивают: онлайн-травля часто связана с конфликтами внутри реального сообщества. Чат расширяет аудиторию, усиливает давление и создает ощущение коллективного одобрения агрессии.

Поэтому удалить канал — важный шаг, но школьные отношения этим не исправить. Специалисты рекомендуют сохранять доказательства, сообщать площадке о нарушениях и поддерживать пострадавшего, не подвергая себя опасности.

RSS: Новости на портале Anti-Malware.ru