


Участники СВО и водители стали мишенью новой схемы угона Telegram

Участники СВО и водители стали мишенью новой схемы угона Telegram

Участники СВО и водители стали мишенью новой схемы угона Telegram

Эксперты компании F6 предупредили о новых мошеннических схемах, направленных против участников СВО и владельцев автомобилей. Под видом государственных порталов злоумышленники создали поддельные сайты, через которые крадут телеграм-аккаунты.

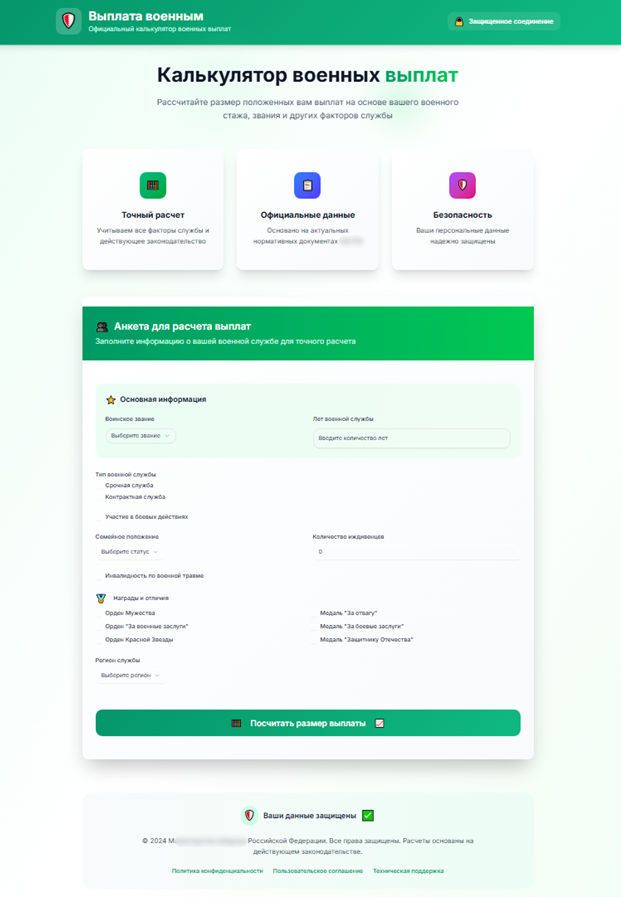
Один из ресурсов назывался «Калькулятор военных выплат». На нём пользователям предлагалось рассчитать размер компенсаций за службу с учётом звания, выслуги, региона и семейного положения.

После этого сайт предлагал «авторизоваться» через госсервис или Telegram — якобы для уточнения данных. Если человек вводил номер телефона и код из Telegram, мошенники тут же получали полный доступ к его аккаунту.


По словам специалистов, злоумышленники могли читать переписку в реальном времени или выгружать её для анализа. В некоторых случаях они просто угоняли аккаунт, отключая устройства владельца спустя сутки. После этого учётная запись могла использоваться для обмана знакомых, рассылки вредоносных ссылок или перепродажи.

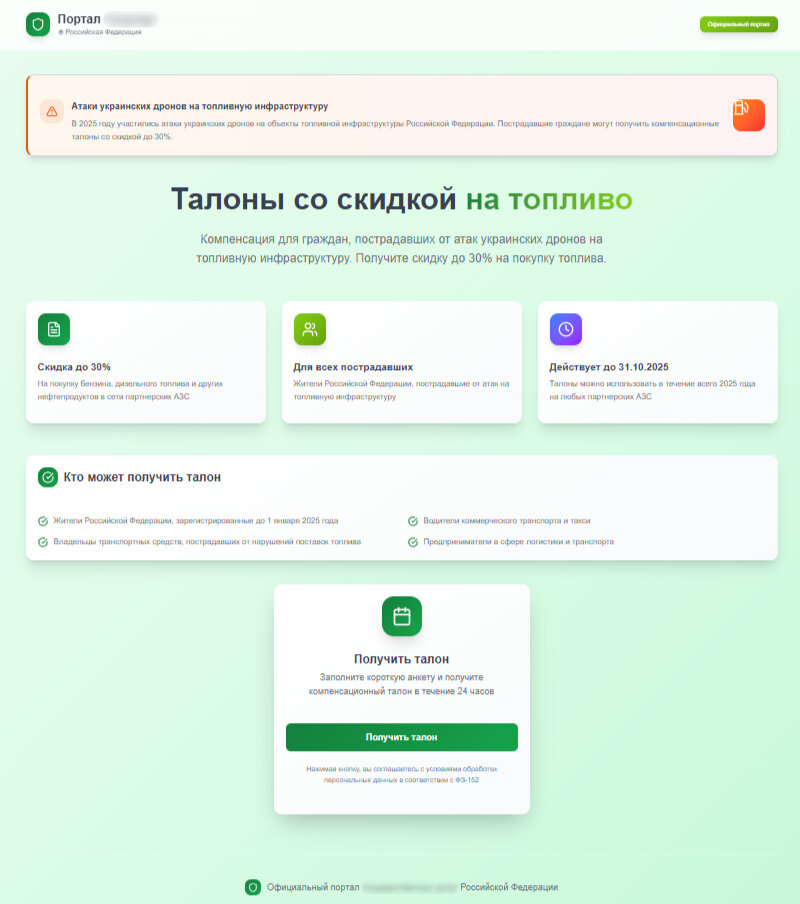
Вторая схема была рассчитана на водителей. Поддельный сайт предлагал «талоны со скидкой 30%» на бензин и дизель тем, кто якобы пострадал от атак украинских дронов на топливную инфраструктуру. Механизм тот же: анкета, затем ложная аутентификация через Telegram — и киберпреступники получают доступ к аккаунту.


Эксперты F6 отмечают, что оба фейковых сайта были зарегистрированы 24 сентября 2025 года и уже попали в результаты поиска. Возможно, ссылки также распространялись через скомпрометированные телеграм-аккаунты.

CERT F6 направил данные о доменах для блокировки в России, однако специалисты не исключают, что мошенники могут запустить новые версии этих сайтов.

«Это типичная фишинговая атака, нацеленная на конкретные группы — военнослужащих и их семьи. Мы видим, что злоумышленники действуют циклично, постоянно обновляя схему и домены», — пояснила аналитик F6 Анастасия Князева.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru