


Участники СВО и водители стали мишенью новой схемы угона Telegram

Участники СВО и водители стали мишенью новой схемы угона Telegram

Участники СВО и водители стали мишенью новой схемы угона Telegram

Эксперты компании F6 предупредили о новых мошеннических схемах, направленных против участников СВО и владельцев автомобилей. Под видом государственных порталов злоумышленники создали поддельные сайты, через которые крадут телеграм-аккаунты.

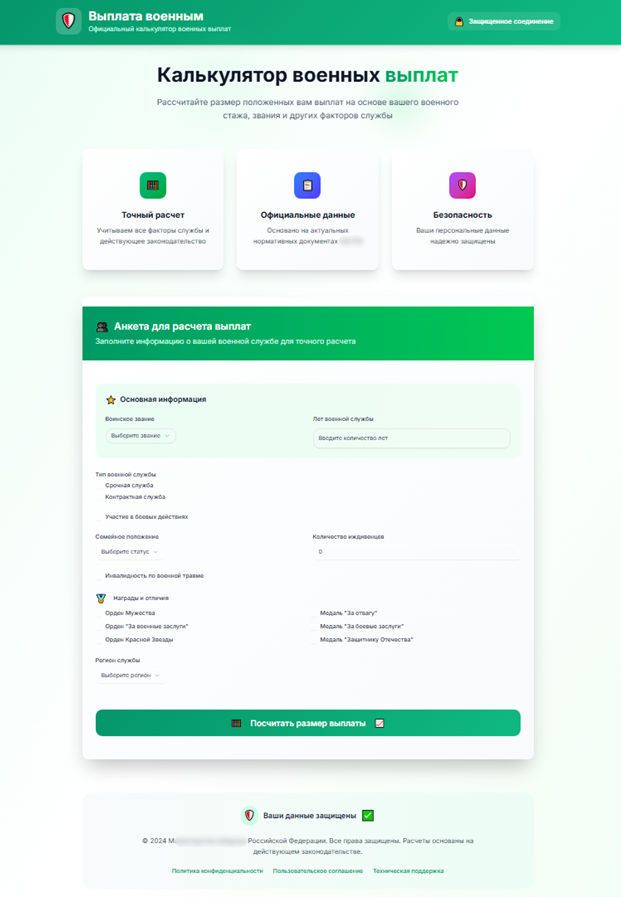
Один из ресурсов назывался «Калькулятор военных выплат». На нём пользователям предлагалось рассчитать размер компенсаций за службу с учётом звания, выслуги, региона и семейного положения.

После этого сайт предлагал «авторизоваться» через госсервис или Telegram — якобы для уточнения данных. Если человек вводил номер телефона и код из Telegram, мошенники тут же получали полный доступ к его аккаунту.


По словам специалистов, злоумышленники могли читать переписку в реальном времени или выгружать её для анализа. В некоторых случаях они просто угоняли аккаунт, отключая устройства владельца спустя сутки. После этого учётная запись могла использоваться для обмана знакомых, рассылки вредоносных ссылок или перепродажи.

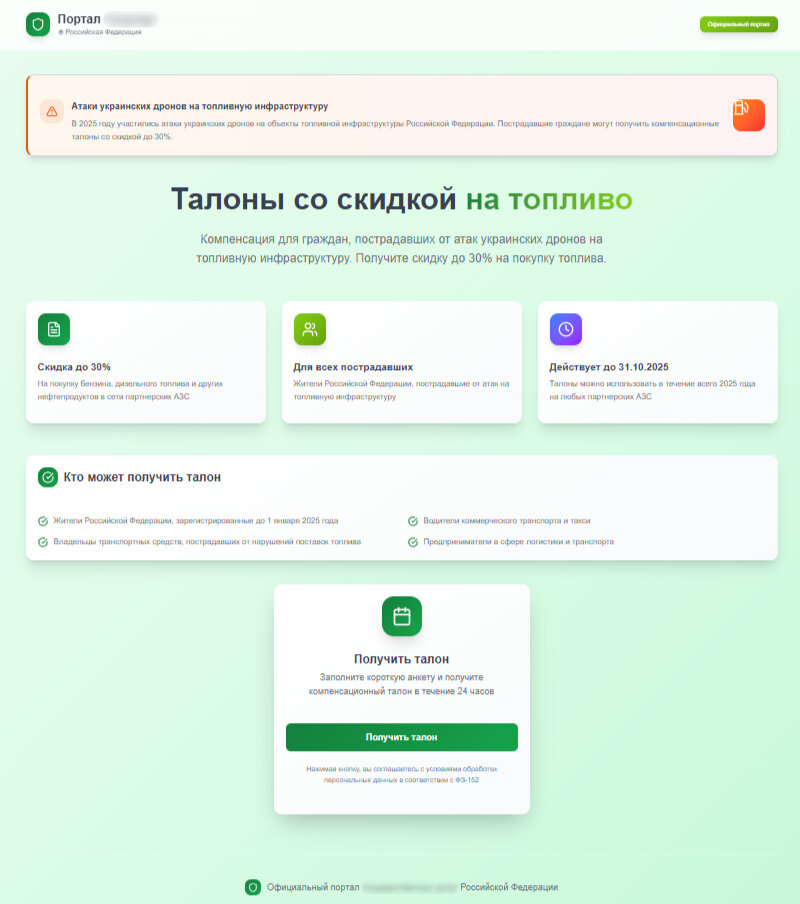
Вторая схема была рассчитана на водителей. Поддельный сайт предлагал «талоны со скидкой 30%» на бензин и дизель тем, кто якобы пострадал от атак украинских дронов на топливную инфраструктуру. Механизм тот же: анкета, затем ложная аутентификация через Telegram — и киберпреступники получают доступ к аккаунту.


Эксперты F6 отмечают, что оба фейковых сайта были зарегистрированы 24 сентября 2025 года и уже попали в результаты поиска. Возможно, ссылки также распространялись через скомпрометированные телеграм-аккаунты.

CERT F6 направил данные о доменах для блокировки в России, однако специалисты не исключают, что мошенники могут запустить новые версии этих сайтов.

«Это типичная фишинговая атака, нацеленная на конкретные группы — военнослужащих и их семьи. Мы видим, что злоумышленники действуют циклично, постоянно обновляя схему и домены», — пояснила аналитик F6 Анастасия Князева.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru