


Аддоны Firefox будут по-новому заявлять о работе с персональными данными

Аддоны Firefox будут по-новому заявлять о работе с персональными данными

Аддоны Firefox будут по-новому заявлять о работе с персональными данными

Компания Mozilla меняет способ декларирования сбора и передачи ПДн для дополнений Firefox, публикуемых в ее каталоге. Начиная с 3 ноября, такая активность аддонов должна прописываться в файле manifest.json.

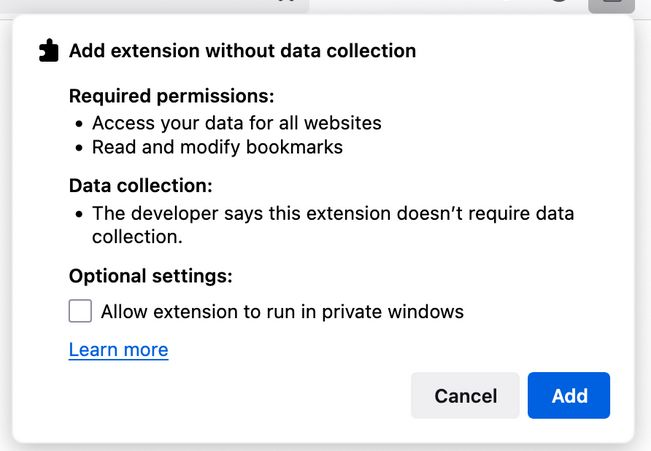
Если продукт не работает с персональными данными, в компоненте browser_specific_settings.gecko.data_collection_permissions следует указать значение «none». Новое требование пока касается лишь новинок на addons.mozilla.org (AMO), но к середине 2026 года распространится на весь ассортимент.

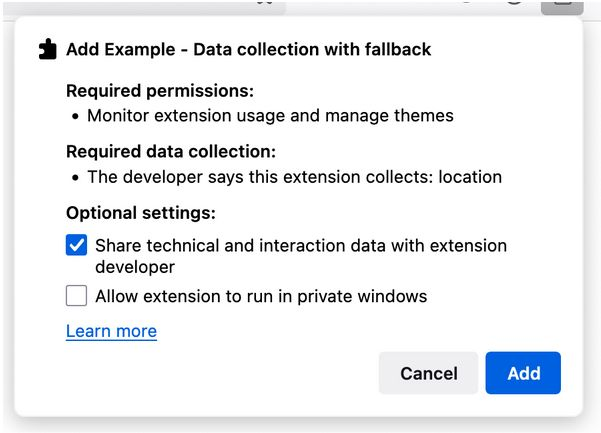
Включенная в манифест информация о сборе персональных данных либо отсутствии такового будет выводиться юзеру вместе с запросом на разрешения при установке аддона Firefox:


Те же сведения будут отображаться в менеджере about:addons (раздел Permissions and Data) и на странице дополнения в каталоге AMO.

В свойстве browser_specific_settings.gecko.data_collection_permissions также можно указать опциональные, отключаемые методы работы с персональными данными — такими как личные идентификаторы (ФИО, email, телефон, адрес, возраст и проч.), финансовая информация, геолокация, учетки, история браузера, поисковые запросы и взаимодействие с сайтами.

Начав использовать data_collection_permissions, разработчики должны будут выполнять это требование во всех последующих версиях своего продукта. Несоответствие грозит отклонением заявки на подпись для включения в каталог AMO.

В тех случаях, когда аддон совместим лишь с десктопными Firefox версий ниже 140 или Firefox для Android ниже 142, пользователям по-прежнему должна быть предоставлена возможность управления сбором персональных данных и передачей их на внешние серверы.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru