Специалисты «Доктор Веб» нашли опасный бэкдор Android.Backdoor.Baohuo.1.origin в модифицированных вариантах мессенджера Telegram X. Зловред распространяется в формате APK, обеспечивает полнофункциональный удалённый контроль над аккаунтом и умеет красть и модифицировать данные — от логинов и паролей до истории чатов.
Что умеет троян:
- Скрывать от пользователя подключённые устройства в списке активных сеансов Telegram, чтобы компрометация не бросалась в глаза.
- Добавлять и удалять пользователя из каналов, вступать в чаты от его имени и выходить из них — злоумышленники могут накручивать подписчиков и управлять активностью аккаунта.
- Перехватывать содержимое буфера обмена, загружать СМС и контакты, вытаскивать историю сообщений и токены аутентификации.
- Работать через классический C2 и — что необычно для Android — через базу данных Redis: злоумышленники публикуют команды в Redis, а бэкдор подхватывает их как второй канал управления.
- Создавать прокси-сервисы на заражённых устройствах (NPS), загружать обновления трояна и показывать фишинговые окна прямо в интерфейсе мессенджера.
По оценкам «Доктор Веб», число заражённых устройств превысило 58 000, при этом аналитики фиксируют примерно 20 000 активных подключений одновременно. Под удар попали около 3 000 моделей устройств — это не только смартфоны и планшеты, но и ТВ-приставки, а иногда и автомобили с Android-бортовыми системами.
Распространяется бэкдор главным образом через рекламные баннеры в приложениях: жертве предлагают скачать «Telegram X» с сайта, где мессенджер подаётся как сервис для знакомств или видеочатов. Сайт выглядит как магазин приложений с фиктивными отзывами и кнопкой загрузки APK.
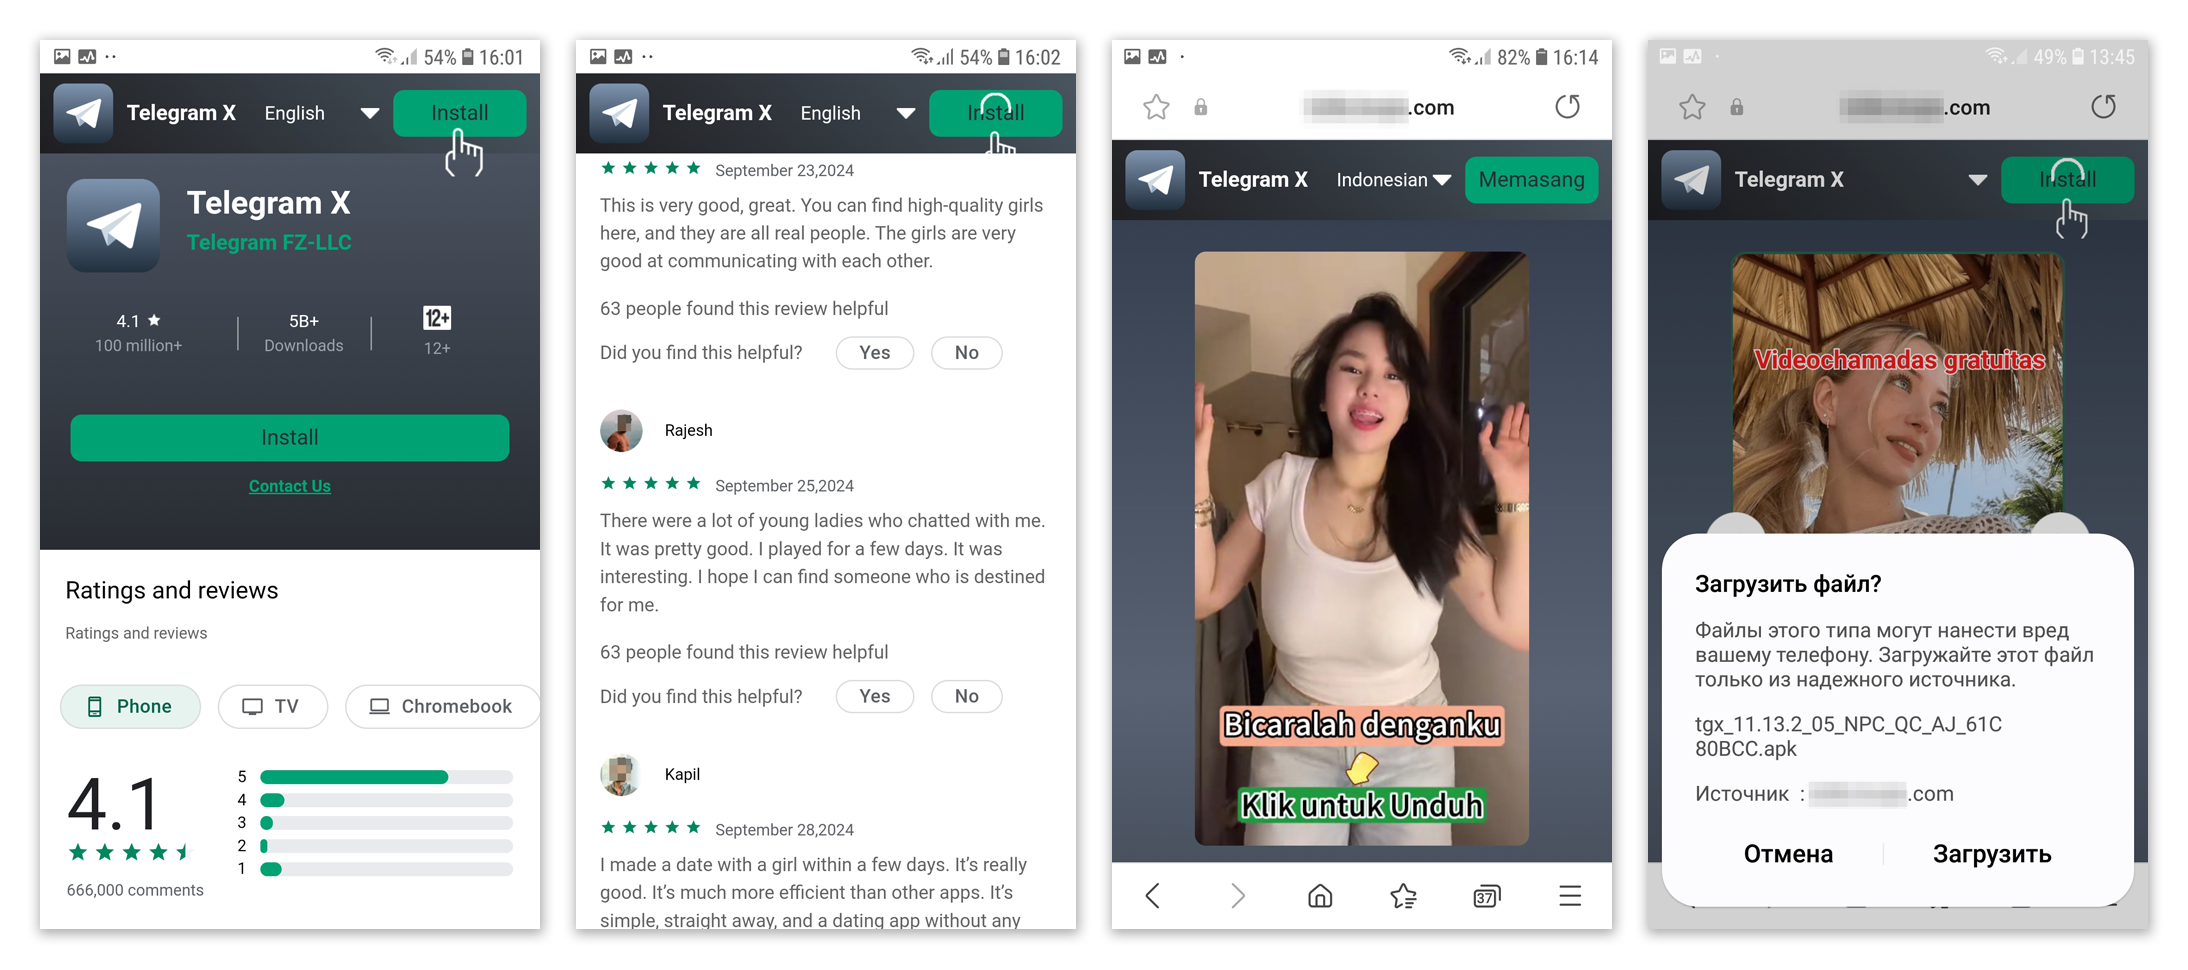
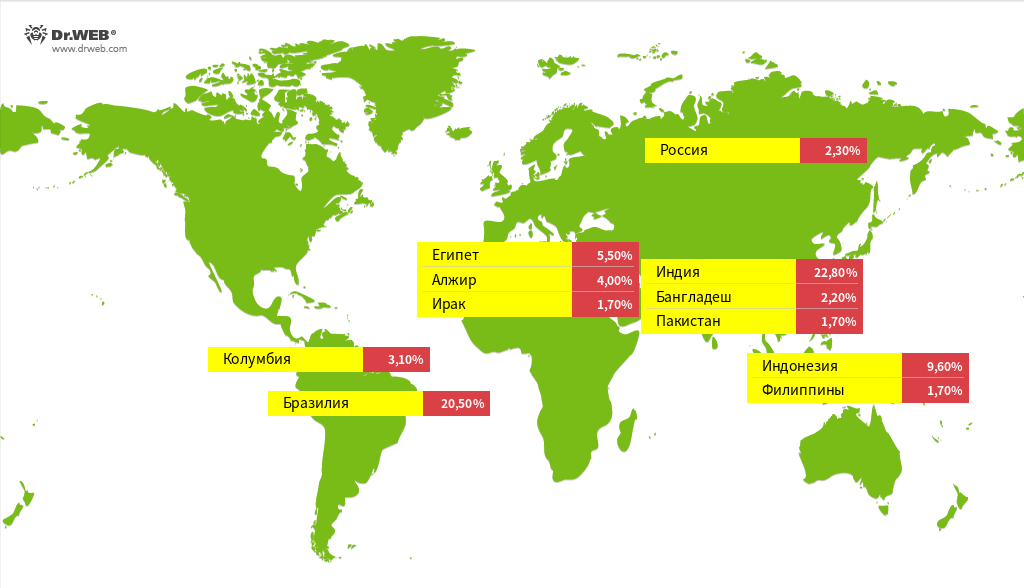
Авторы кампании готовят шаблоны на португальском (ориентир — Бразилия) и индонезийском — эти страны в приоритете, но атаки могут выйти и на другие регионы.
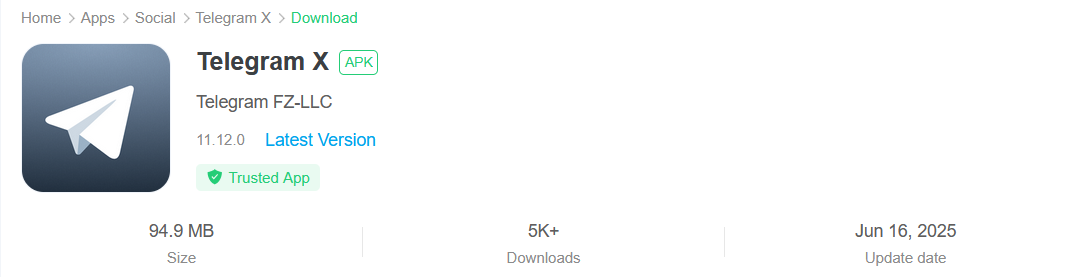
Кроме вредоносных сайтов, модификации были найдены и в сторонних каталогах приложений — APKPure, ApkSum, AndroidP — иногда даже под подписью настоящего разработчика, хотя цифровые подписи не совпадают с оригиналом. «Доктор Веб» уведомил площадки о проблеме.
Как встроен бэкдор
Обнаружены три основных подхода злоумышленников: встраивание бэкдора прямо в DEX-файл приложения, динамический патч через LSPatch и загрузка дополнительного DEX-файла из ресурсов. При запуске модифицированного Telegram X бэкдор инициализируется незаметно — для пользователя приложение выглядит обычным, но при этом злоумышленники получают полный контроль.
Для изменения поведения используют и фреймворк Xposed, и зеркала методов приложения, чтобы подсовывать фальшивые окна и перехватывать действия.
Какие команды выполняет троян
Список возможностей длинный: скрывать чаты, блокировать уведомления, показывать фишинговые сообщения, подписывать и отписывать от каналов, выгружать базы данных чатов, слать на сервер содержимое буфера обмена, присылать список установленных приложений и многое другое. Команды приходят и через C2, и через Redis — при этом реализована дублирующая логика, если один канал недоступен.
Что делать пользователям:
- Не скачивайте APK с сомнительных сайтов и не переходите по рекламным баннерам с предложениями «удобных видеочатов».
- Загружайте приложения только из официальных магазинов и проверяйте цифровые подписи.
- Включите двухфакторную аутентификацию в Telegram и регулярно проверяйте список активных сеансов (Settings → Devices). Если видите неизвестные устройства — разлогиньтесь на них.
- Не храните пароли и критичные фразы в буфере обмена, используйте менеджеры паролей.
- Обновляйте ОС и приложения, ставьте официальные обновления безопасности; при сомнении — переустановите приложение из официального источника.
- Рассмотрите установку мобильного антивируса и проверку устройства на наличие вредоносные программы.