


Владельцам сайтов приходят фейковые письма о продлении домена за 2190 руб.

Владельцам сайтов приходят фейковые письма о продлении домена за 2190 руб.

Владельцам сайтов приходят фейковые письма о продлении домена за 2190 руб.

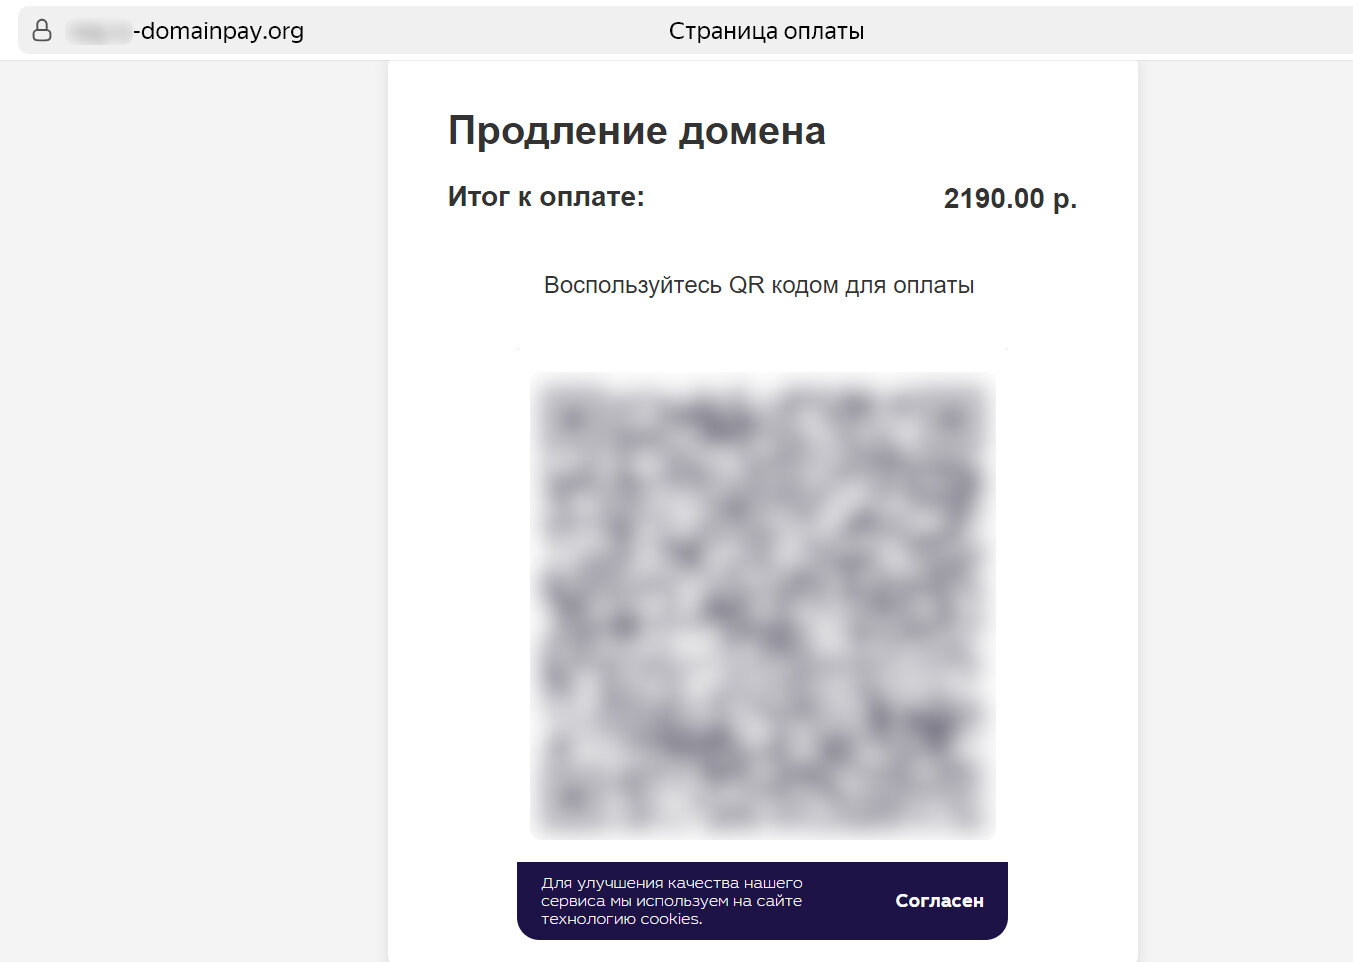
Исследователи из компании F6 предупреждают о новой волне мошенничества, нацеленного на владельцев доменных имён, у которых подходит к концу срок регистрации. Злоумышленники действуют по классической схеме: от имени регистратора они рассылают письма о необходимости продлить домен, добавляют в сообщение QR-код для оплаты и указывают сумму — 2190 рублей.

Оплата якобы должна происходить через «популярную платёжную систему», но на деле деньги уходят на обычный мобильный номер.

Как работает схема

Аналитики департамента Digital Risk Protection компании F6 выяснили, что преступники используют сервисы Whois, чтобы собрать информацию о доменах, срок которых скоро истечёт. Затем в открытых источниках находят контактные данные администраторов и шлют им поддельные письма.


С марта по июль 2025 года злоумышленники зарегистрировали не менее шести доменов в зонах .RU, .ONLINE и .ORG, в названиях которых встречаются слова вроде «payments», «domainpay», «paydomain» и «payonlinehost».

Эти сайты маскируются под реальные ресурсы: переход на главную страницу ведёт на официальный сайт регистратора, а фальшивая страница оплаты доступна только по прямой ссылке из письма.

Масштаб угрозы

По данным статистических сервисов, только в зоне .RU ежедневно продлевается более 15 тысяч доменов — а значит, потенциальных жертв у мошенников может быть сотни тысяч.

«Главная особенность этой волны атак — использование популярной платёжной системы, — объясняет Максим Ионов, ведущий аналитик F6. — Злоумышленники рассчитывают на доверие к знакомому бренду. Но если вам предлагают оплатить продление по номеру телефона — это стопроцентный признак мошенничества».

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru