Компания Socket выявила крупную операцию по распространению спам-приложений, маскирующихся под инструменты маркетинга. Злоумышленники использовали 131 расширение для Google Chrome и автоматизировали рассылку через WhatsApp Web (принадлежит Meta, признанной экстремистской и запрещённой в России).
По данным Socket, «все эти расширения имеют один и тот же код, дизайн и инфраструктуру».
Формально они не являются вредоносными программами, но специалисты относят их к высокорисковым спам-инструментам, нарушающим правила Chrome Web Store и WhatsApp.
Каждый из аддонов внедряет JavaScript-код прямо в интерфейс WhatsApp Web, что позволяет автоматизировать массовые рассылки и обходить встроенные антиспам-механизмы. По видимым метрикам, суммарная аудитория расширений превышает 20 тысяч активных пользователей.
Socket уже направила запросы на блокировку всех подозрительных расширений и связанных издательских аккаунтов.
Расследование показало, что за сетью стоит DBX Tecnologia и Grupo OPT — две компании с общим владельцем. Управление всеми 131 расширением осуществляется всего с двух аккаунтов разработчиков, а большая часть (83 из 131) публиковалась под брендом WL Extensão (WLExtensao).
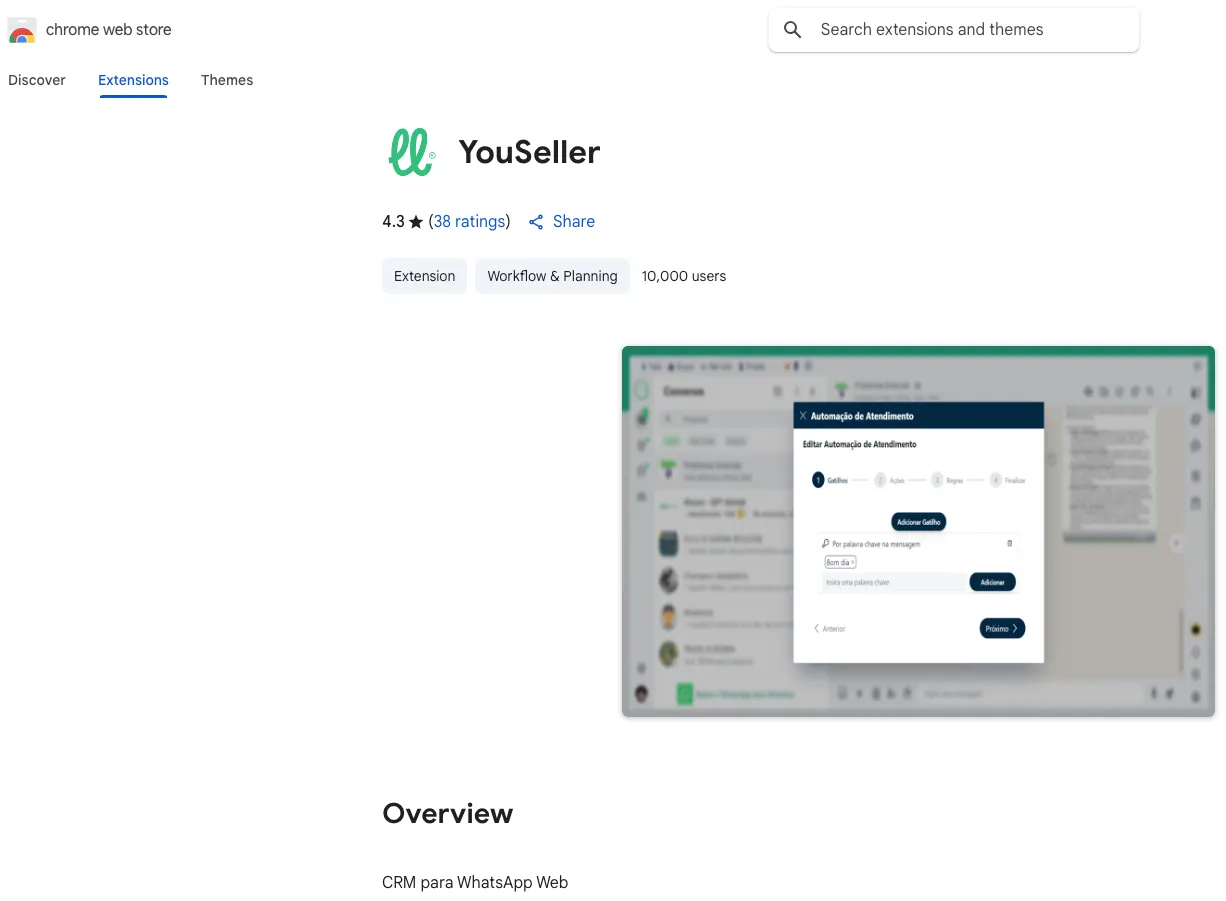
Socket описывает схему как «франчайзинг спама»: мелким бизнесам в Бразилии предлагали за инвестицию около 12 тысяч реалов (≈ 2 180 долларов) купить «white-label» версию инструмента, переименовать её под свой бренд и разместить в Chrome Web Store.
Рекламные сайты вроде zapvende[.]com и lobovendedor[.]com[.]br представляли эти решения как безопасные и «официальные».
Обещанная прибыль — от 30 до 70% маржи и до 15 тысяч долларов в виде ежемесячных поступлений.
Socket подчёркивает, что эти расширения — не вредоносы в классическом смысле, но они злоупотребляют платформами, нарушая политику конфиденциальности и правила WhatsApp. Все они подключаются к единым серверам DBX, что означает передачу пользовательских данных на одну инфраструктуру, независимо от бренда.
Исследователи предупреждают:
«Если функции приложения пересылают медиафайлы через инфраструктуру вендора, разработчик обязан раскрывать это и публиковать политику конфиденциальности. Однако большинство «партнёров» этого не делают».
Напомним, буквально сегодня мы писали о борьбе со спамом в WhatsApp: разработчики скоро будут тестировать ежемесячный лимит на количество сообщений, которые могут оставаться без ответа.