


В интернете найдены 269 000 устройств F5 с незакрытыми уязвимостями

В интернете найдены 269 000 устройств F5 с незакрытыми уязвимостями

В интернете найдены 269 000 устройств F5 с незакрытыми уязвимостями

После обнародования атаки на F5 эксперты начали сканировать Сеть в поисках хостов, уязвимых к взлому. В Shadowserver Foundation такие проверки проводятся автоматом и ежедневно; результаты оказались плачевными: под ударом около 269 тыс. устройств.

Напомним, авторам атаки удалось проникнуть в сеть F5 и выкрасть исходники продуктов линейки BIG-IP, а также данные о новых опасных уязвимостях.

Обнаружив утечку, вендор в срочном порядке выпустил патчи и усилил защиту своей инфраструктуры. Судя по данным Shadowserver, реакция его многочисленных клиентов оказалась менее быстрой.

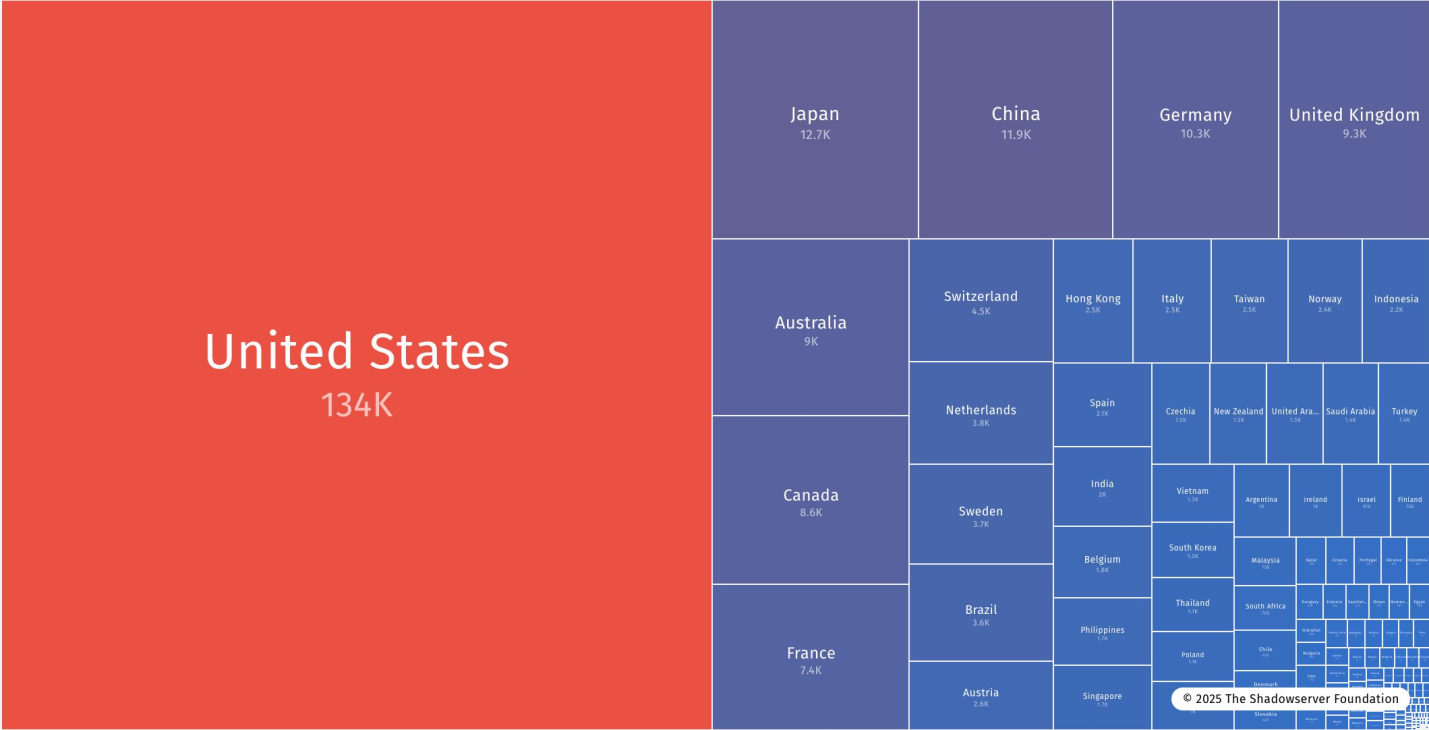
Согласно статистике, опубликованной активистами в X и на своем сайте, половина доступных из интернета и потенциально уязвимых устройств F5 (отслеживаются по IP) находятся в США:


Публично доступный интерфейс управления критически важными сетевыми устройствами — настоящий подарок для злоумышленников. Эксплойт позволяет закрепиться в целевой сети, развить атаку и украсть конфиденциальные данные.

Пользователям продуктов F5 и админам рекомендуется обновить BIG-IP, F5OS, BIG-IP Next for Kubernetes, BIG-IQ и клиенты APM в кратчайшие сроки.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru