


В интернете найдены 269 000 устройств F5 с незакрытыми уязвимостями

В интернете найдены 269 000 устройств F5 с незакрытыми уязвимостями

В интернете найдены 269 000 устройств F5 с незакрытыми уязвимостями

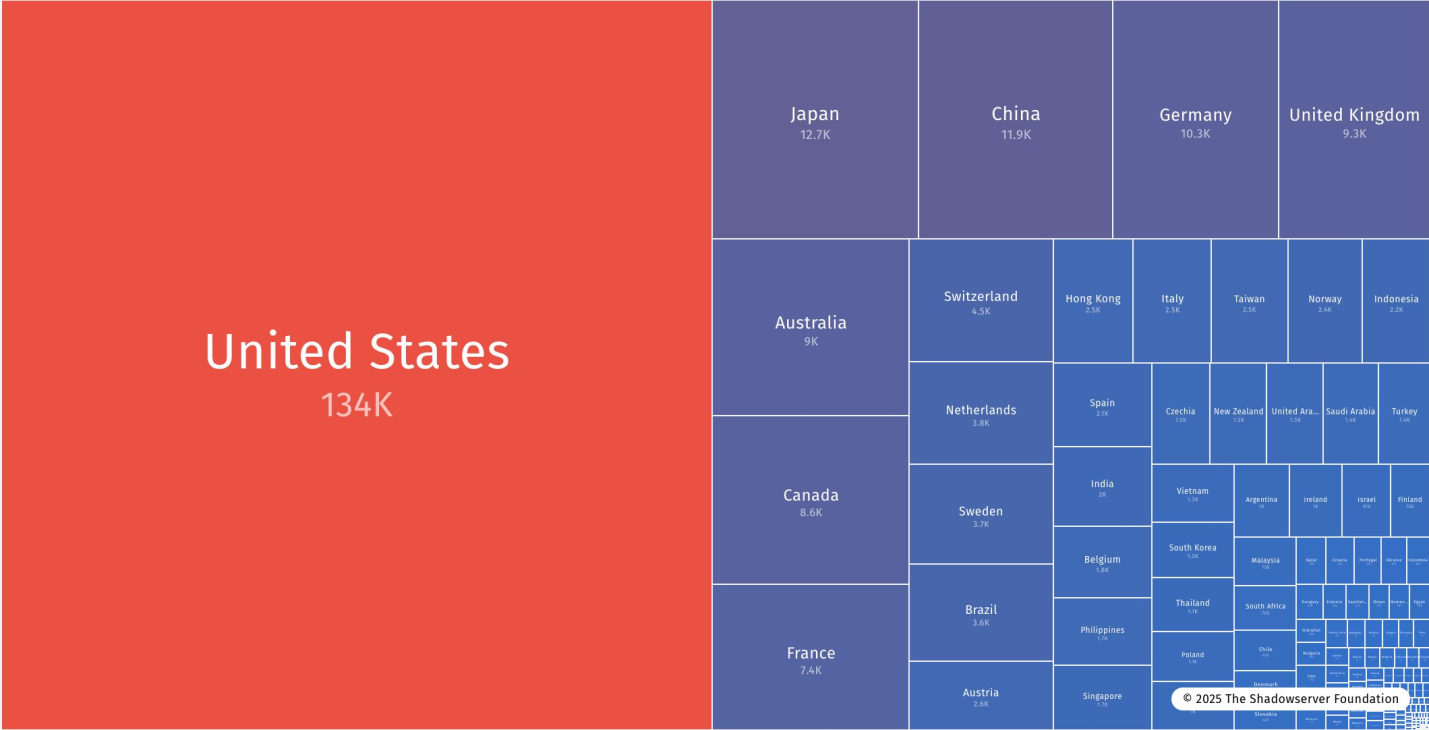
После обнародования атаки на F5 эксперты начали сканировать Сеть в поисках хостов, уязвимых к взлому. В Shadowserver Foundation такие проверки проводятся автоматом и ежедневно; результаты оказались плачевными: под ударом около 269 тыс. устройств.

Напомним, авторам атаки удалось проникнуть в сеть F5 и выкрасть исходники продуктов линейки BIG-IP, а также данные о новых опасных уязвимостях.

Обнаружив утечку, вендор в срочном порядке выпустил патчи и усилил защиту своей инфраструктуры. Судя по данным Shadowserver, реакция его многочисленных клиентов оказалась менее быстрой.

Согласно статистике, опубликованной активистами в X и на своем сайте, половина доступных из интернета и потенциально уязвимых устройств F5 (отслеживаются по IP) находятся в США:


Публично доступный интерфейс управления критически важными сетевыми устройствами — настоящий подарок для злоумышленников. Эксплойт позволяет закрепиться в целевой сети, развить атаку и украсть конфиденциальные данные.

Пользователям продуктов F5 и админам рекомендуется обновить BIG-IP, F5OS, BIG-IP Next for Kubernetes, BIG-IQ и клиенты APM в кратчайшие сроки.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru