



Обнаружен новый Linux-руткит LinkPro: активируется по волшебному пакету

Обнаружен новый Linux-руткит LinkPro: активируется по волшебному пакету

Обнаружен новый Linux-руткит LinkPro: активируется по волшебному пакету

Исследователи из компании Synacktiv сообщили о новом опасном вредоносе для Linux — рутките под названием LinkPro. Его нашли в процессе расследования компрометации инфраструктуры, размещённой на Amazon Web Services (AWS). LinkPro умеет скрываться в системе и активироваться только после получения так называемого magic packet.

Magic packet представляет собой особый сетевой пакет, распознаваемый вредоносом.

По данным экспертов, злоумышленники начали атаку с эксплуатации уязвимого Jenkins-сервера (CVE-2024-23897, 9,8 балла по CVSS). Через него они развернули вредоносный образ Docker с названием kvlnt/vv (уже удалён с Docker Hub) на нескольких Kubernetes-кластерах.

Образ содержал три файла:

  • start.sh — запускал SSH-службу и остальные компоненты;
  • link — утилиту VPN-прокси, позволявшую злоумышленникам подключаться к серверу извне;
  • app — загрузчик на Rust, скачивавший зашифрованный payload с Amazon S3 и связывавшийся с командным сервером.


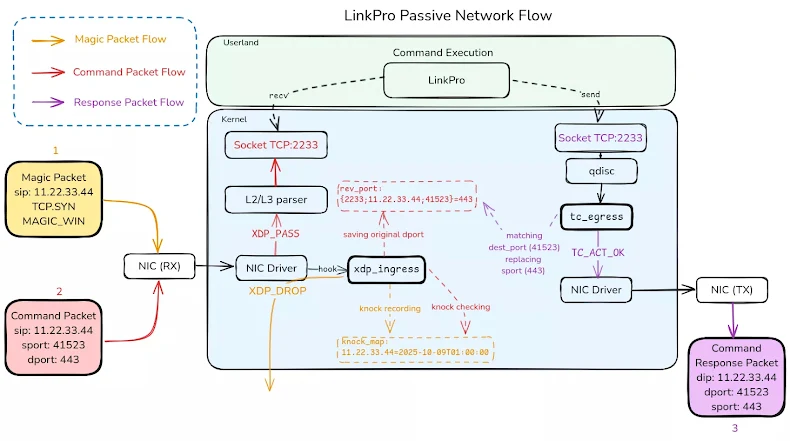
Кроме этого, на узлы Kubernetes доставлялись два других вредоноса, включая LinkPro. Руткит написан на Go и может работать в двух режимах — активном и пассивном. В активном режиме он сам связывается с сервером управления, а в пассивном ждёт особый TCP-пакет, чтобы начать принимать команды.

LinkPro использует два eBPF-модуля: один скрывает процессы и сетевую активность, другой — отвечает за активацию при получении «волшебного пакета». Если установка eBPF-модулей невозможна, вредонос внедряет библиотеку libld.so через файл /etc/ld.so.preload — это позволяет перехватывать системные вызовы и скрывать свою деятельность.

Когда руткит получает нужный TCP-пакет с уникальным параметром — window size 54321, — он запоминает IP-адрес источника и открывает для злоумышленников «окно» на один час, во время которого можно отправлять команды.

LinkPro поддерживает запуск шелл-команд, просмотр файлов, загрузку данных, создание прокси-туннелей и даже удалённое открытие терминала.

В Synacktiv отмечают, что такая схема позволяет злоумышленникам обходить межсетевые экраны и заметно усложняет расследование инцидентов. Кто стоит за созданием LinkPro, пока неизвестно, но исследователи считают, что мотив, скорее всего, финансовый — злоумышленники могли использовать руткит для кражи данных и последующей монетизации доступа к инфраструктуре.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru