


Google запустила «доверенные контакты» для восстановления аккаунта

Google запустила «доверенные контакты» для восстановления аккаунта

Google запустила «доверенные контакты» для восстановления аккаунта

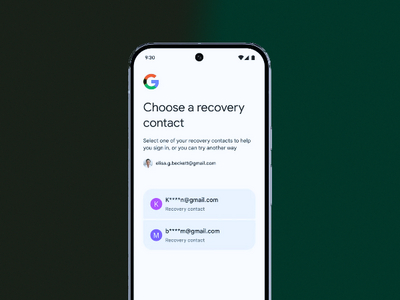
Google представила новый способ вернуть доступ к своему аккаунту, если вы забыли пароль или потеряли устройство с ключом входа. Функция называется Recovery Contacts — «доверенные контакты». Теперь в экстренной ситуации можно будет обратиться за помощью к друзьям или родственникам.

Раньше восстановить доступ можно было только через СМС или резервную почту, что становилось проблемой, если телефон потерян или номер давно не обновлялся.

Теперь всё проще: вы выбираете доверенное лицо на странице g.co/recovery-contacts, и в случае блокировки аккаунта Google отправит этому человеку уведомление или письмо.

Чтобы помочь вам восстановить доступ, доверенный контакт подтвердит специальный код — после этого вы сможете безопасно войти в свой аккаунт. При этом у человека не будет доступа ни к вашей почте, ни к личным данным — он лишь подтвердит, что обращаетесь именно вы.

В Google говорят, что функция станет ещё одним уровнем защиты наряду с ключами доступа и другими инструментами безопасности. Recovery Contacts уже начинает постепенно внедряться по всему миру.

Корпорация отмечает, что потеря доступа к аккаунту — стрессовая ситуация, и обещает продолжать работу над тем, чтобы процесс восстановления был проще и надёжнее, не снижая уровень конфиденциальности.

На днях мы писали о похожем нововведении, но уже на «Госуслугах»: появилась функция «Доверенный контакт» для защиты аккаунта. Это может быть, например, родственник или близкий друг. Он не получит доступ к вашему кабинету и не сможет что-то менять от вашего имени.

Подпишитесь на новости

Власти предложили регистрировать адреса установки умных устройств с симками

Умным счётчикам, сигнализациям и камерам с мобильной связью готовят более строгий учёт. Власти предлагают вносить в ЕСИА номера их сим-карт, адреса владельцев или места установки, а также сведения для идентификации оборудования. Техническая сим-карта должна работать там, где заявлено, а не внезапно превращаться в инструмент мошеннического обзвона.

Меры предусмотрены законопроектом «Антифрод 3.0». Как пояснили Минцифры «Известиям», речь идёт об устройствах межмашинного взаимодействия — M2M, подключённых к мобильным сетям и используемых юрлицами и ИП.

Среди них, например, счётчики, платёжные терминалы и другое оборудование. Операторы должны будут проверять достоверность сведений, а точный состав данных и порядок регистрации определит правительство.

Логика ведомства понятна: номера, оформленные для оборудования, не должны использоваться для незаконных рассылок и звонков. Для актуализации сведений планируют предусмотреть переходный период.

Но на практике начинается квест. По словам представителя Т2 Дарьи Колесниковой, производители часто оформляют встроенные сим-карты на себя. Когда гаджет продают человеку, компания ещё не знает, где он будет установлен.

Бизнесу с тысячами датчиков и терминалов придётся организовать массовый учёт. А сама запись в ЕСИА, как отмечает эксперт НТИ Андрей Приемыхов, мошеннический звонок не остановит и гаджет от взлома не защитит: регистрационные данные нужно сопоставлять с реальным использованием номера.

Пока это законопроект. Массовой регистрации всех домашних гаджетов он не предусматривает, ключевой вопрос здесь в корпоративных сим-картах и оборудовании с мобильной связью.

RSS: Новости на портале Anti-Malware.ru