


Google запустила «доверенные контакты» для восстановления аккаунта

Google запустила «доверенные контакты» для восстановления аккаунта

Google запустила «доверенные контакты» для восстановления аккаунта

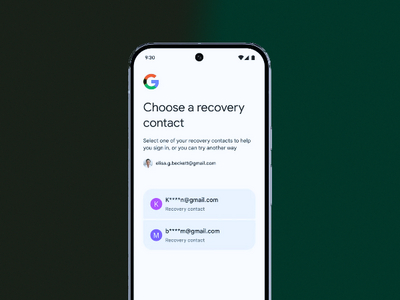
Google представила новый способ вернуть доступ к своему аккаунту, если вы забыли пароль или потеряли устройство с ключом входа. Функция называется Recovery Contacts — «доверенные контакты». Теперь в экстренной ситуации можно будет обратиться за помощью к друзьям или родственникам.

Раньше восстановить доступ можно было только через СМС или резервную почту, что становилось проблемой, если телефон потерян или номер давно не обновлялся.

Теперь всё проще: вы выбираете доверенное лицо на странице g.co/recovery-contacts, и в случае блокировки аккаунта Google отправит этому человеку уведомление или письмо.

Чтобы помочь вам восстановить доступ, доверенный контакт подтвердит специальный код — после этого вы сможете безопасно войти в свой аккаунт. При этом у человека не будет доступа ни к вашей почте, ни к личным данным — он лишь подтвердит, что обращаетесь именно вы.

В Google говорят, что функция станет ещё одним уровнем защиты наряду с ключами доступа и другими инструментами безопасности. Recovery Contacts уже начинает постепенно внедряться по всему миру.

Корпорация отмечает, что потеря доступа к аккаунту — стрессовая ситуация, и обещает продолжать работу над тем, чтобы процесс восстановления был проще и надёжнее, не снижая уровень конфиденциальности.

На днях мы писали о похожем нововведении, но уже на «Госуслугах»: появилась функция «Доверенный контакт» для защиты аккаунта. Это может быть, например, родственник или близкий друг. Он не получит доступ к вашему кабинету и не сможет что-то менять от вашего имени.

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru