


Microsoft: группа Storm-2657 перенаправляют зарплаты через взлом HR-систем

Microsoft: группа Storm-2657 перенаправляют зарплаты через взлом HR-систем

Microsoft: группа Storm-2657 перенаправляют зарплаты через взлом HR-систем

Команда Microsoft Threat Intelligence зафиксировала новый всплеск атак, в которых злоумышленники похищают учётные данные сотрудников, чтобы перенаправлять зарплаты на свои банковские счета. Эти киберпреступники получили неофициальное прозвище «payroll pirates».

За атаками стоит группа Storm-2657, действующая как минимум с начала 2025 года. Основной удар пришёлся на университеты и другие образовательные организации США, где используются HR-платформы вроде Workday.

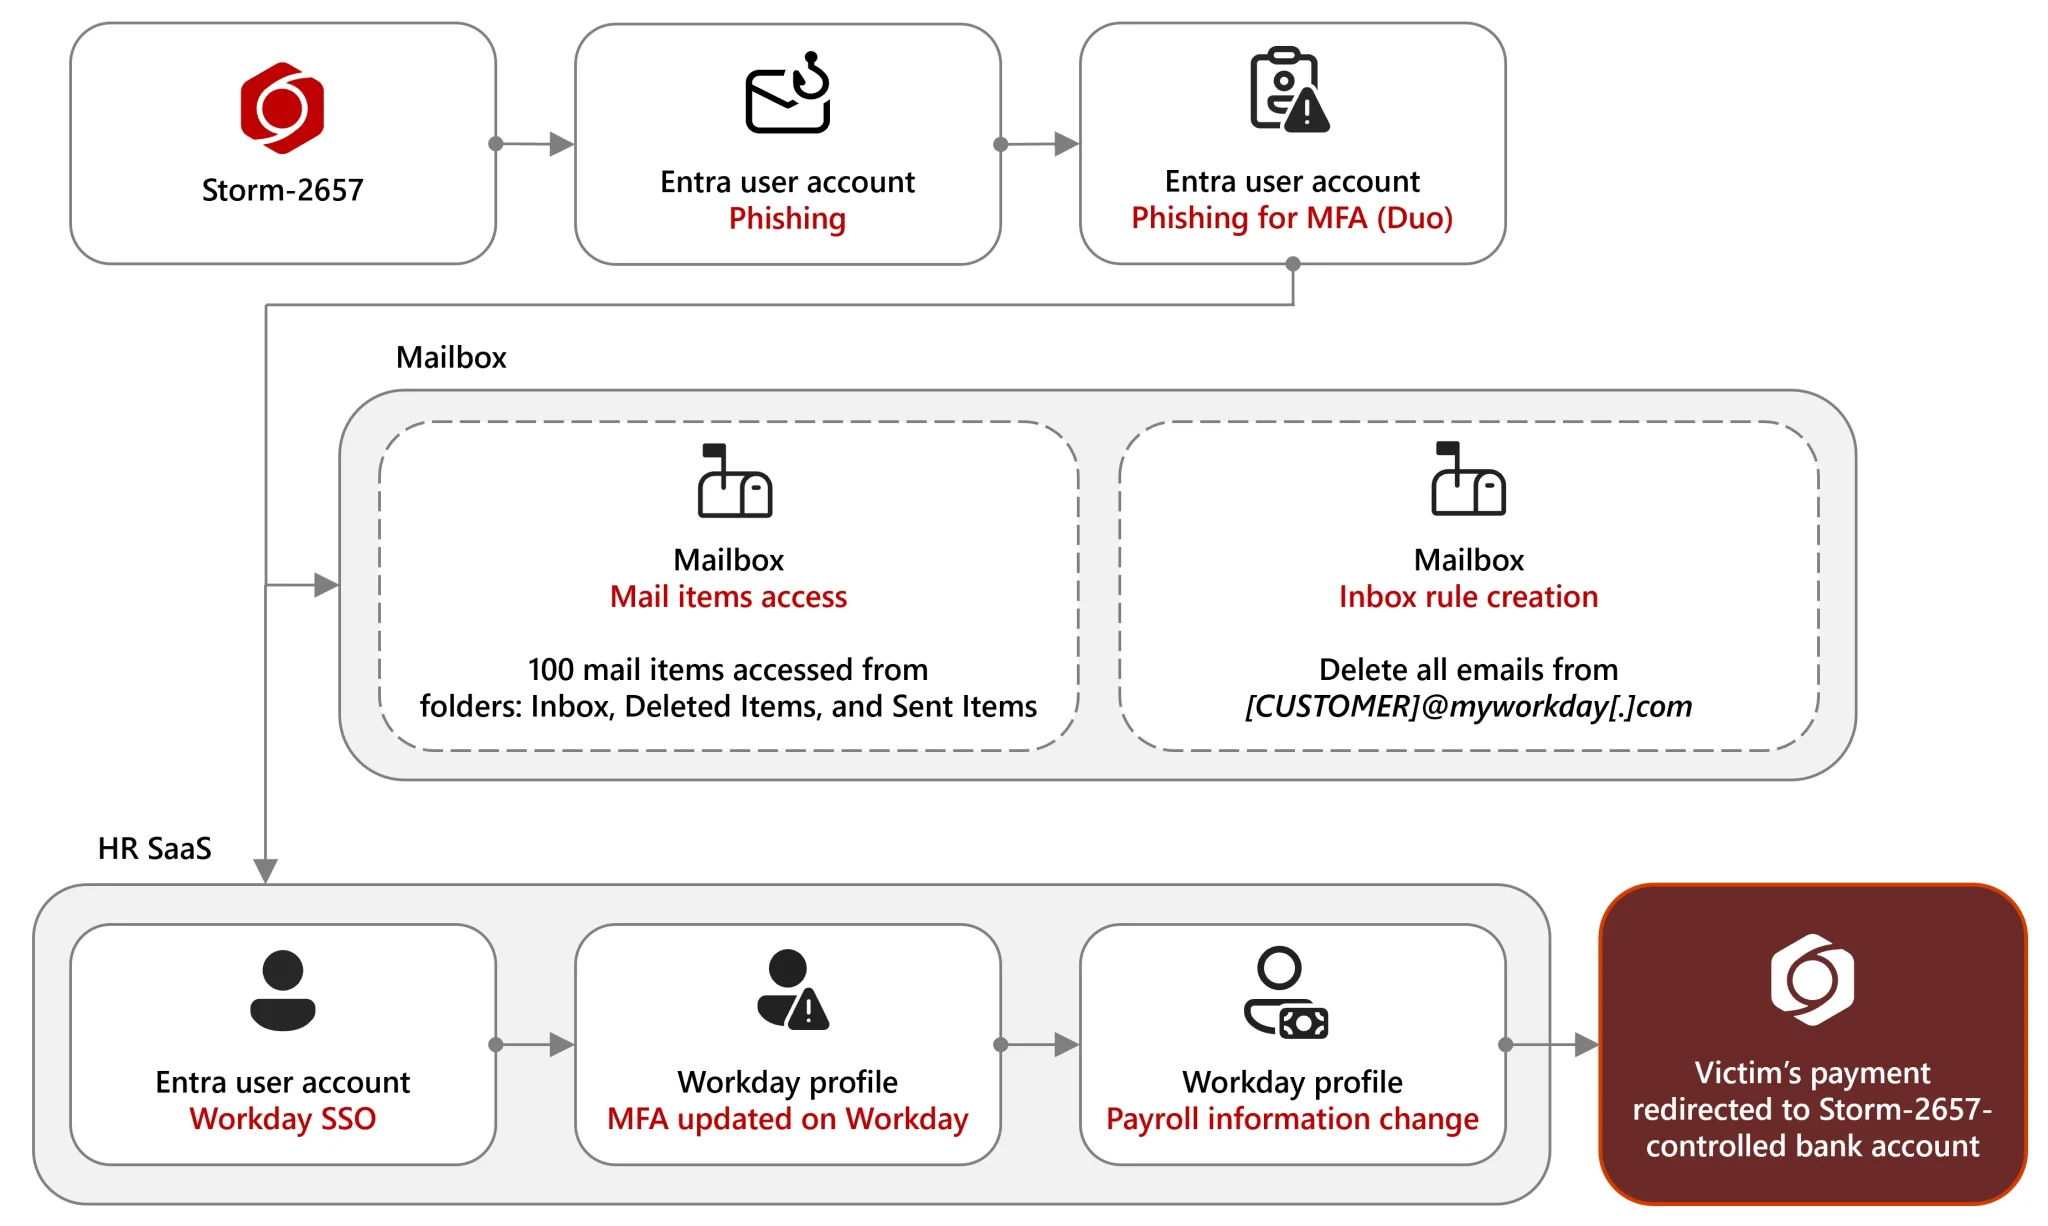
Хакеры начали с массовой фишинговой рассылки по сотрудникам вузов. Письма выглядели реалистично — якобы о вспышке болезни на кампусе или жалобах на преподавателей. Ссылки вели на Google Docs, а затем перенаправляли жертв на фальшивые страницы входа, где злоумышленники перехватывали логины и одноразовые МФА-коды.

После входа в систему атакующие получали доступ к корпоративной почте Exchange Online и учётным записям в Workday. Там они меняли банковские реквизиты для перечисления зарплаты — и следующие выплаты уходили уже на счета, подконтрольные злоумышленникам.


Чтобы их не заметили, Storm-2657 создавали правила в почте, которые автоматически удаляли письма из Workday, в том числе уведомления об изменениях профиля. Некоторые из этих правил были замаскированы под пустые имена — из символов вроде «…» или «'''».

В результате, по данным Microsoft, атакующие скомпрометировали 11 учётных записей в трёх университетах и с них разослали более 6 000 фишинговых писем по другим учебным заведениям.

После взлома злоумышленники добавляли свои номера телефонов как доверенные устройства для многофакторной аутентификации (через Workday или Duo MFA). Это позволяло им повторно входить без ведома настоящего владельца.

Отсутствие устойчивой к фишингу системы многофакторной аутентификации стало одной из главных причин успеха атаки — традиционные СМС-коды и пуш-уведомления легко перехватывались.

Microsoft уже уведомила пострадавшие организации и выпустила рекомендации:

  • переходить на фишингоустойчивые методы МФА — FIDO2-ключи, Windows Hello for Business или passkeys;
  • внимательно проверять правила в Outlook, особенно те, что удаляют письма с темами «Payment Elections» или «Direct Deposit»;
  • использовать инструменты Microsoft Defender for Cloud Apps и Microsoft Sentinel для поиска подозрительных изменений в платёжных настройках;
  • немедленно при компрометации сбросить пароли, удалить посторонние МФА-устройства и вернуть корректные банковские реквизиты.

Microsoft подчёркивает, что подобные «пиратские» схемы становятся всё более изощрёнными, а потому сотрудничество компаний — например, Microsoft и Workday — и обмен киберразведданными играют ключевую роль в предотвращении таких атак.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru