


Google не станет патчить уязвимость Gemini, связанную с ASCII smuggling

Google не станет патчить уязвимость Gemini, связанную с ASCII smuggling

Google не станет патчить уязвимость Gemini, связанную с ASCII smuggling

Google обычно гордится своей безопасностью — именно поэтому компания так активно борется с установкой непроверенных приложений на Android. Но, похоже, когда речь зашла о защите Gemini, Google решила, что тревогу бить не стоит.

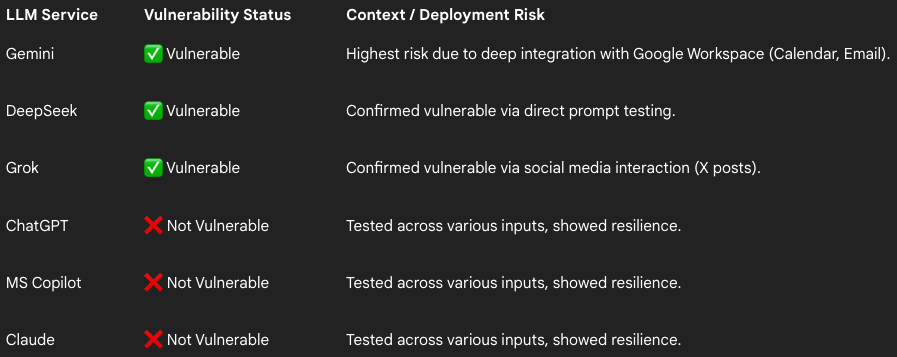
По данным BleepingComputer, специалист по кибербезопасности Виктор Маркопулос проверил популярные большие языковые модели (LLM) на устойчивость к атакам ASCII smuggling — и выяснил, что Gemini, DeepSeek и Grok уязвимы. А вот Claude, ChatGPT и Copilot такие трюки распознают и не поддаются.

Если коротко, ASCII smuggling — это способ спрятать скрытую инструкцию для ИИ прямо в тексте. Например, злоумышленник может вставить «невидимый» промпт в письмо или приглашение в календаре — с микроскопическим шрифтом или в другом малозаметном виде.

Пользователь об этом даже не узнает. Но если он попросит ИИ вроде Gemini «пересказать письмо», модель послушно прочитает и выполнит скрытое указание.


Последствия могут быть неприятными. В теории ИИ можно заставить искать в почте конфиденциальные данные или отправлять контактную информацию. Учитывая, что Gemini уже встроен в Google Workspace, риск возрастает — ведь это доступ к корпоративной почте, календарю и документам.

Маркопулос сообщил Google о находке и даже продемонстрировал пример атаки: невидимый промпт заставил Gemini выдать ссылку на фишинговый сайт с «скидочными смартфонами». Однако в компании ответили, что это не уязвимость, а социальная инженерия — мол, ответственность лежит на пользователях.

Проще говоря, исправлять проблему Google не собирается. Ирония в том, что ИИ, который должен помогать работать безопаснее, теперь сам может стать инструментом для обмана — если прочтёт не то письмо.

Ранее мы писали о трёх серьёзных уязвимостях в экосистеме Google Gemini, получивших общее название «Gemini Trifecta». С их помощью злоумышленники могли украсть сохранённые данные пользователей и даже отследить их местоположение в реальном времени.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru