


Атака Mice-E-Mouse: прослушка через геймерскую мышь

Атака Mice-E-Mouse: прослушка через геймерскую мышь

Атака Mice-E-Mouse: прослушка через геймерскую мышь

Исследователи из Калифорнийского университета в Ирвайне доказали, что высокопроизводительная оптическая мышь вроде Razer Viper может слить на сторону секреты, озвученные пользователем во время работы на компьютере.

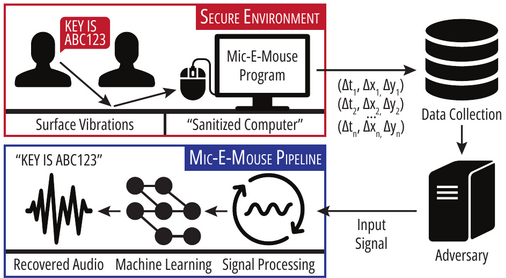
Разработанная ими атака Mic-E-Mouse полагается на высокую частоту опроса и чувствительность датчиков мыши, способных улавливать вибрации рабочей поверхности, создаваемые акустическими волнами.

Для сбора таких данных в сыром виде использовался опенсорсный софт, для их очистки — цифровая обработка сигналов, для анализа и воссоздания речи — ИИ-модель Whisper разработки OpenAI, обученная на готовых наборах аудиозаписей (англоязычных).


Тестирование показало точность распознавания от 42 до 62%; этого достаточно для скрытной прослушки, и микрофон в этом случае не понадобится.

Наиболее уязвимы к Mice-E-Mouse оптические мыши 1-8 кГц, оборудованные датчиками с разрешением 20 000 DPI (точек на дюйм) и выше.

В качестве сборщика сырых данных годятся видеоигры, приложения для творчества и прочий высокопроизводительный софт. Злоумышленнику придется лишь получить к нему доступ, а обработку и реконструкцию можно выполнять удаленно и в удобное время.


Издавна известно, что беспроводные мыши также уязвимы к Mousejacking — подмене пользовательского ввода с целью развития атаки.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru