


Зловред SORVEPOTEL распространяется через веб-версию WhatsApp на Windows

Зловред SORVEPOTEL распространяется через веб-версию WhatsApp на Windows

Зловред SORVEPOTEL распространяется через веб-версию WhatsApp на Windows

Специалисты зафиксировали новую вредоносную кампанию, нацеленную на пользователей популярного мессенджера WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России). В Trend Micro дали ей название SORVEPOTEL и отмечают, что это необычный зловред — он не ворует данные и не шифрует файлы, а сосредоточен на максимально быстром распространении.

Главная особенность атаки — использование доверия к самому WhatsApp. Рассылка начинается с фишинговых сообщений, отправленных с уже скомпрометированных аккаунтов, что делает их особенно убедительными.

В письмах или сообщениях жертве приходит ZIP-файл, замаскированный под чек или документ, связанный со здоровьем.

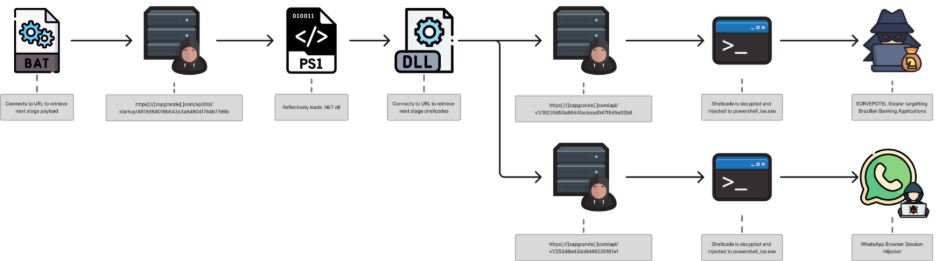
Как только пользователь открывает архив на компьютере, запускается LNK-файл (ярлык Windows), который в фоне активирует PowerShell-скрипт. Этот скрипт загружает основной вредоносный компонент с внешнего сервера (например, sorvetenopoate[.]com) и прописывает его в автозагрузку Windows. После перезагрузки система снова запускает зловред, который связывается с управляющим сервером для получения новых команд.

Но главное — способ распространения. Если на заражённом компьютере активна веб-версия WhatsApp, зловред начинает рассылать заражённый ZIP-файл всем контактам и группам жертвы. В результате аккаунт быстро превращается в источник спама, что нередко заканчивается его блокировкой за нарушение правил сервиса.

По данным Trend Micro, 477 случаев заражения зафиксированы почти исключительно в Бразилии. Среди пострадавших — представители госсектора, промышленности, ИТ, образования и строительства.


Интересно, что атака рассчитана именно на десктопные версии WhatsApp, а не на мобильные устройства. Это может указывать на попытку злоумышленников поражать корпоративные сети, где сотрудники пользуются веб-версией WhatsApp для общения с коллегами или клиентами.

Эксперты предупреждают: кампания SORVEPOTEL показывает, насколько быстро злоумышленники адаптируются к привычным каналам коммуникации. Популярные платформы вроде WhatsApp всё чаще становятся инструментами для массового распространения зловредов — без необходимости сложных взломов и с минимальным участием пользователя.

Подпишитесь на новости

Кофеварка устроила сетевой марафон: терабайт трафика за десять дней

Умная кофеварка Keurig K-Supreme Smart решила, что просто варить кофе — слишком скучное занятие. За десять дней устройство сгенерировало около 1 ТБ исходящего трафика и перегрузило домашнюю точку доступа Wi-Fi.

Как рассказывает один из пользователей X, аномалию заметил пользователь Nomad, который помогал родителям обслуживать сеть. Панель UniFi показала 1008 ГБ исходящего и 9,94 ГБ входящего трафика от кофеварки.

Первая мысль была понятной: неужели кухонный гаджет отправляет производителю столько данных? Устройство отключили, а хозяин уже собирался искать замену.

Но обвинять кофеварку в сливе терабайта информации оказалось рано. Большая часть трафика оставалась внутри домашней сети. Интернет-канал она не забила, зато точке доступа досталось. Причем бытовая техника была вынесена в отдельную сеть.


Повторный тест проблему не воспроизвел. Захвата пакетов для анализа тоже не было, поэтому неизвестны ни содержимое трафика, ни причина аномалии. О похожих случаях другие пользователи пока не сообщали, производитель ситуацию не прокомментировал.

Подключение к интернету этой модели нужно для удаленного управления, расписания, распознавания капсул и автоматического заказа новых запасов кофе.

Получился утренний эспрессо с нагрузочным тестированием Wi-Fi.

RSS: Новости на портале Anti-Malware.ru