


Сайт ДУМ Кабардино-Балкарии атаковали неизвестные злоумышленники

Сайт ДУМ Кабардино-Балкарии атаковали неизвестные злоумышленники

Сайт ДУМ Кабардино-Балкарии атаковали неизвестные злоумышленники

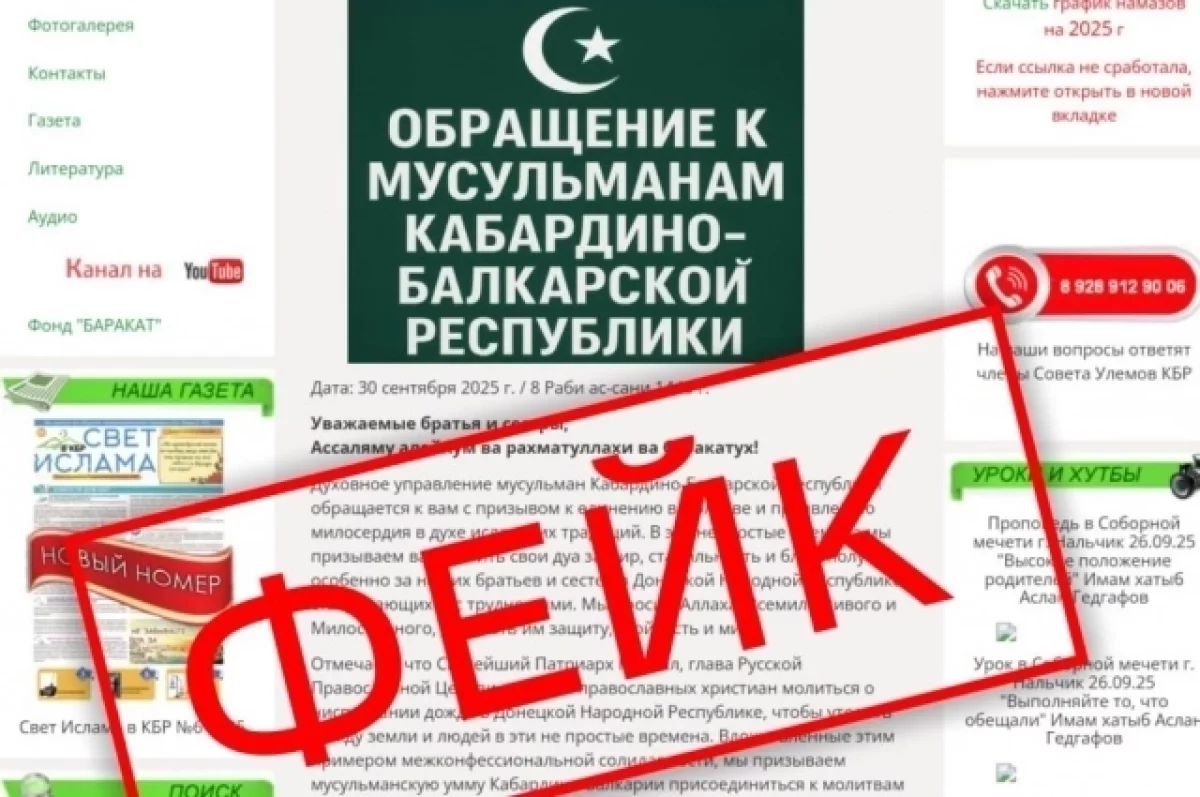
На сайте Духовного управления мусульман Кабардино-Балкарии появилась ложная публикация с призывами, якобы исходившими от Русской православной церкви. Инцидент объяснили действиями неизвестных злоумышленников, стремившихся посеять раскол между конфессиями.

«Сегодня злоумышленники получили доступ к официальному сайту Духовного управления мусульман КБР и разместили фейковую публикацию о призыве к мусульманам молиться о дожде в ДНР. Также было указано, что призыв инициирован Русской православной церковью», — говорится в официальном заявлении, которое распространил Центр управления регионом (ЦУР) Кабардино-Балкарии.

В ДУМ сразу опровергли причастность к публикации, назвав произошедшее «грубой хакерской атакой».

Несмотря на то что сообщение быстро удалили, подделка успела разойтись по Сети, особенно на ресурсах с проукраинской позицией.

Работа сайта ДУМ уже полностью восстановлена.

Подобные дефейсы российских сайтов ранее фиксировались в феврале–марте 2022 года: тогда на страницах госучреждений размещали проукраинскую пропаганду. В ноябре 2024 года информационной атаке подвергся Брянский молочный завод — на его сайте появилась ложная публикация о производстве продукции из «нетрадиционного сырья».

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru