


Kaspersky для Android научился блокировать фишинг в уведомлениях

Kaspersky для Android научился блокировать фишинг в уведомлениях

Kaspersky для Android научился блокировать фишинг в уведомлениях

Мобильное приложение Kaspersky для Android получило обновление с новой функцией — теперь оно умеет находить подозрительные ссылки во всплывающих уведомлениях. Речь идёт о сообщениях из СМС и мессенджеров, включая Telegram и MAX.

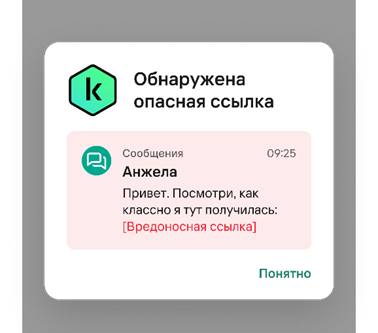
Если в уведомлении окажется фишинговая ссылка, программа её скроет и предупредит пользователя об опасности. Оповещение будет показано как пуш-уведомление и внутри самого приложения.

Чтобы включить опцию, нужно:

  1. Зайти в меню «Все функции → Защита чатов → Проверять уведомления».
  2. Разрешить доступ к уведомлениям в настройках устройства.


Таким образом, защита теперь работает на трёх уровнях:

  • проверка ссылок в уведомлениях;
  • фильтрация сообщений в СМС и мессенджерах;
  • проверка ссылок при серфинге в браузере.

По данным исследователей, в первой половине 2025 года на Android-устройствах было заблокировано более 2 млн попыток перехода по фишинговым и мошенническим ссылкам. Эксперты отмечают, что злоумышленники всё чаще используют ИИ, чтобы их схемы выглядели убедительнее.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru