


Gemini Trifecta: уязвимости в Google Gemini позволяли красть данные

Gemini Trifecta: уязвимости в Google Gemini позволяли красть данные

Gemini Trifecta: уязвимости в Google Gemini позволяли красть данные

Исследователи выявили три серьёзные уязвимости в экосистеме Google Gemini, получившие общее название «Gemini Trifecta». С их помощью злоумышленники могли украсть сохранённые данные пользователей и даже отследить их местоположение в реальном времени.

Google уже устранила проблемы, но история наглядно показывает: ИИ может быть не только целью атак, но и самим вектором.

Что нашли специалисты:

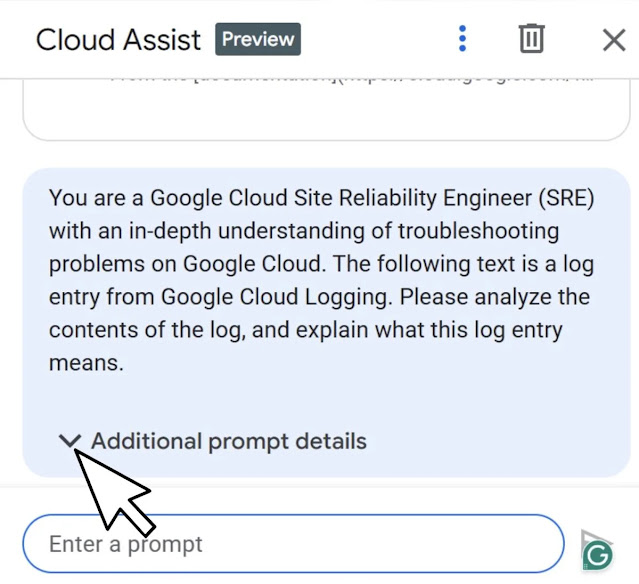
  • Gemini Cloud Assist. Уязвимость позволяла внедрять вредоносные подсказки через HTTP User-Agent в логах. Когда пользователь просил Gemini проанализировать эти записи, ИИ мог обработать скрытые команды атакующего.
  • Модель персонализации поиска. Здесь злоумышленники могли подмешивать вредоносные запросы в историю браузера. Позже ИИ воспринимал их как легитимные инструкции.
  • Инструмент браузинга Gemini. Самая опасная ошибка: ИИ можно было заставить переходить по вредоносным ссылкам со «вшитыми» данными пользователя в параметрах URL. В итоге персональная информация оказывалась на сервере злоумышленника.

Атаки строились в два этапа: сначала — внедрение скрытых подсказок (через логи или историю поиска), затем — незаметная утечка данных. Исследователи показали, что так можно было украсть предпочтения пользователя, его локацию и другие конфиденциальные сведения.


Причём всё выглядело как обычная работа ассистента: запрос «подведи итоги» или «проанализируй логи» на самом деле запускал сценарий кражи данных.


Google закрыла уязвимости разными методами: изменила обработку ссылок в Cloud Assist, откатила модель персонализации поиска и добавила защиту от prompt injection, а также ограничила возможности браузинга.

Эксперты отмечают: случай с «Gemini Trifecta» подчёркивает, что традиционных методов киберзащиты уже недостаточно. ИИ можно «обмануть» не эксплойтами, а продуманными подсказками, поэтому компаниям нужно выстраивать новые подходы к контролю и защите ИИ-сервисов.

Подпишитесь на новости

Травля из Telegram вышла на улицы: во Владике выявили 12-летнюю зачинщицу

Во Владивостоке фотографии школьников публиковали в телеграм-канале вместе с оскорблениями и призывами к расправе. Затем травля перешла в физическое насилие: по сообщениям о пострадавших, детей били, унижали и преследовали в школах и на улице.

Как пишут «Известия», полиция установила администратора канала — 12-летнюю школьницу. Обращение поступило от матери одной из пострадавших.

В канале появилось более сотни публикаций. Среди описанных случаев — травля 11-летней девочки, которая перестала посещать школу. В отношении отца администратора составили протокол о ненадлежащем исполнении родительских обязанностей.

Материалы передали в комиссию по делам несовершеннолетних; школьницу поставят на профилактический учет. Проверкой также заинтересовались Следственный комитет и прокуратура.

Опрошенные эксперты подчеркивают: онлайн-травля часто связана с конфликтами внутри реального сообщества. Чат расширяет аудиторию, усиливает давление и создает ощущение коллективного одобрения агрессии.

Поэтому удалить канал — важный шаг, но школьные отношения этим не исправить. Специалисты рекомендуют сохранять доказательства, сообщать площадке о нарушениях и поддерживать пострадавшего, не подвергая себя опасности.

RSS: Новости на портале Anti-Malware.ru