


Беспилотное авто нарушило ПДД — полиция Сан-Бруно не смогла выписать штраф

Беспилотное авто нарушило ПДД — полиция Сан-Бруно не смогла выписать штраф

Беспилотное авто нарушило ПДД — полиция Сан-Бруно не смогла выписать штраф

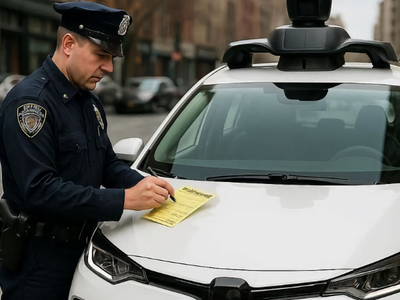
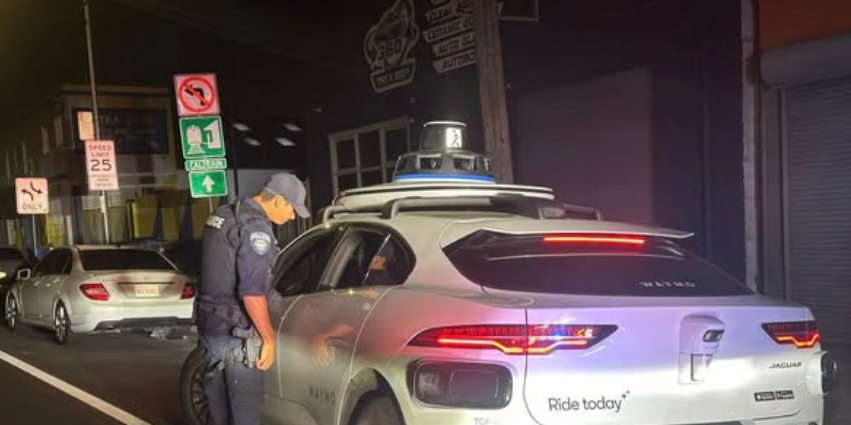
В ходе рейда против вождения в нетрезвом состоянии полицейские Сан-Бруно (городок рядом с аэропортом Сан-Франциско) остановили авто, неправильно выполнившее разворот, однако выписывать тикет оказалось некому: у машины не было водителя.

Нарушителем ПДД оказался беспилотник Waymo, а вариант «робот» бланки правоохранителей не предусматривали.


Полиция предупредила разработчика систем автономного управления автомобилем о сбое, и тот пообещал внести исправления в Waymo Driver для повышения безопасности дорожного движения.

В будущем году в Калифорнии вступит в силу закон, позволяющий полицейским оформлять нотификации о нарушении ПДД беспилотными авто. Правовая мера была принята после нескольких случаев блокировки трафика из-за беспилотников в Сан-Франциско, которые также были уличены в наезде на пешеходов, препятствовании работе пожарных расчетов и криминалистов на месте ДТП.

Вендоров автономных транспортных средств также обяжут открыть горячие линии для приема сообщений об инцидентах. Звонок свидетелей поможет быстро убрать беспилотник с места аварии либо перенаправить его в объезд.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru