


Новый рекорд DDoS: атака длилась 40 секунд и достигла 22,2 Tbps

Новый рекорд DDoS: атака длилась 40 секунд и достигла 22,2 Tbps

Новый рекорд DDoS: атака длилась 40 секунд и достигла 22,2 Tbps

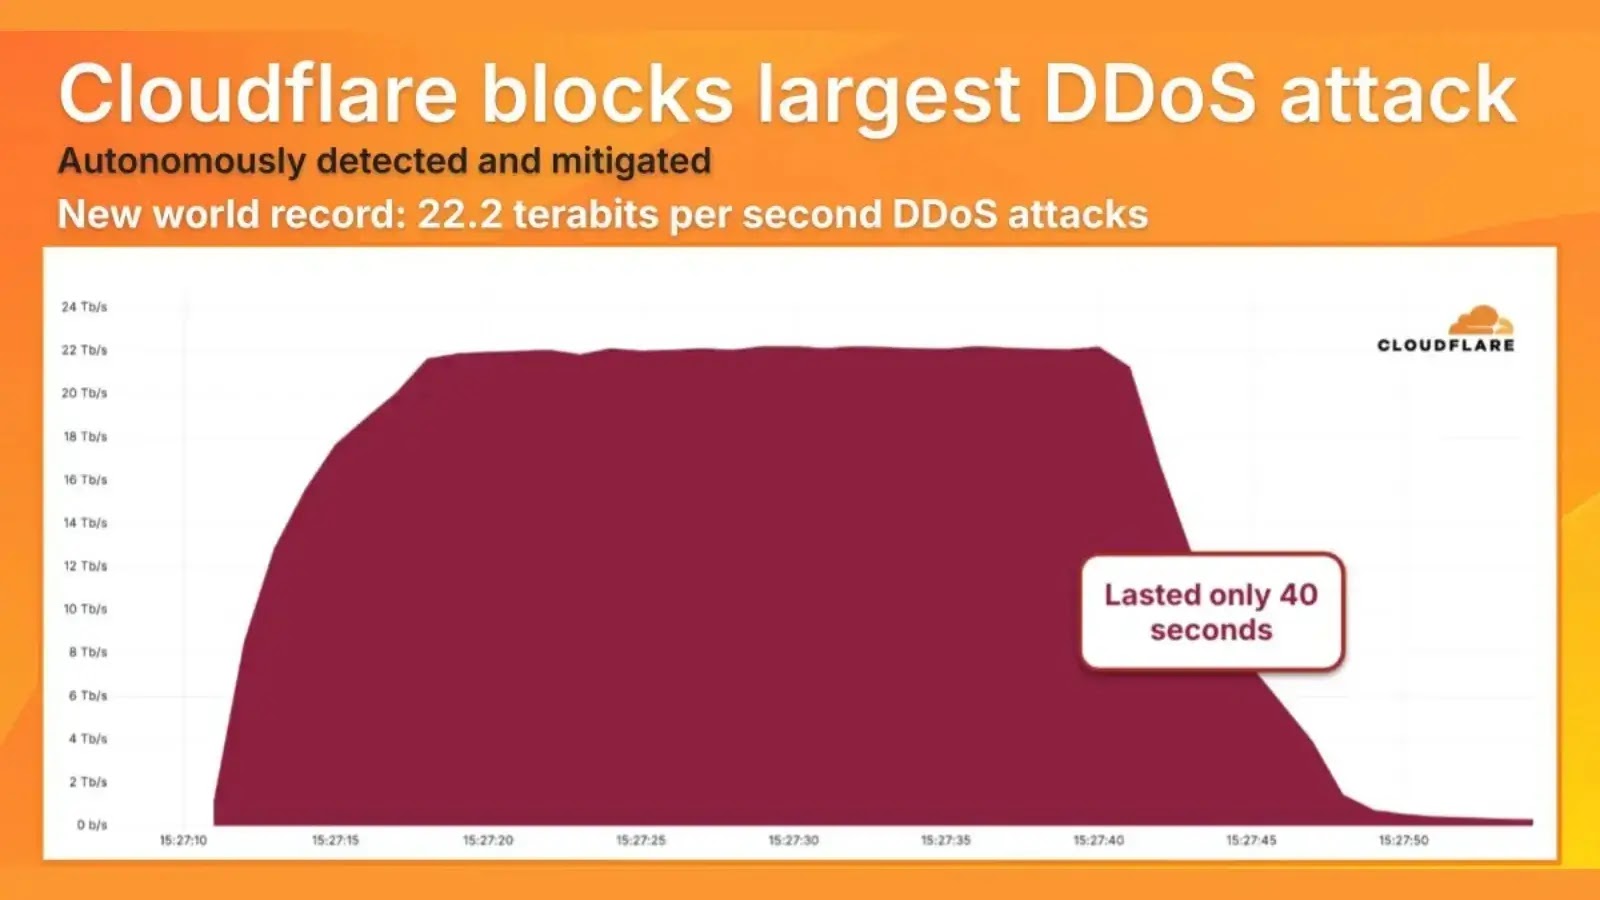
Cloudflare заявила, что смогла отразить самую мощную DDoS-атаку за всё время наблюдений. Пиковая нагрузка достигла 22,2 терабита в секунду и 10,6 млрд пакетов в секунду — это почти вдвое больше предыдущего рекорда в 11,5 Tbps. Интересно, что атака длилась всего около 40 секунд.

О прошлом рекорде мы писали в начале месяца. Спецзащита Cloudflare заблокировала сотни DDoS-атак мощностью свыше 1 Тбит/с и две рекордных: одна на пике показала 5,1 млрд пакетов в секунду, другая — 11,5 Тбит/с. Обе проводились как UDP flood.

За это короткое время злоумышленники выплеснули на сеть гигантский поток данных, пытаясь перегрузить защиту до того, как она успеет среагировать. Такой приём называют «hit-and-run» — удар и быстрый отход.

Атака была многовекторной: использовались разные типы пакетов, методы усиления трафика, UDP- и SYN-флуды, а также отражённые атаки. Для этого применяются огромные ботнеты из заражённых компьютеров и устройств Интернета вещей — от домашних роутеров до камер наблюдения.


В отличие от старых систем фильтрации трафика, которые требуют ручной настройки и перенаправления, защита Cloudflare сработала автоматически.

Трафик отсеивался на периферии сети, ещё до того как достиг целевых серверов. Благодаря этому работа сервисов не пострадала.

Эксперты отмечают: такие «гиперобъёмные» атаки будут появляться всё чаще. Организациям стоит заранее подумать, есть ли у их провайдеров мощности и технологии, чтобы выдержать подобные удары.

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru