


Новый рекорд DDoS: атака длилась 40 секунд и достигла 22,2 Tbps

Новый рекорд DDoS: атака длилась 40 секунд и достигла 22,2 Tbps

Новый рекорд DDoS: атака длилась 40 секунд и достигла 22,2 Tbps

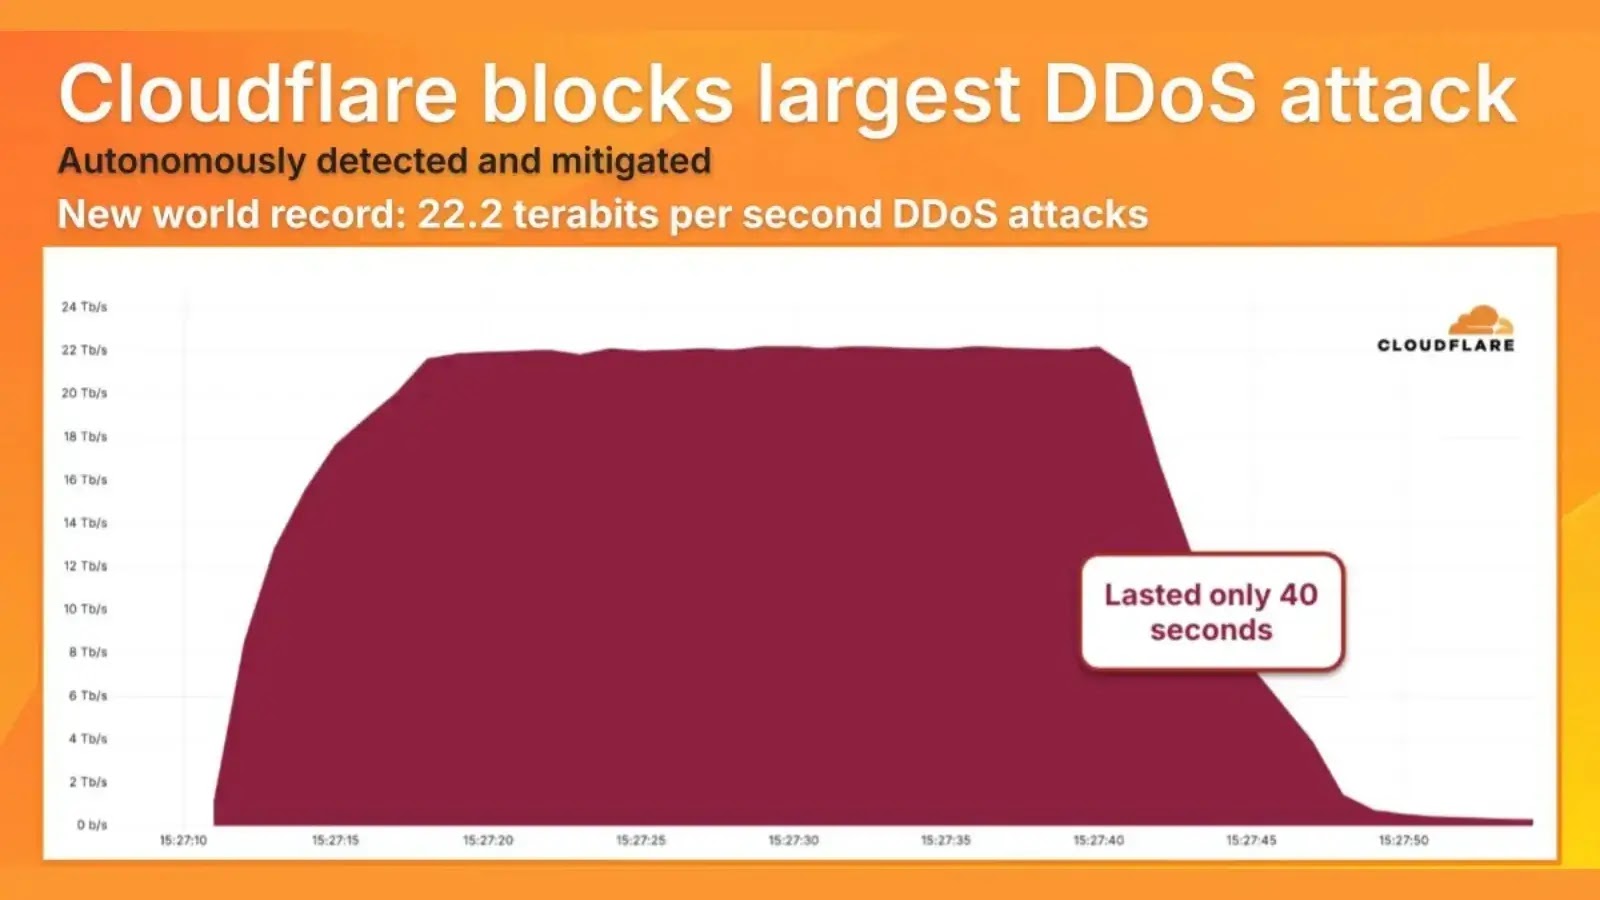
Cloudflare заявила, что смогла отразить самую мощную DDoS-атаку за всё время наблюдений. Пиковая нагрузка достигла 22,2 терабита в секунду и 10,6 млрд пакетов в секунду — это почти вдвое больше предыдущего рекорда в 11,5 Tbps. Интересно, что атака длилась всего около 40 секунд.

О прошлом рекорде мы писали в начале месяца. Спецзащита Cloudflare заблокировала сотни DDoS-атак мощностью свыше 1 Тбит/с и две рекордных: одна на пике показала 5,1 млрд пакетов в секунду, другая — 11,5 Тбит/с. Обе проводились как UDP flood.

За это короткое время злоумышленники выплеснули на сеть гигантский поток данных, пытаясь перегрузить защиту до того, как она успеет среагировать. Такой приём называют «hit-and-run» — удар и быстрый отход.

Атака была многовекторной: использовались разные типы пакетов, методы усиления трафика, UDP- и SYN-флуды, а также отражённые атаки. Для этого применяются огромные ботнеты из заражённых компьютеров и устройств Интернета вещей — от домашних роутеров до камер наблюдения.


В отличие от старых систем фильтрации трафика, которые требуют ручной настройки и перенаправления, защита Cloudflare сработала автоматически.

Трафик отсеивался на периферии сети, ещё до того как достиг целевых серверов. Благодаря этому работа сервисов не пострадала.

Эксперты отмечают: такие «гиперобъёмные» атаки будут появляться всё чаще. Организациям стоит заранее подумать, есть ли у их провайдеров мощности и технологии, чтобы выдержать подобные удары.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru