


ИТ-парк и Security Vision объединят усилия для развития ИБ в Татарстане

ИТ-парк и Security Vision объединят усилия для развития ИБ в Татарстане

ИТ-парк и Security Vision объединят усилия для развития ИБ в Татарстане

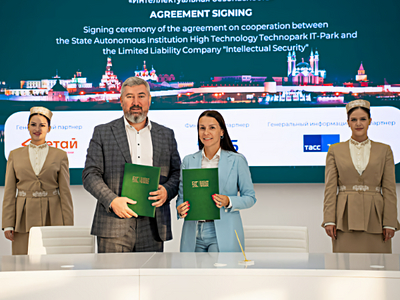
Компания Security Vision и казанский технопарк «ИТ-парк» заключили соглашение о сотрудничестве в сфере кибербезопасности. Документ предполагает развитие совместных проектов в Республике Татарстан, в том числе в научно-образовательном направлении.

Соглашение закрепляет организационное и информационное взаимодействие сторон, а также их совместные усилия по работе в области информационной безопасности.

«Мы рады объявить о партнерстве с ИТ-парком, ведущим технологическим центром Республики Татарстан, – отметила коммерческий директор Security Vision Екатерина Черун. – Это сотрудничество позволит нам более эффективно внедрять передовые решения Security Vision в регионе и способствовать развитию компетенций в области кибербезопасности».

«ИТ-парк всегда стремится к поддержке инновационных компаний, передовых для отрасли цифровых решений и развитию ИТ-отрасли в Республике Татарстан, – прокомментировал директор ГАУ “Технопарк в сфере высоких технологий ИТ-парк” Руслан Власов. – Сотрудничество с Security Vision, лидером рынка кибербезопасности, позволит предоставить нашим резидентам доступ к передовым технологиям и экспертизе в этой важной области».

В соглашении также предусмотрена возможность расширения сотрудничества и на другие направления.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru