


Новая афера: дипфейки и фейковые сайты обманывают семьи бойцов СВО

Новая афера: дипфейки и фейковые сайты обманывают семьи бойцов СВО

Новая афера: дипфейки и фейковые сайты обманывают семьи бойцов СВО

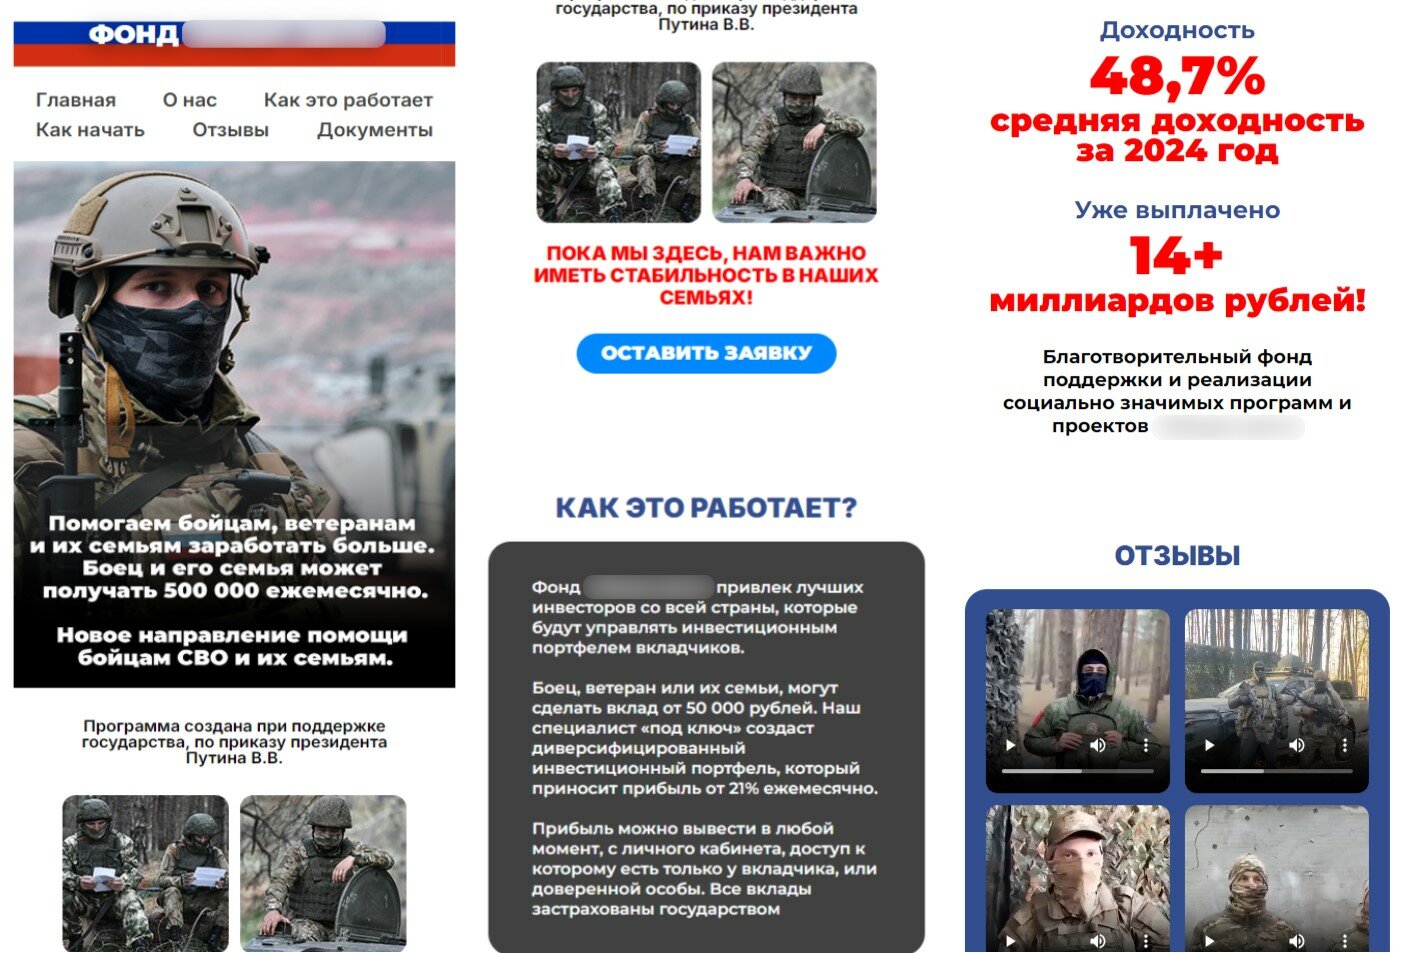
Специалисты выявили новую схему обмана, рассчитанную на участников спецоперации, ветеранов и их семьи. Злоумышленники создают сайты, внешне копирующие благотворительные фонды. На этих ресурсах обещают «поддержку» — якобы выплаты до 500 тысяч рублей ежемесячно в рамках несуществующей инвестиционной программы.

Чтобы придать видимость правдоподобия, аферисты заявляют, что программа «создана по приказу президента» и что «участники уже получают выплаты». На сайтах размещают фальшивые отзывы, в том числе видеодипфейки, где реальные кадры бойцов озвучены чужими голосами.

Потенциальным жертвам предлагают вложить от 50 тысяч рублей и обещают доходность «от 21% в месяц». На сайтах размещают «калькулятор прибыли» и форму для заявки, где нужно указать имя и телефон. После этого жертве звонит «персональный менеджер» из кол-центра мошенников.


На деле цель схемы — получить деньги и персональные данные. Пользователю могут предложить установить вредоносное приложение «для открытия вклада» или отправить сканы документов «для верификации». В результате злоумышленники получают полный контроль над устройством и доступ к банковским счетам.

Эксперты отмечают, что такие атаки могут быть как целевыми, так и массовыми. Некоторые сайты-двойники уже индексируются в поисковых системах, а домены связаны с другими схемами инвестмошенничества.

Подобные аферы с «поддержкой бойцов и их семей» фиксируются с 2022 года. Мошенники используют разные сценарии: от фейковых выплат и приложений до общения в мессенджерах под видом волонтёров. Часто они действуют в долгую — общаются в соцсетях месяцами, чтобы войти в доверие, и только потом присылают ссылки на поддельные сайты.

Как не попасться на уловку:

  • не верьте обещаниям больших и лёгких выплат;
  • проверяйте информацию о господдержке только на официальных сайтах;
  • внимательно относитесь к доменам сайтов, используйте сервисы проверки;
  • не переходите по подозрительным ссылкам, даже если их прислал знакомый;
  • никогда не делитесь паролями, кодами из СМС и данными карт;
  • не переводите деньги незнакомым людям;
  • при сомнениях советуйтесь с близкими.
Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru