


Айдентити Конф’25: число атак на учетные записи выросло на 150%

Айдентити Конф’25: число атак на учетные записи выросло на 150%

Айдентити Конф’25: число атак на учетные записи выросло на 150%

На ежегодной конференции по Identity Security эксперты обсудили рост числа атак на инфраструктуру цифровой идентичности и выделили ключевые технологии защиты. Среди них — системы ITDR, которые фиксируют аномальное поведение аккаунтов, поведенческая аутентификация без снижения удобства для пользователей и решения класса PAM для управления привилегированным доступом.

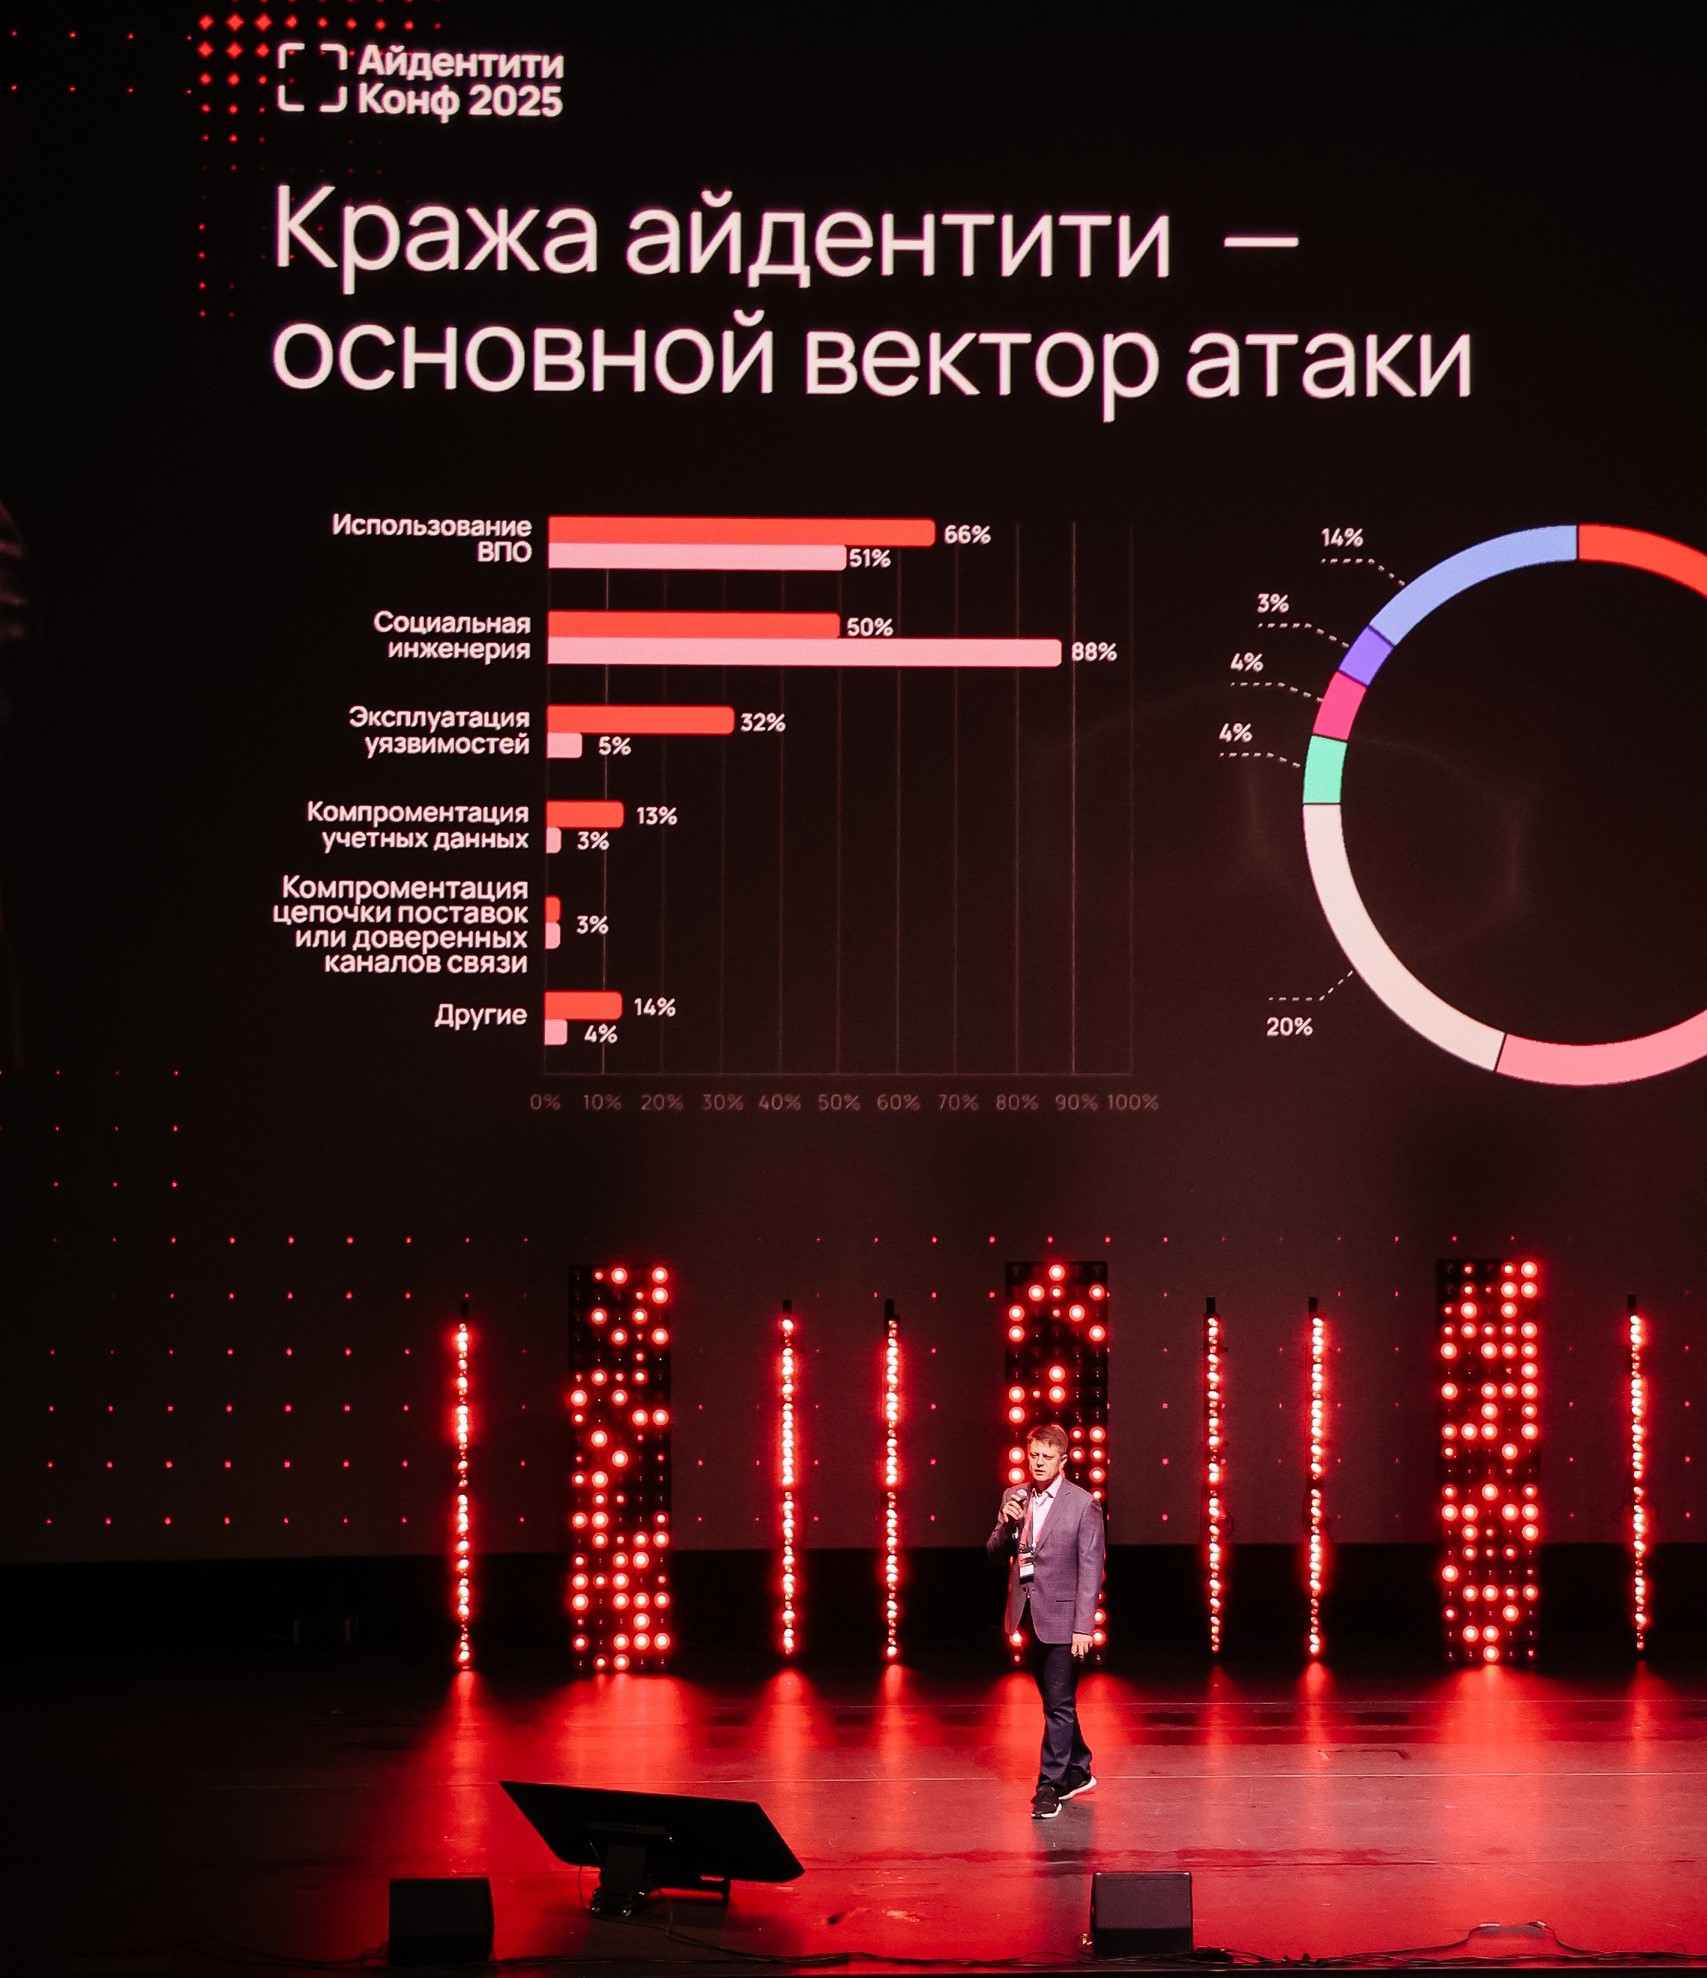
11 сентября в Москве прошла конференция Айдентити Конф 2025, посвящённая вопросам защиты цифровой идентичности. По данным, представленным на площадке, за последние годы именно кража личных данных стала основным вектором атак. В 2025 году количество скомпрометированных учётных данных увеличилось более чем на 150%.

Организаторами мероприятия выступили компания «Индид» и Айдентити Клуб. Участие приняли более 500 специалистов, включая руководителей по ИБ из Сбера, Газпромбанка, Lamoda, HeadHunter, «Русагро», «Транснефти» и других крупных компаний.

В своём докладе директор продуктового офиса «Индид» Андрей Лаптев отметил, что «традиционный периметр защиты перестал существовать»: компании переходят на удалённые сервисы, что открывает новые возможности для атак. На этом фоне растёт роль систем класса Identity Detection and Response (ITDR), которые отслеживают аномальное поведение не только пользователей, но и машинных аккаунтов в реальном времени.


Отдельный блок был посвящён аутентификации. Эксперты подчеркнули, что одной из главных тенденций становится использование поведенческих характеристик — скорости набора текста, траектории движения мыши, временных паттернов и геоданных — для подтверждения личности без потери удобства для пользователей.

Не меньше внимания вызвали и системы Privileged Access Management (PAM). По данным участников, более 50% проектов по внедрению PAM сталкиваются с трудностями. Основная ошибка — недостаточная вовлечённость конечных пользователей на пилотном этапе.

Также обсуждались новые вызовы в управлении доступом (IdM) и использование искусственного интеллекта для повышения зрелости процессов. Важным трендом назван переход компаний на облачные сервисы защиты данных, включая многофакторную аутентификацию на базе отечественной инфраструктуры.

Конференция показала: защита цифровой идентичности становится новым периметром информационной безопасности. Эксперты уверены, что именно совместная работа бизнеса и разработчиков позволит укрепить инфраструктуру и эффективнее противостоять современным атакам.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru