


Айдентити Конф’25: число атак на учетные записи выросло на 150%

Айдентити Конф’25: число атак на учетные записи выросло на 150%

Айдентити Конф’25: число атак на учетные записи выросло на 150%

На ежегодной конференции по Identity Security эксперты обсудили рост числа атак на инфраструктуру цифровой идентичности и выделили ключевые технологии защиты. Среди них — системы ITDR, которые фиксируют аномальное поведение аккаунтов, поведенческая аутентификация без снижения удобства для пользователей и решения класса PAM для управления привилегированным доступом.

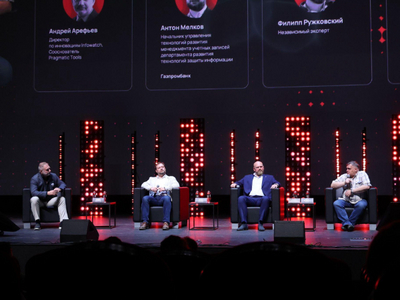
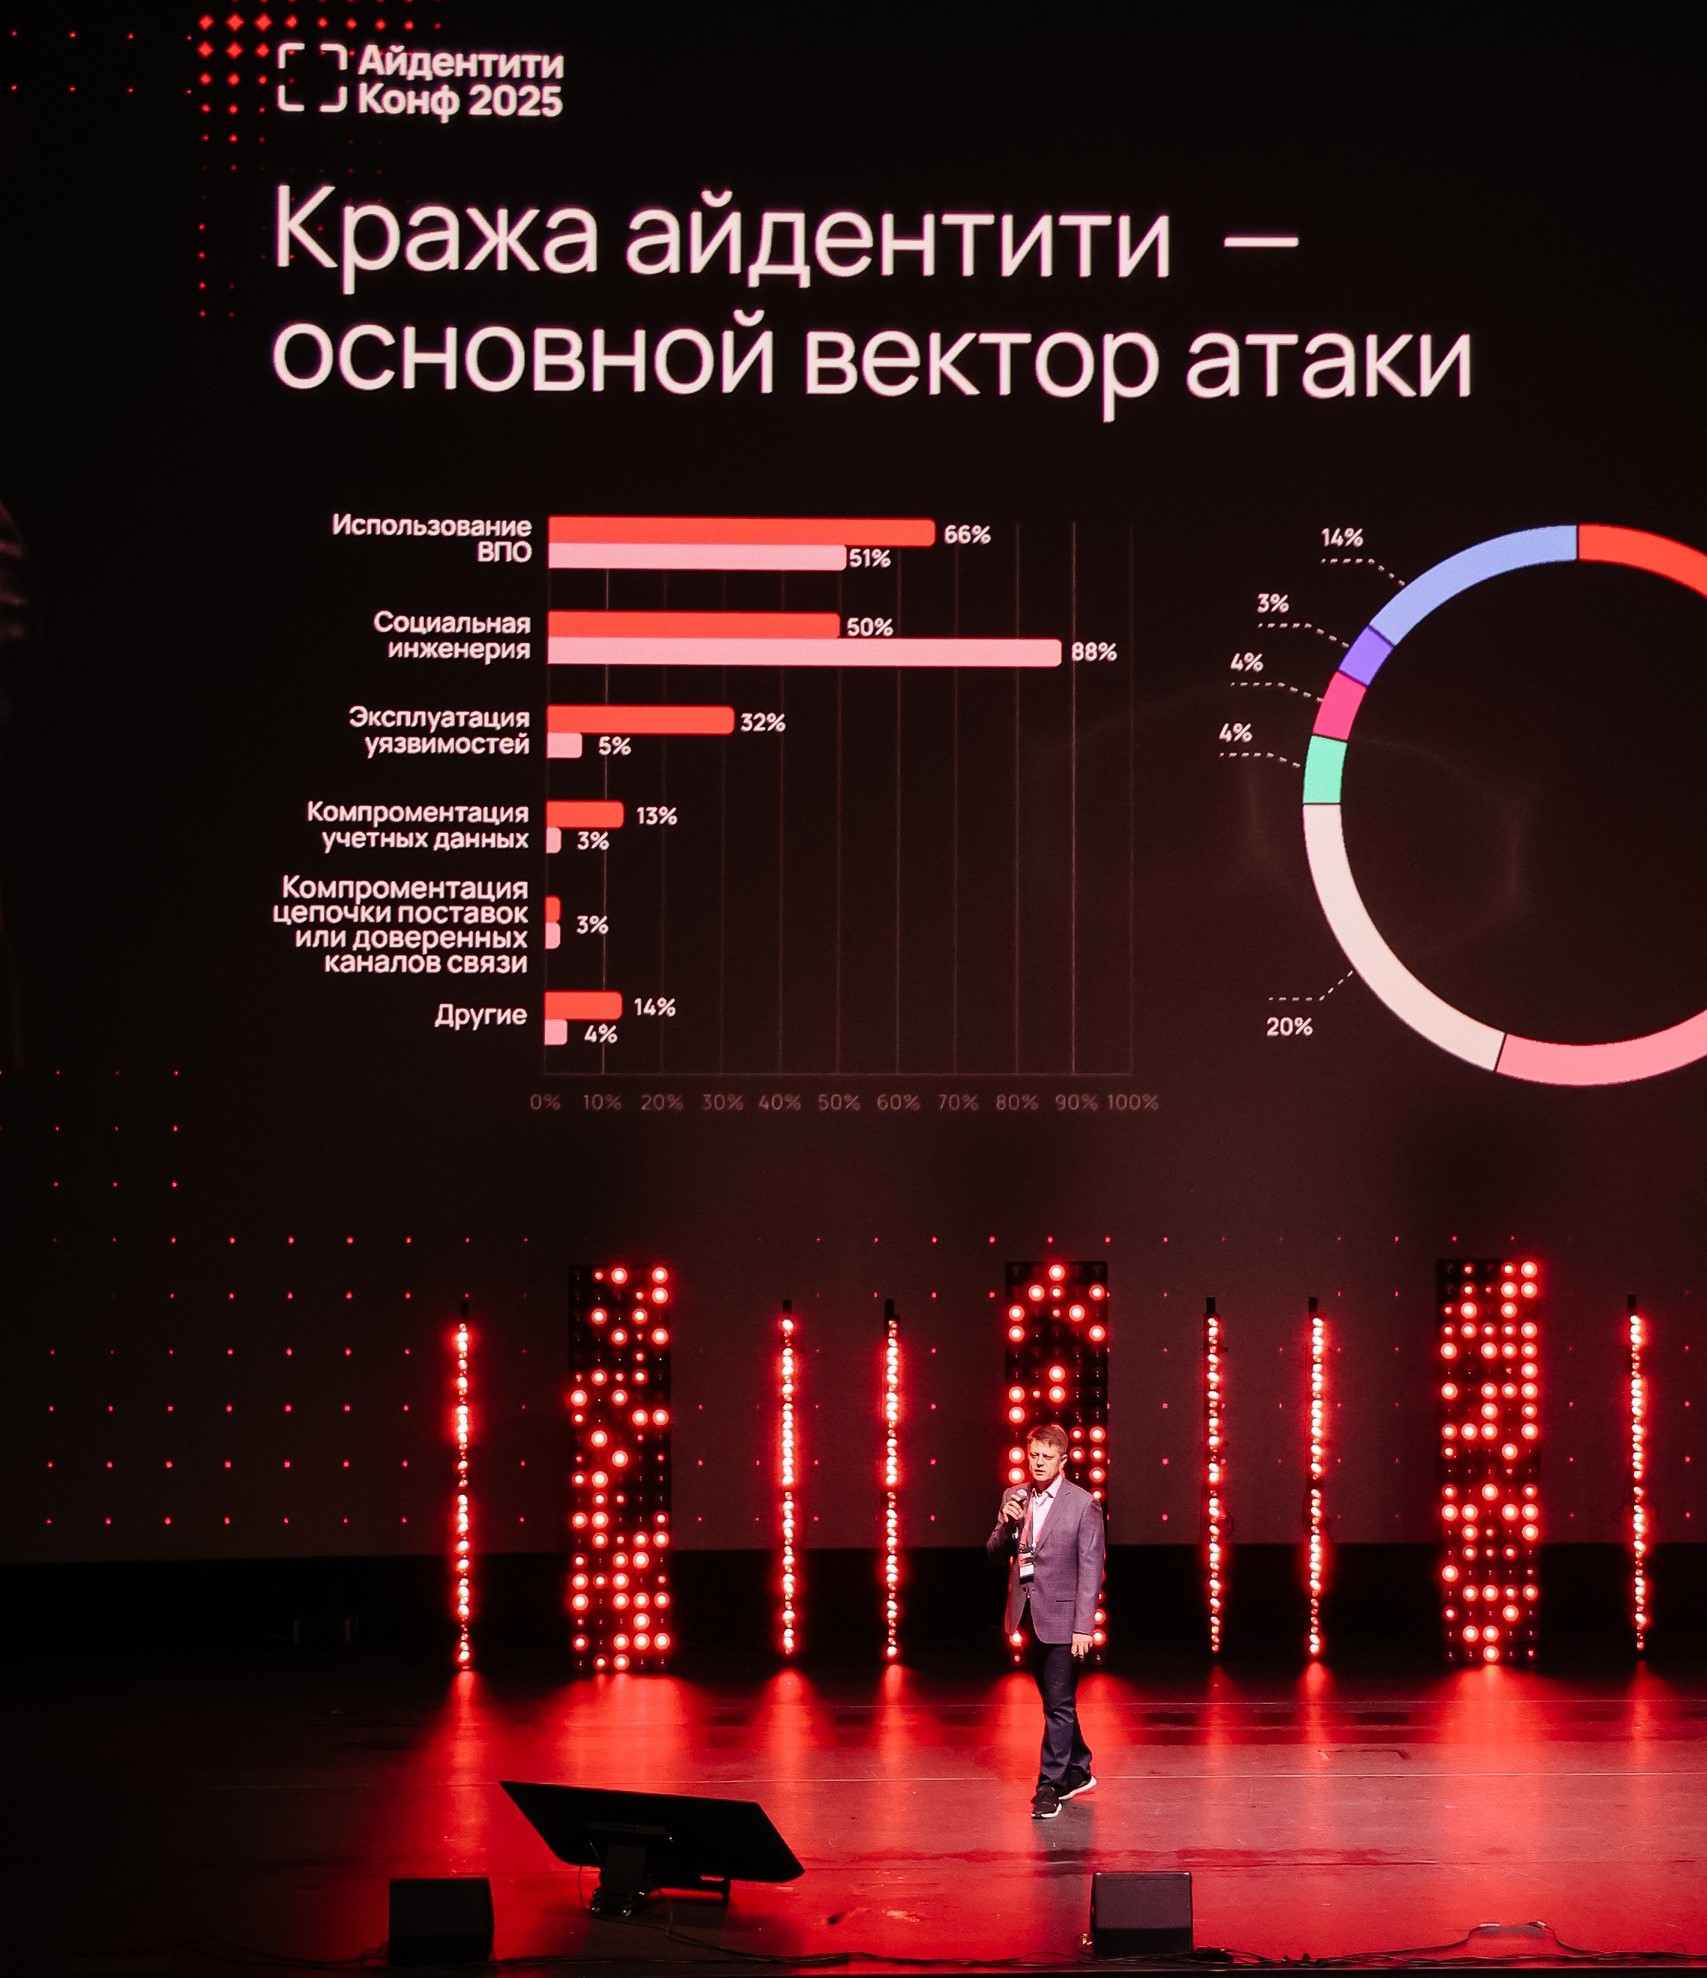
11 сентября в Москве прошла конференция Айдентити Конф 2025, посвящённая вопросам защиты цифровой идентичности. По данным, представленным на площадке, за последние годы именно кража личных данных стала основным вектором атак. В 2025 году количество скомпрометированных учётных данных увеличилось более чем на 150%.

Организаторами мероприятия выступили компания «Индид» и Айдентити Клуб. Участие приняли более 500 специалистов, включая руководителей по ИБ из Сбера, Газпромбанка, Lamoda, HeadHunter, «Русагро», «Транснефти» и других крупных компаний.

В своём докладе директор продуктового офиса «Индид» Андрей Лаптев отметил, что «традиционный периметр защиты перестал существовать»: компании переходят на удалённые сервисы, что открывает новые возможности для атак. На этом фоне растёт роль систем класса Identity Detection and Response (ITDR), которые отслеживают аномальное поведение не только пользователей, но и машинных аккаунтов в реальном времени.


Отдельный блок был посвящён аутентификации. Эксперты подчеркнули, что одной из главных тенденций становится использование поведенческих характеристик — скорости набора текста, траектории движения мыши, временных паттернов и геоданных — для подтверждения личности без потери удобства для пользователей.

Не меньше внимания вызвали и системы Privileged Access Management (PAM). По данным участников, более 50% проектов по внедрению PAM сталкиваются с трудностями. Основная ошибка — недостаточная вовлечённость конечных пользователей на пилотном этапе.

Также обсуждались новые вызовы в управлении доступом (IdM) и использование искусственного интеллекта для повышения зрелости процессов. Важным трендом назван переход компаний на облачные сервисы защиты данных, включая многофакторную аутентификацию на базе отечественной инфраструктуры.

Конференция показала: защита цифровой идентичности становится новым периметром информационной безопасности. Эксперты уверены, что именно совместная работа бизнеса и разработчиков позволит укрепить инфраструктуру и эффективнее противостоять современным атакам.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru