


Данные ЭКГ можно деанонимизировать с точностью 85%

Данные ЭКГ можно деанонимизировать с точностью 85%

Данные ЭКГ можно деанонимизировать с точностью 85%

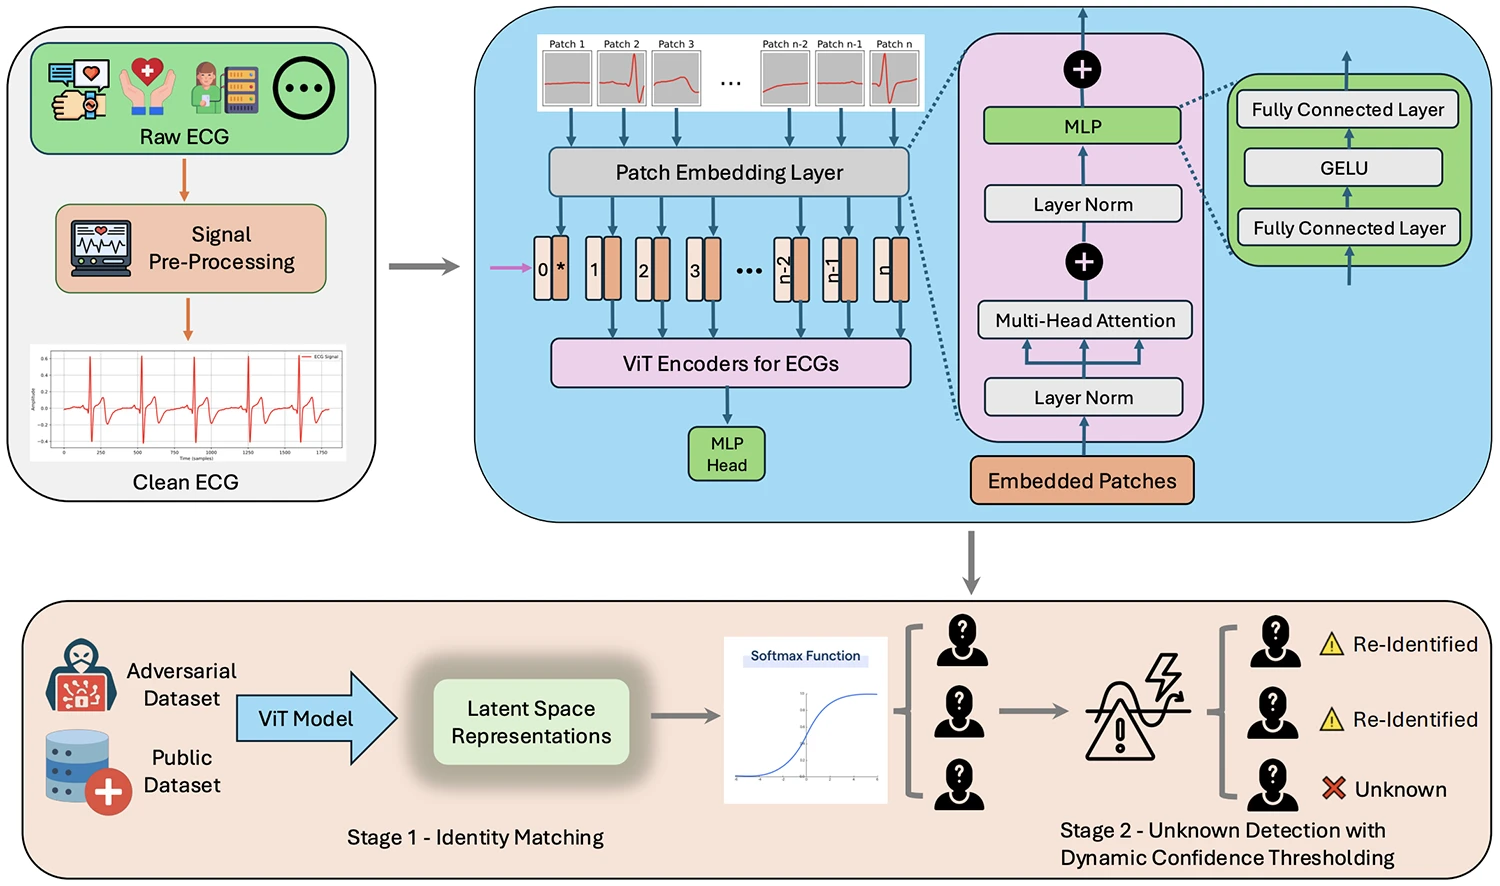
Исследователи показали, что даже данные электрокардиограммы (ЭКГ), которые часто выкладываются в открытый доступ для медицины и науки, можно связать с конкретным человеком. И сделали это с высокой точностью — до 85 процентов совпадений, используя машинное обучение.

Главная проблема в том, что ЭКГ-сигналы уникальны и стабильны, словно отпечатки пальцев.

Даже если убрать имя и другие «очевидные» идентификаторы, сами сердечные ритмы остаются индивидуальными. А значит, их можно сопоставить с записями из носимых гаджетов, телемедицины или утечек медкарт.

Учёные протестировали метод на данных 109 участников из разных публичных наборов и выяснили: даже с шумом и искажениями система уверенно «узнаёт» людей. Простое обезличивание уже не спасает — риск повторной идентификации слишком высок.


Авторы предупреждают: такие атаки не требуют доступа к больничным серверам или инсайдеров. Достаточно сопоставить разные источники информации и применить алгоритмы.

Чтобы снизить риски, исследователи предлагают признать ЭКГ полноценным биометрическим идентификатором, ужесточить правила его обработки и обязательно предупреждать пациентов о возможностях повторной идентификации.

Кроме того, нужно ограничивать свободный обмен «сырыми» файлами между организациями и требовать специальных соглашений и проверок.

И это касается не только ЭКГ. Похожие уязвимости есть у PPG-сигналов (датчики пульса), голоса и даже электроэнцефалограмм. По мере того как носимые устройства и нейроинтерфейсы входят в обиход, объём таких биометрических данных растёт — а вместе с ним и поле для атак.

Иными словами, в здравоохранении нарастает новая угроза: медицинские датчики становятся инструментом не только врачей, но и потенциальных киберпреступников.

Подпишитесь на новости

GTA V запустили в браузере без облака, сайт вскоре перестал работать

Лос-Сантос ненадолго переехал во вкладку браузера. Энтузиасты представили неофициальный порт GTA V, который выполняет игру на устройстве пользователя через WebAssembly. Облачный стриминг не нужен, за физику и графику отвечает собственное железо.

Автор технического разбора проекта сообщил, что изучил файлы сборки и проверил ее запуск.

По его данным, внутри работает оригинальный движок RAGE, скомпилированный под wasm64. Основой, предположительно, стали утекшие исходники Rockstar: в сборке сохранились отладочные сведения и пути к файлам разработчиков.


Чтобы графика заработала в браузере, авторы создали прослойку между DirectX 11 и WebGPU. Игровые данные загружались по HTTP, управление и сохранения обслуживал JavaScript, а звук — AudioWorklet. В порт перенесли физику Euphoria и интерфейсы Scaleform, но убрали видеоролики Bink.


Проект предлагал сюжетный режим и свободную песочницу: прогулки по городу, машины и перестрелки. При этом браузерная версия не превращала GTA V в легкую мини-игру — заявленные требования к оперативной памяти составляли от 3 до 16 ГБ.


Однако праздник оказался коротким. Вскоре сайт проекта перестал работать: сначала игру сменило сообщение «Thanks for playing», затем появился редирект на изображение для взрослых.

RSS: Новости на портале Anti-Malware.ru